Sunbytes CyberCheck
Zijn we veilig?
Krijg in 3–4 weken een verdedigbare nulmeting en een heldere roadmap voor 30/60/90 dagen met Sunbytes CyberCheck.
CyberCheck is voor teams die één verdedigbare nulmeting nodig hebben
Zet CyberCheck in wanneer je beveiligingsvragen moet beantwoorden, bewijs moet tonen en wilt bepalen wat je als eerste herstelt, voordat je kiest voor een langer beveiligingstraject.

Vragenlijsten leunen op gokwerk
Je team kan sommige vragen van kopers beantwoorden, maar de bewijsvoering achter de antwoorden is versnipperd of inconsistent.Bewijslast is lastig te tonen
Beleid, screenshots, toegangslogs en beveiligingsnotities staan op verschillende plekken, zonder herbruikbare checklist voor bewijsmateriaal.Prioriteiten zijn onduidelijk
Kwetsbaarheden, proceslacunes en eigenaarschap concurreren om aandacht. Je team heeft prioritering nodig, geen extra ruis.Volgende stap is niet logisch
Je bent nog niet toe aan een specifiek compliancetraject of doorlopende samenwerking zolang de nulmeting niet helder is.


Wat CyberCheck oplevert

Snapshot van de nulmeting
Een gestructureerd overzicht van je beveiliging over 18 domeinen. Je ziet direct wat op orde is, wat ontbreekt en wat validatie vraagt.

Geprioriteerde roadmap
Een praktisch plan voor 30/60/90 dagen dat bevindingen rangschikt op risico, inspanning, afhankelijkheid en zakelijke impact. Zo weet je team precies wat als eerste moet worden verholpen.

Checklist voor bewijsvoering
Een herbruikbaar overzicht van bewijspunten, tekortkomingen, eigenaren en vervolgacties voor security questionnaires, updates voor de directie en vervolgstappen.
Hoe CyberCheck werkt
Vaste prijs na bevestiging van de scope. Gebouwd voor lean teams. Ontworpen om minimale verstoring te veroorzaken en direct bruikbaar bewijsmateriaal op te leveren.
| Fase | Wat er gebeurt | Resultaat |
|---|---|---|
| 1. Kick-off & scope | Afstemming over bedrijfscontext, relevante systemen, aanwezig bewijsmateriaal en de aanleiding voor de aanvraag. | Afgesproken scope, planning, bewijsverzoeklijst en werkplan. |
| 2. Beoordeling & validatie | Beoordelen van aangeleverd bewijs, valideren wat er staat, opsporen van lacunes en verhelderen van eigenaarschap met sleutelpersonen. | Bevindingen per domein, bewijsnotities, risico-observaties en openstaande vragen. |
| 3. Rapportage & roadmap | Bevindingen omzetten in een geprioriteerde roadmap en belanghebbenden meenemen in wat moet worden verholpen, bewezen of uitgesteld. | Rapportage van de nulmeting, 30/60/90-dagen roadmap, bewijschecklist en een samenvatting voor de directie. |
Wat we beoordelen binnen 18 beveiligingsdomeinen
CyberCheck geeft een breed beeld van je beveiligingsniveau — van governance en toegang tot technische maatregelen, databescherming en continuïteit.
– Governance & beleid: Eigenaarschap, sturing, documentatie en besluitvorming.
– Risicomanagement: Hoe risico’s worden geïdentificeerd, geprioriteerd, gevolgd en geëvalueerd.
– Asset- & inventarisbeheer: Zichtbaarheid van systemen, data, diensten, apparaten en eigenaarschap.
– Security awareness: Training, gebruikersbewustzijn en het beperken van menselijke risico’s.
– Leveranciers- & derdenrisico: Zichtbaarheid van leveranciers, due diligence en terugkerende leveranciersbeoordelingen.
– Endpointbeveiliging: Apparaathygiëne, endpoint security, hardening en eigenaarschap.
– Netwerkbeveiliging: Beperking van blootstelling, segmentatie, toegang op afstand en netwerkzichtbaarheid.
– Veilige configuratie & hardening: Basisconfiguraties en herzieningspraktijken voor kritieke systemen.
– Kwetsbaarheidsbeheer: Hoe kwetsbaarheden worden ontdekt, geprioriteerd, toegewezen, verholpen en gevolgd.
– Logging & monitoring: Zichtbaarheid, alarmering, audit trails en eigenaarschap van monitoring.
– Applicatiebeveiliging: Veilige SDLC-controlepunten, risico’s in afhankelijkheden (dependencies), beoordelingen en release-gereedheid.
– Identity & access management: Toegangsbeheer, MFA, in-, door- en uitstroom van medewerkers en rolverdeling.
– Bevoorrechte toegang (Privileged access): Beheerdersgrenzen, uitgebreide rechten, verantwoording en controlepraktijken
– Wijzigings- & releasebeheer: Gecontroleerde, traceerbare wijzigingen in systemen, code, configuraties en releases.
– Databescherming & privacy: Dataverwerking, bewaartermijnen, vertrouwelijkheid en privacy-by-design.
– Backup & herstel: Dekking van backups, hersteltests, eigenaarschap bij herstel en documentatie.
– Incident response: Incidentrollen, escalatie, vastlegging van bewijsmateriaal en opvolging na incidenten.
– Bedrijfscontinuïteit: Continuïteitsplanning, herstel van kritieke diensten en verwachtingen rond cyberweerbaarheid.
Wat je team kan verantwoorden na CyberCheck
-
Snellere antwoorden op beveiligingsvragen
Beantwoord questionnaires van klanten met consistente geformuleerde antwoorden en herbruikbare bewijspunten, in plaats van elke keer opnieuw te zoeken.
-
Helderheid in wat als eerste moet
Weet exact wat prioriteit heeft, wat kan wachten en waarom — met duidelijke eigenaren en vervolgstappen voor zowel technici als de directie.
-
Eén gedeeld
risicobeeldGeef directie, productieteams en commerciële teams hetzelfde inzicht in de huidige beveiligingsstatus, prioritaire lacunes en geplande acties.


Begin met een duidelijke basisbeveiligingsstructuur.
Vergelijk trajecten
Kies het traject dat past bij je huidige uitdagingen rond beveiliging.
| CyberCheck | Readiness | CyberCare | |
|---|---|---|---|
| Beste match | Je hebt een eerste nulmeting en prioriteiten nodig. | Je hebt te maken met een specifiek framework of een aanstaande audit. | Je zoekt een structurele partner voor je beveiliging. |
| Kernvraag | Zijn we veilig? | Zijn we klaar voor dit framework? | Blijven we op termijn veilig? |
| Scope | Rapportage van de nulmeting, 30/60/90 roadmap, bewijschecklist | KLO-analyse (gap-analyse) en bewijsvoering voor een specifiek framework. | Terugkerende cyclus voor beveiliging en opvolging. |
| Belangrijkste resultaat | Nulmeting over 18 beveiligingsdomeinen. | Control mapping, herstelplan, documenten voor de auditor. | Opvolging van prioriteiten, voortgangsrapportages, bijhouden van bewijsmateriaal |
| Commercieel model | Vaste prijs na bevestiging van scope | Traject op maat op basis van afgesproken scope. | Structurele samenwerking met een vaste kadans. |
| Wat het niet is | Geen pentest, scan of certificeringsaudit. | Geen certificerende instantie | Geen eenmalig rapport. |
| Volgende stap | Start je CyberCheck-assessment. | Plan een Compliance Readiness-gesprek. | Ontdek Sunbytes CyberCare. |
Onze geverifieerde certificeringen
Waarom teams kiezen voor Sunbytes
Een vanuit Nederland aangestuurde partner voor beveiliging op basis van aantoonbaar bewijs: heldere scope, gecontroleerde informatieverwerking en praktische vervolgstappen.
Eerst een nulmeting, dan pas verbinden
CyberCheck geeft lean teams een heldere eerste nulmeting voordat ze keuzes maken over herstelwerkzaamheden, compliance readiness of een langdurig partnerschap.
Vanaf het begin gericht op bewijsvoering
Bevindingen worden direct gekoppeld aan bewijspunten, tekortkomingen, eigenaren en vervolgacties. Zo ondersteunt de rapportage concrete gesprekken met kopers en directie.
Gecontroleerde informatieverwerking
Toegang en informatieverwerking vallen onder het ISO 27001-gecertificeerde ISMS van Sunbytes, met gecontroleerde uitwisseling en auditgerichte werkwijzen.
Een roadmap in plaats van bangmakerij
De roadmap voor 30/60/90 dagen laat zien wat eerst moet worden opgelost, wat kan wachten en wat verdere validatie vraagt via een aparte dienst.
Nederlandse beveiligingsstandaarden en sturing
Sunbytes werkt met Europese belanghebbenden die directe communicatie, verdedigbaar bewijsmateriaal en praktische opvolging verwachten.
Duidelijk vervolgtraject na CyberCheck
Blijkt uit de nulmeting dat er specifieke behoeften zijn? Dan sluit het vervolgtraject direct aan op Compliance Readiness, CyberCare of een gerichte beveiligingsdienst, zonder dat je opnieuw de context hoeft uit te leggen.
Beveiliging onderbouwd met bewijs en praktijkervaring
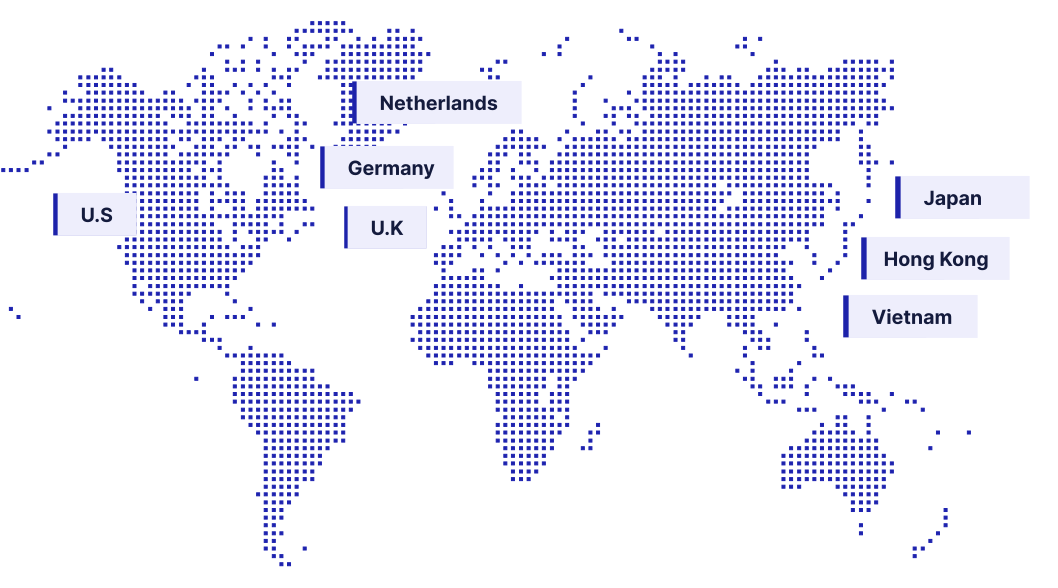
CyberCheck wordt geleverd door een Sunbytes-team dat gewend is te werken met internationale belanghebbenden, gecontroleerde informatieverwerking en praktische bewijsvoering.
-
15+
Jaar ervaring -
300+
Projecten opgeleverd -
20+
Landen
Getuigenissen
“We waren onder de indruk van de kwetsbaarheden die werden ontdekt. Je merkt dat de pentesters echt diep zijn gegaan om de kwetsbaarheden boven tafel te krijgen, en dat het niet zomaar een oppervlakkige scan was.”

“Hun grondige aanpak bracht risico’s aan het licht waar we zelf nooit aan hadden gedacht en heeft mijn ogen geopend voor hoe essentieel het is om ons platform vanaf dag één goed te beveiligen.”
“Puur op basis van onderling vertrouwen begon Sunbytes al op eigen risico met het samenstellen van het team voordat onze investeringsronde definitief rond was. Toen dat gebeurde, konden we direct een vliegende start maken.”
“Sunbytes bood praktisch en geprioriteerd advies voor herstel, waar ons team direct mee aan de slag kon.”
Inzichten voor groeiende bedrijven
- Cyberbeveiliging
DevSecOps en NIS2: wat Nederlandse bedrijven moeten doen vóór juli 2026
NIS2-gereedheid voor DevSecOps betekent bewijzen dat uw softwareontwikkelingsproces over werkende beveiligingscontroles beschikt, en niet alleen over geschreven beleid. Vóór juli 2026 moeten Nederlandse bedrijven die binnen de scope van de Cyberbeveiligingswet vallen, bewijsmateriaal leveren voor Artikel 21-controles, zoals veilige ontwikkeling, beveiliging van de toeleveringsketen, toegangsbeheer en effectiviteitstesten. Voor engineeringteams komt het praktische bewijs meestal voort […]
- Cyberbeveiliging
NIS2 penetration testing requirements: hoe compliance met Artikel 21(2) eruitziet
NIS2 penetration testing is geen checkbox-oefening. Artikel 21 noemt niet één specifieke testing tool die elke entiteit moet gebruiken. Het artikel verplicht organisaties om kwetsbaarheden te behandelen en te beoordelen of hun cybersecurityrisicobeheersmaatregelen in de praktijk werken. Dat onderscheid telt. Een vulnerability scan kan laten zien dat er een bekende zwakte bestaat. Een DAST scan […]
- Cyberbeveiliging
NIS2 implementation roadmap: een 12-wekenplan voor EU-SMEs
Een NIS2 implementation roadmap moet de directive vertalen naar een volgorde die uw management board, IT-team, compliance lead en leveranciers kunnen uitvoeren. Voor de meeste EU-SMEs mislukt het werk niet omdat Artikel 21 onbekend is. Het mislukt omdat scope, risicoanalyse, remediation, bewijs en board approval in de verkeerde volgorde plaatsvinden. Dit 12-wekenplan geeft EU-SMEs een […]
- Cyberbeveiliging
Het NIS2 minimum viable evidence pack: wat u moet voorbereiden voor compliance met Artikel 21
Een NIS2-evidence pack is de documentatie die uw organisatie gebruikt om te bewijzen dat cybersecurity-risicobeheermaatregelen onder Artikel 21 niet alleen zijn vastgelegd, maar ook zijn geïmplementeerd. Voor EU-MKB’s is het probleem versnipperd bewijs: één toegangsreview in een spreadsheet, één leverancierscheck bij procurement, één incidentprocedure bij IT, en geen totaaloverzicht dat deze registraties aan Artikel 21 […]
- Cyberbeveiliging
Hoe voer je een NIS2-gap analyse uit: het 5-stappen assessment framework
Een NIS2-gap analyse zet regeldruk om in een werkbaar plan. Het laat zien welke cybersecuritymaatregelen al bestaan, welke ontbreken, welke gaps het hoogste risico creëren en welk bewijs het bedrijf moet kunnen opleveren. Voor EU-bedrijven die zich voorbereiden op NIS2 is het doel niet om nóg een beleidsdocument te maken. Het doel is om te […]
- Cyberbeveiliging
NIS2 Artikel 20: management accountability-verplichtingen voor bedrijfsleiding
NIS2-managementverantwoordelijkheid is niet langer alleen een onderwerp voor de CISO of het securityteam. Onder Article 20 van de NIS2 Directive wordt cybersecurity governance een managementverantwoordelijkheid. NIS2 management accountability betekent dat het bestuursorgaan van een essentiële of belangrijke entiteit cybersecurity risk-management measures moet goedkeuren, toezicht moet houden op de implementatie ervan, cybersecuritytraining moet volgen en bewijs […]
Start je CyberCheck-assessment.
Deel de huidige beveiligingscontext, de druk waar je voor staat en welke bewijslast al klaarligt. Wij bevestigen de exacte scope, een vaste prijs en een stappenplan van 3 tot 4 weken voordat de werkzaamheden starten.