Sunbytes is ISO/IEC 27001:2022 gecertificeerd
Ons gecertificeerde Information Security Management System (ISMS) biedt een vast raamwerk om informatiebeveiligingsrisico’s te beheren binnen al onze bedrijfsactiviteiten.
Dit raamwerk borgt de veilige verwerking van gegevens binnen onze personeelsoplossingen (HR-operatie), cybersecuritydiensten en transformatieoplossingen.
Onze ISO/IEC 27001:2022-certificering
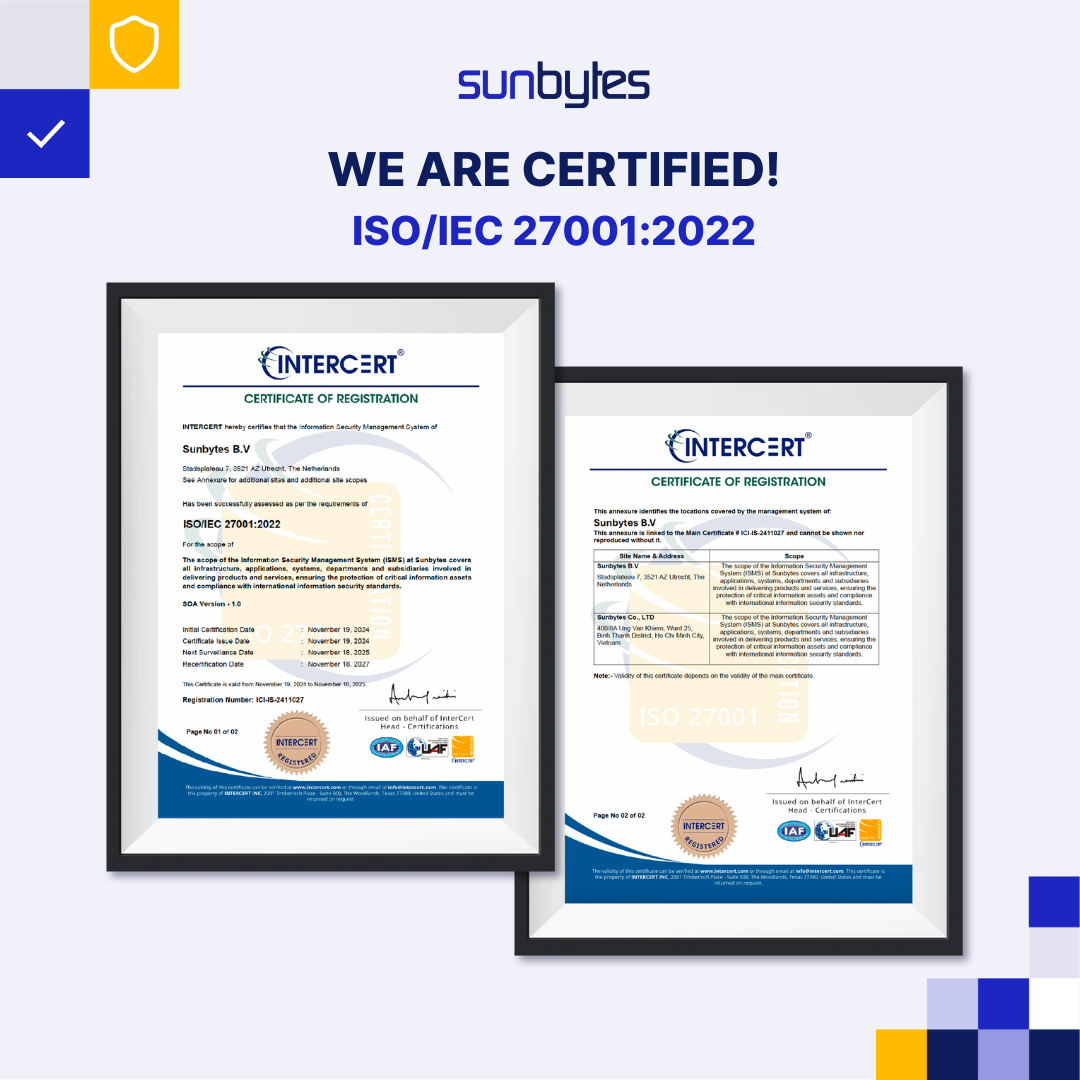
ISO/IEC 27001 stelt de eisen vast voor een Information Security Management System en biedt een gestructureerde aanpak om informatiebeveiligingsrisico’s te identificeren, te beheren en periodiek te evalueren.
Sunbytes is gecertificeerd volgens ISO/IEC 27001:2022. Hiermee beschikken opdrachtgevers en auditors over een onafhankelijk getoetst bewijs van hoe wij informatiebeveiliging borgen binnen de gecertificeerde scope.
– Standaard: ISO/IEC 27001:2022
– Registratienummer: ICI-IS-2411027
– Scope: Het ISMS van Sunbytes omvat de infrastructuur, applicaties, systemen, afdelingen en dochterondernemingen die betrokken zijn bij het opleveren van onze producten en diensten.
Wat onze certificering betekent per dienst
Of Sunbytes nu personeelsgegevens verwerkt, beveiligingsbevindingen analyseert of toegang heeft tot digitale systemen: ons gecertificeerde ISMS zorgt voor een consistente aanpak van informatiebeveiligingsrisico’s.
Grip op privacygevoelige personeelsgegevens
Better control around sensitive people information
Bij personeelsdiensten werken we met cv’s, werknemersdossiers, arbeidsovereenkomsten en gegevens voor de salarisadministratie.
Ons ISMS legt de bevoegdheden, toegangsrechten en beveiligingsmaatregelen rond deze gegevens strak vast.

Strikte governance rond gevoelige beveiligingsprojecten
Bij security-opdrachten verwerken we inloggegevens, systeemarchitectuur, kwetsbaarheden en testresultaten.
Ons ISMS borgt de toegangscontrole, verantwoordelijkheden en risicobeheersing gedurende het gehele traject.
Gecontroleerde toegang tot broncode, systemen en omgevingen
Bij softwareontwikkeling en digitale transformatie is toegang nodig tot broncode, credentials, ontwikkelomgevingen en klantsystemen.
Ons ISMS biedt de nodige kaders om deze toegang en de bijbehorende verantwoordelijkheden veilig in te richten.
Wat dit betekent voor klantgegevens
ISO/IEC 27001 biedt de organisatorische structuur voor informatiebeveiliging. Dit vervangt niet de specifieke privacy- en contractuele eisen of wet- en regelgeving (zoals de AVG) die gelden voor jouw data.
Wanneer Sunbytes klantgegevens verwerkt of toegang krijgt tot systemen, leggen we de exacte afspraken vast per dienst, afgestemd op de betrokken gegevens en de toepasselijke verwerkersovereenkomst (DPA).
Organisatorisch kader:
Ons gecertificeerde ISMS bepaalt hoe beveiligingsrisico’s binnen de gecertificeerde scope worden beheerd.
Projectspecifieke eisen:
Elk traject kan aanvullende beveiligingsmaatregelen, bevoegdheden of eisen voor gegevensverwerking vereisen, afhankelijk van de klant, de dienst en de wettelijke verplichtingen.
Ervaring achter de standaard
Onze ISO/IEC 27001-certificering staat niet op zichzelf, maar vormt het fundament van de ervaring die Sunbytes meebrengt in internationale trajecten.
-
15+ jaar
Ondersteuning van bedrijven in internationale markten -
20+ landen
Ervaring met het samenwerken met internationale organisaties -
300+ projecten
Opgeleverd in producten, platformen en bedrijfsprocessen

Meer informatie nodig over onze beveiliging?
Beoordeelt jouw procurement-, legal-, security- of complianceteam Sunbytes als leverancier? Wij leveren graag de relevante certificeringsdocumentatie aan en bespreken eventuele specifieke beveiligings- en privacy-eisen.