CyberCare
Met CyberCare staat je beveiligingsbewijs altijd klaar
Een continue beveiligingssamenwerking die bevindingen, eigenaren en bewijslast in beweging houdt na de nulmeting.
Onze geverifieerde kwalificaties
Voor wie CyberCare is bedoeld
Voor teams die al weten dat informatiebeveiliging geen eenmalig rapport is, maar niet willen dat elke opvolging de softwareontwikkeling verstoort.


Bevindingen zijn er, maar eigenaarschap ontbreekt
Je hebt auditresultaten, backlogitems of beveiligingsvragen van klanten, maar de vervolgactie, de eigenaar en de vereiste bewijslast worden niet consistent bijgehouden.Vragenlijsten blijven terugkomen
Beveiligingsvragenlijsten van klanten keren elk kwartaal terug. De antwoorden hangen af van losse screenshots, oude beleidsdocumenten of steeds dezelfde senior collega’s die de context opnieuw moeten opbouwen.Bewijslast veroudert tussen audits
Toegangscontroles, beleid, risiconotities, herstelbewijzen en updates voor belanghebbenden staan verspreid. Hierdoor wordt bewijs over de tijd steeds lastiger te verdedigen.Beveiligingswerk verstoort de oplevering
Product- en engineeringteams worden steeds weggetrokken voor acute beveiligingsopvolging. Je zoekt een partner die de voortgang borgt zonder dat elk verzoek een crisissituatie wordt.


Beveiligingsrisico’s groeien wanneer opvolging stilvalt na de nulmeting

Bevindingen verliezen hun eigenaar
Een rapport benoemt het risico, maar houdt het werk niet in beweging. CyberCare volgt prioriteiten, eigenaren en status op, zodat bevindingen niet verdwijnen in de backlog

Bewijsmateriaal veroudert snel
Beveiligingsbewijs verandert zodra mensen, systemen, leveranciers en beleid wijzigen. CyberCare houdt bewijslast actueel voor klantevaluaties, directie-updates en vervolgverzoeken

Verzoeken verstoren de planning
Vragenlijsten en beveiligingschecks van klanten komen zelden op een gepland moment. CyberCare zet terugkerende vragen om in herbruikbaar bewijs en een gecontroleerd vervolgproces.
Hoe CyberCare beveiligingsvoortgang continu zichtbaar maakt
-
1. Audit wat er is veranderd
CyberCare beoordeelt de wijzigingen sinds de vorige cyclus, valideert of prioriteiten nog klopen en ververst het overzicht van risico’s, bewijslast en klantaantoonbaarheid.
-
2. Herstel wat er echt toe doet
Bevindingen worden vertaald naar geprioriteerde acties met duidelijke eigenaren, afhankelijkheden en opvolging. De focus ligt op praktische voortgang, niet op de volgende lijst problemen zonder executiecontrole.
-
3. Beheer bewijslast en rapportage
Sunbytes houdt cruciale bewijsstukken, status-updates en antwoorden op vragenlijsten georganiseerd. Belanghebbenden zien direct wat er is gewijzigd, wat is opgelost en wat als volgende aandacht vraagt.


Wat CyberCare omvat
De omvang wordt afgestemd op je huidige volwassenheid, actieve risico’s en externe bewijsaanvragen. De frequentie leggen we vast tijdens de scoping, niet hardcoded op de pagina.
-
Beveiligings-check-ins
– Bekijk materiële wijzigingen sinds de vorige cyclus
– Beoordeel actieve risico’s, systemen en klantgerichte vereisten opnieuw
– Bepaal welke issues nu aandacht nodig hebben en welke kunnen wachten
– Pas prioriteiten aan wanneer dreigingen, businesscontext of delivery veranderen -
Remediation governance
– Houd een geprioriteerde actielijst bij met owners en afhankelijkheden
– Volg wat is afgerond, wat loopt en wat geblokkeerd is
– Maak vervolgstappen en vereiste evidence per open item duidelijk
– Escaleer onduidelijk ownership of vastgelopen findings voordat ze blijven liggen -
Evidence upkeep
– Onderhoud belangrijke security proof points en ondersteunende artefacten
– Houd herbruikbare questionnaire-antwoorden afgestemd op actuele evidence
– Werk records bij wanneer controls, systemen of remediation status veranderen
– Signaleer evidence die ontbreekt, verouderd, inconsistent of onvoldoende sterk is -
Stakeholder reporting
– Geef beknopte voortgangsupdates aan management en klantgerichte teams
– Toon wat is veranderd, wat is afgesloten en waar nog een beslissing nodig is
– Benoem materiële risico’s, blockers en aankomende prioriteiten
– Houd reporting gericht op verdedigbare evidence, niet op activiteitvolume


Beveiligingsdiensten geactiveerd vanuit de CyberCare-cyclus
CyberCare richt zich op eigenaarschap, opvolging en bewijslast. Diepgaandere validatie of specialistisch werk schalen we apart in wanneer de cyclus daar een heldere noodzaak voor toont.
Valideer blootstelling
Activeer een penetratietest (pentest), adversary assessment of vulnerability scan wanneer een bevinding om technische validatie, herbeoordeling of diepere analyse van het aanvalsoppervlak vraagt.

Versterk beveiligingsmaatregelen
Zet een secure code review of compliance-beveiligingstraject in als een gat in de bewijslast wijst op applicatierisico’s, proceszwaktes of ontbrekende maatregelen

Breid executiecapaciteit uit
Voeg gerichte beveiligingsspecialisten toe voor herstelwerk, het voorbereiden van bewijslast of de opvolging van maatregelen wanneer interne teams capaciteit tekortkomen.
Kies de juiste Secure-route
Gebruik dit blok met kaarten in plaats van een vergelijkingstabel. Elke route is gepositioneerd op basis van de vraag van de koper en het operationele model, niet op een functielijst.

CyberCheck
Kies CyberCheck wanneer de kernvraag is: “Zijn we veilig?” Dit biedt een baseline met vaste scope, geprioriteerde bevindingen en een roadmap, zodat het team direct weet wat voorrang heeft.

Compliance Readiness
Kies Compliance Readiness wanneer een specifiek normenkader (zoals ISO 27001 of NIS2), audit of klant-eis al vaststaat. Het werk richt zich op de koppeling van maatregelen, hiaten in bewijslast en auditvoorbereiding.

CyberCare
Kies CyberCare wanneer prioriteiten bekend of al zichtbaar zijn, maar de opvolging het probleem is. Het werk richt zich op de cyclus, eigenaarschap, bewijsonderhoud en continue beveiligingsvoortgang.
Getuigenissen
“We waren onder de indruk van de kwetsbaarheden die werden ontdekt. Je merkt dat de pentesters echt diep zijn gegaan om de kwetsbaarheden boven tafel te krijgen, en dat het niet zomaar een oppervlakkige scan was.”

“Hun grondige aanpak bracht risico’s aan het licht waar we zelf nooit aan hadden gedacht en heeft mijn ogen geopend voor hoe essentieel het is om ons platform vanaf dag één goed te beveiligen.”
“Puur op basis van onderling vertrouwen begon Sunbytes al op eigen risico met het samenstellen van het team voordat onze investeringsronde definitief rond was. Toen dat gebeurde, konden we direct een vliegende start maken.”
“Sunbytes bood praktisch en geprioriteerd advies voor herstel, waar ons team direct mee aan de slag kon.”
Waarom teams voor Sunbytes kiezen
Een Nederlands aangestuurde beveiligingspartner die bevindingen, bewijslast en de praktijk van softwareoplevering verbonden houdt na de eerste beoordeling.
ISO 27001-gecertificeerd ISMS
Toegang, informatieverwerking en audittrails vallen onder de gecertificeerde ISMS van Sunbytes, zodat gevoelige projectdata wordt beheerd volgens vastgelegde maatregelen.
Bewijsgestuurde beveiligingsoplevering
Bevindingen, eigenaren, bewijsstukken en statusupdates worden gedocumenteerd, zodat je team vragen kan beantwoorden zonder de context opnieuw op te bouwen.
Nederlandse kwaliteitsnormen
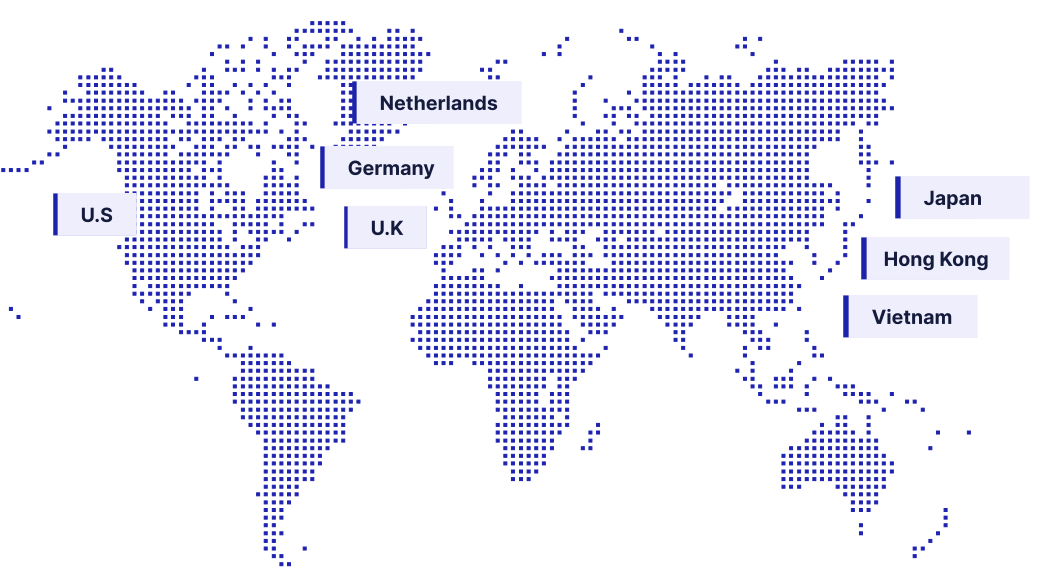
Nederlands management en oplevercapaciteit in Vietnam houden communicatie, scopebewaking en opvolging strak afgestemd op de verwachtingen van EU-opdrachtgevers.
Beveiligingsspecialisten wanneer nodig
Penetratietesten, vulnerability scans, adversary assessments en secure code reviews kunnen direct worden ingezet als diepere validatie vereist is.
Één route van nulmeting tot continu onderhoud
CyberCheck stelt de baseline vast, Compliance Readiness richt zich op normenkaders, en CyberCare houdt prioriteiten en bewijslast daarna continu in beweging.
Volwassen opleverorganisatie
Sunbytes heeft ruim 15 jaar ervaring en meer dan 300 projecten opgeleverd. Beveiligingswerk leunt daardoor op een beproefde organisatorische basis.
Het bewijs achter een duurzame Sunbytes-beveiligingssamenwerking met oplevergarantie
CyberCare leunt op continuïteit, niet op eenmalige acties. Deze bewijspunten op bedrijfsniveau onderbouwen het operationele model achter de dienst.
-
15+
Jaar ervaring -
300+
Projecten opgeleverd -
20+
Laden
Houd beveiligingsvoortgang in beweging na de nulmeting
Deel de bevindingen, klantverzoeken en hiaten in bewijslast die je team momenteel in ad-hoc werk trekken. Sunbytes helpt de juiste CyberCare-frequentie, eigenaren en eerste prioriteiten vast te stellen.