Deze gids legt uit hoe u de stap zet van “wij willen ISO 27001” naar “wij zijn auditklaar” – met heldere stappen, concrete deliverables en een realistische tijdlijn voor het MKB.
TL;DR
Het ISO 27001-certificeringsproces bestaat uit 8 praktische fasen: planning, ISMS-scope bepalen, risicoanalyse, implementatie van beheersmaatregelen, training, bewijsverzameling, certificeringsaudit en continue verbetering.
De meeste MKB-organisaties hebben een gestructureerde aanpak nodig om efficiënt te slagen – met name op het gebied van documentatiekwaliteit, risicobehandeling en auditgereedheid.
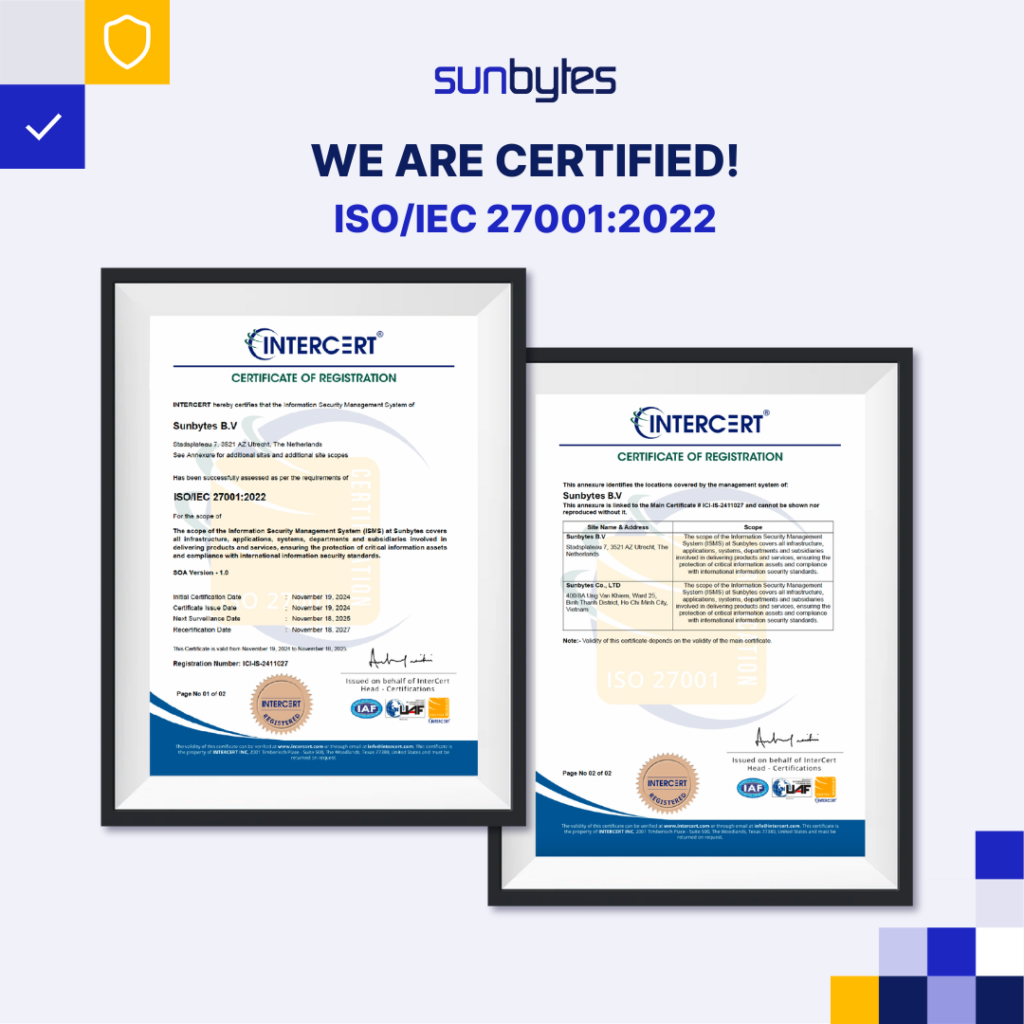
Het ISO 27001-certificeringsproces in 8 praktische stappen
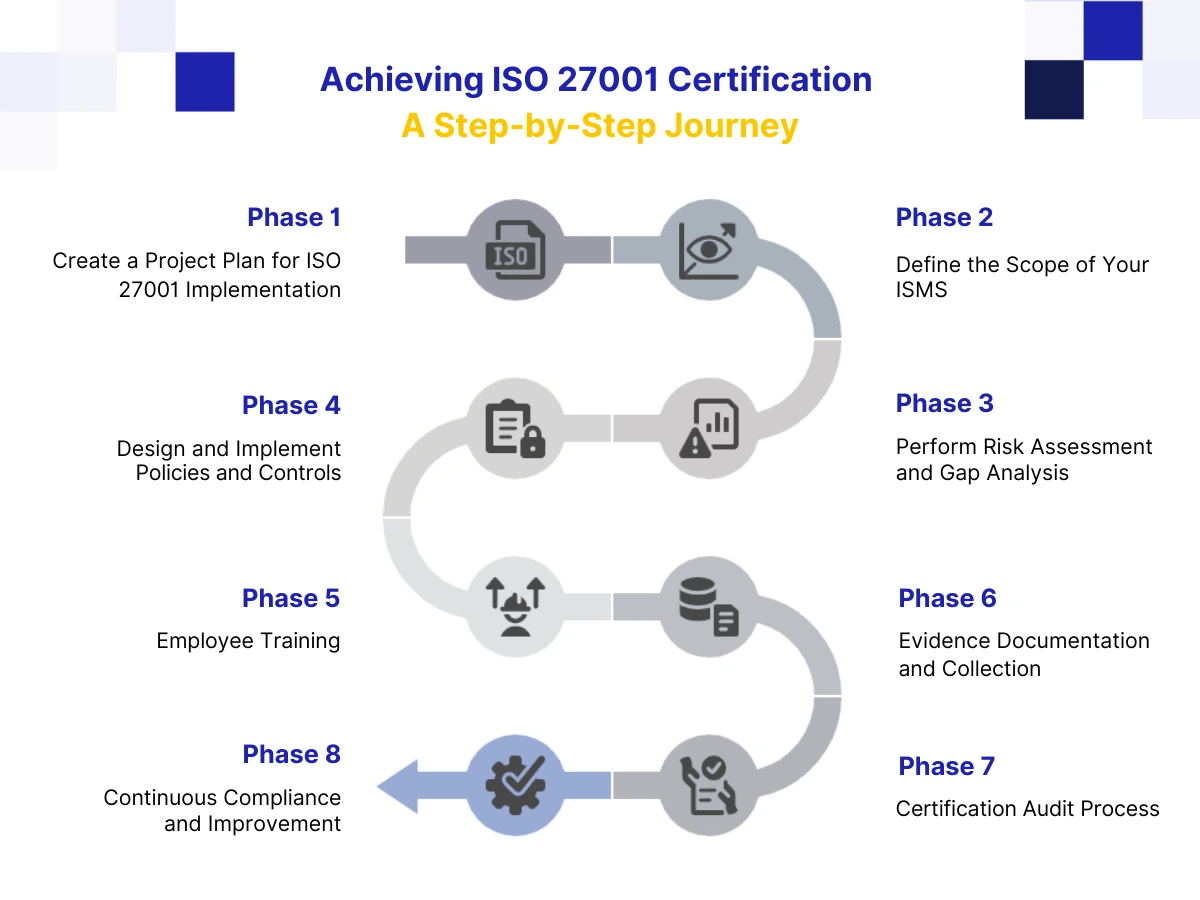
1) Richt governance en eigenaarschap van de implementatie in
Bepaal wie eigenaar is van het programma, wie risicobesluiten goedkeurt en wie verantwoordelijk is voor de dagelijkse uitvoering.
- Belangrijk resultaat: programma-eigenaar + RACI-matrix
- Veelvoorkomende valkuil: onduidelijk eigenaarschap tussen IT, legal, HR en operations
2) Bepaal de ISMS-scope
Stel vast welke entiteiten, systemen en bedrijfsprocessen binnen scope vallen.
- Belangrijk resultaat: ISMS-scopeverklaring
- Veelvoorkomende valkuil: een te brede scope in een vroeg stadium, of juist te beperkt om te voldoen aan klant- of wettelijke eisen
3) Voer een formele risicoanalyse en gap-analyse uit
Breng dreigingen, kwetsbaarheden, bedrijfsimpact en bestaande tekortkomingen in beheersmaatregelen in kaart.
- Belangrijk resultaat: risicoregister + gap-analyserapport
- Veelvoorkomende valkuil: generieke risicobeschrijvingen zonder concrete bedrijfscontext
4) Stel een risicobehandelplan op en implementeer beheersmaatregelen
Prioriteer beheersmaatregelen en wijs eigenaren, deadlines en acceptatiecriteria toe.
- Belangrijk resultaat: Verklaring van Toepasselijkheid (SoA) + Risicobehandelplan
- Veelvoorkomende valkuil: er is wel een control-lijst, maar onvoldoende aantoonbaar bewijs van implementatie
5) Train medewerkers en operationele teams
Vertaal beleid naar concreet gedrag via rolgerichte trainingen.
- Belangrijk resultaat: trainingsplan + aanwezigheids- en effectiviteitsregistraties
- Veelvoorkomende valkuil: eenmalige awareness-sessies zonder structurele opvolging
6) Verzamel auditklaar bewijsmateriaal
Structureer bewijs dat aantoont dat beheersmaatregelen correct zijn ontworpen en effectief functioneren.
- Belangrijk resultaat: centrale bewijsbibliotheek gekoppeld aan beheersmaatregelen
- Veelvoorkomende valkuil: versnipperd bewijs, geen versiebeheer, ontbrekende logs of goedkeuringen
7) Rond de certificeringsaudit af (Fase 1 + Fase 2)
Werk samen met een geaccrediteerde certificerende instelling om ontwerp en werking te laten valideren.
- Belangrijk resultaat: auditbevindingen + corrigerende maatregelen + certificeringsbesluit
- Veelvoorkomende valkuil: openstaande non-conformiteiten vlak voor de deadline
8) Behoud certificering via continue compliance
Voer interne audits, corrigerende maatregelen en managementreviews cyclisch uit.
- Belangrijk resultaat: onderhoudsplan voor opvolgaudits en hercertificering
- Veelvoorkomende valkuil: een projectmatige mindset in plaats van een structureel operationeel model
Uitleg van de ISO 27001-auditfasen
Fase 1: Documentatie- en ontwerpreview
Auditors beoordelen of uw ISMS-raamwerk adequaat is ontworpen voor certificering.
Fase 2: Effectiviteitsaudit
Auditors verifiëren of beheersmaatregelen daadwerkelijk zijn geïmplementeerd en in de praktijk effectief werken.
Fase 3: Opvolgaudits (surveillance audits)
Periodieke controles tijdens de certificeringscyclus om voortdurende naleving te bevestigen.
Fase 4: Hercertificeringsaudit
Volledige herbeoordeling aan het einde van de certificeringscyclus.
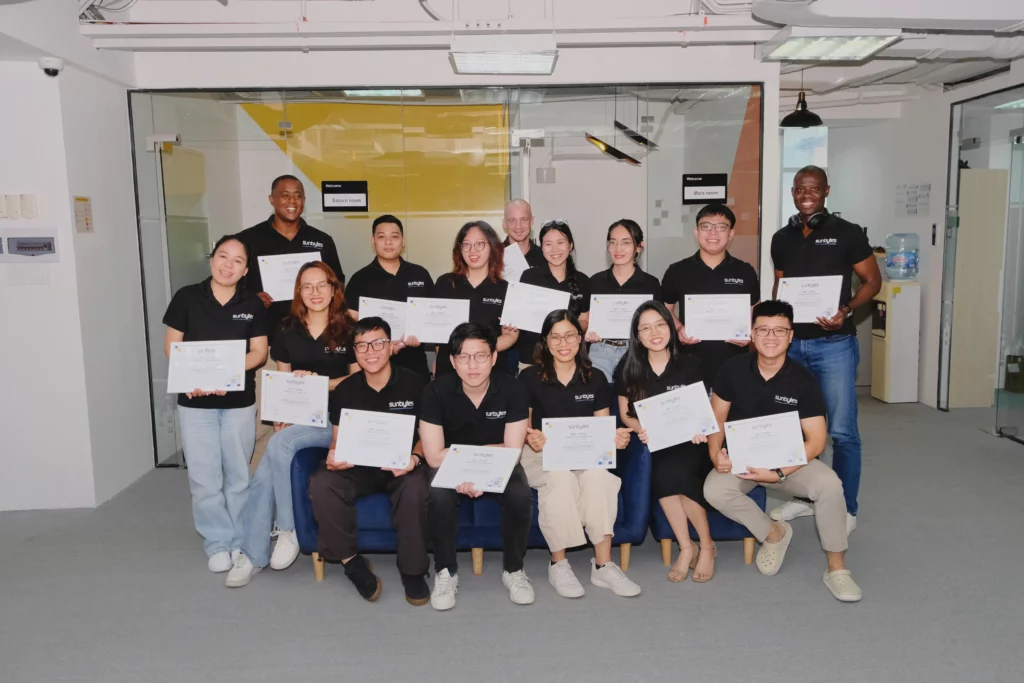
Vereiste bewijslijst (MKB-versie)
Basisdocumentatie ISMS
- ISMS-scope
- Informatiebeveiligingsbeleid (beleidsset)
- Rollen en verantwoordelijkheden
- Verslagen van interne audits en managementreviews
Bewijs van risicomanagement
- Risicoanalyse-methodologie
- Risicoregister
- Risicobehandelplan
- Verklaring van Toepasselijkheid (SoA)
Operationeel compliance-bewijs
- Toegangscontrole- en autorisatieregistraties
- Incidentmanagementregistraties
- Leveranciers- en beveiligingsbeoordelingen
- Back-up- en hersteltestregistraties
- Trainingsregistraties en awareness-logs
Typische MKB-tijdlijn: wat kunt u verwachten
Versneld traject (volwassen teams): 4–6 maanden
- Bestaande beheersmaatregelen zijn al operationeel
- Sterke documentatiecultuur
- Toegewijde interne eigenaar
Standaardtraject: 6–12 maanden
- De meeste MKB-organisaties vallen in deze categorie
- Combinatie van implementatie van beheersmaatregelen en stabilisatie van processen
Uitgebreid traject: 12+ maanden
- Beperkte interne capaciteit voor eigenaarschap
- Onvoldoende documentatiediscipline
- Meerdere entiteiten/processen direct binnen scope
Waarom ISO 27001-projecten vertraging oplopen (en hoe u dat voorkomt)
De meeste vertragingen worden niet veroorzaakt door de norm zelf, maar door uitvoeringslacunes:
- Onduidelijke scope en veranderende prioriteiten
- Zwakke governance rondom bewijsmateriaal
- Onduidelijk risicobeleid en eigenaarschap
● Training als ‘afvink-oefening’
● Te late afhandeling van corrigerende maatregelen vóór de audit
Interne uitvoering vs. partnergedreven voorbereiding
Kies voor een volledig interne aanpak wanneer u beschikt over:
- Interne ervaring met ISO 27001-implementaties
- Voldoende cross-functionele capaciteit
- Sterke discipline op het gebied van beleid en bewijslast
Kies voor partnerondersteuning wanneer u behoefte heeft aan:
- Snellere auditgereedheid
- Heldere prioritering en een concreet implementatieroadmap
- Praktische uitvoeringsondersteuning over meerdere teams
Hoe wij ondersteunen met Sunbytes Compliance Readiness
Sunbytes ondersteunt MKB-organisaties met een pragmatisch model dat is gebouwd voor uitvoering – niet alleen voor documentatie.
- ISO 27001 readiness assessment en gap-mapping
- Geprioriteerde verbeterroadmap met duidelijk eigenaarschap
- Afstemming van beleid en beheersmaatregelen + gestructureerde bewijsopbouw
- Auditvoorbereiding (Fase 1 / Fase 2)
- Inrichting van continue verbetering voor opvolgcycli
Sunbytes heeft zijn hoofdkantoor in Nederland en werkt volgens de Transform – Secure – Accelerate-aanpak:
- Transform: veilige architectuur en sterke engineeringpraktijken verkleinen control-gaps vroegtijdig
- Secure: gestructureerde compliance-implementatie en auditgereedheid
- Accelerate: schaalbare teams en delivery-ondersteuning voorkomen dat compliance groei afremt
Ontdek: Sunbytes Compliance Readiness