TL;DR
Veilig coderen voor mobiele apps vertaalt beveiligingseisen naar keuzes tijdens de ontwikkeling. Begin bij de bescherming van accounts en persoonsgegevens en controleer de uitvoering in de code en op een toestel. OWASP MASVS geeft daarvoor de mobiele beveiligingsmaatregelen. Alleen een lijst met codeerregels bewijst niet dat een app veilig is.
- De 8 regels behandelen invoervalidatie, cryptografie, authenticatie, secrets, codereview, kwetsbaarheidstests, netwerkverkeer en lokale opslag.
- OWASP MASVS koppelt elke regel aan mobiele beveiligingsmaatregelen; MASTG beschrijft hoe u die maatregelen controleert.
- TLS met certificaatvalidatie vormt de netwerkbasis. Overweeg pinning pas na een risicoafweging en een plan voor certificaatwijzigingen.
- Bescherm lokale data met platformfuncties: Keychain op iOS en encryptiesleutels in Android Keystore.
- Laat een gerichte codereview uitvoeren als de beveiligingsbeoordeling van authenticatie, persoonsgegevens of overgenomen code ontbreekt.
In de wereld van mobiele app ontwikkeling, is beveiliging niet langer een bijzaak, maar een absolute noodzaak. Daarom is secure coding van cruciaal belang, vooral in het tijdperk van AI-ontwikkeling, waarin gegevensprivacy de grootste zorg en prioriteit is. Nu er in 2024 bijna 5 miljoen apps beschikbaar zijn in de Apple App Store en Google Play, en de gemiddelde gebruiker zo’n 80 apps op zijn apparaat heeft, is de vraag enorm. Helaas brengt deze groei een even snelle toename van cyberdreigingen met zich mee.
Alarming Cijfers: De Kwetsbaarheid van Apps
Volgens Statista heeft meer dan 75% van de applicaties ten minste één kwetsbaarheid. Nog zorgwekkender is dat 61% van de apps kwetsbaarheden bevat die als hoog of kritiek zijn geclassificeerd, waarvan velen niet eens in de OWASP Top 10 lijst staan. Deze trend benadrukt de urgente noodzaak voor bedrijven om mobiele app beveiliging te prioriteren, zeker nu het gebruikersvertrouwen in apps blijft toenemen.
Dit artikel legt uit wat secure coding is, waarom het essentieel is en welke cruciale praktijken ontwikkelaars moeten volgen.
Wat betekent veilig coderen?
Veilig coderen betekent dat developers regels toepassen om beveiligingszwaktes bij het ontwerpen, schrijven en onderhouden van software te beperken. Bij mobiele apps gaat het om het toestel, de gebruikte platformfuncties en de koppelingen met backenddiensten.
OWASP MASVS beschrijft de te beoordelen mobiele beveiligingsmaatregelen. De bijbehorende MASTG geeft aanwijzingen voor de verificatie. Gebruik MASVS om de benodigde bescherming te bepalen en MASTG om de uitvoering te controleren. Beoordeel backend-API’s afzonderlijk: een veilige mobiele interface kan toegangsregels op de server niet afdwingen.
Waarom Secure Coding Belangrijk is
Het belang van secure coding gaat verder dan het voorkomen van kleine bugs; het gaat over het beschermen tegen ernstige inbreuken die gevoelige gegevens kunnen blootleggen of operaties kunnen verstoren.
Hier zijn enkele belangrijke redenen waarom secure coding cruciaal is:
Voorkomen van datalekken
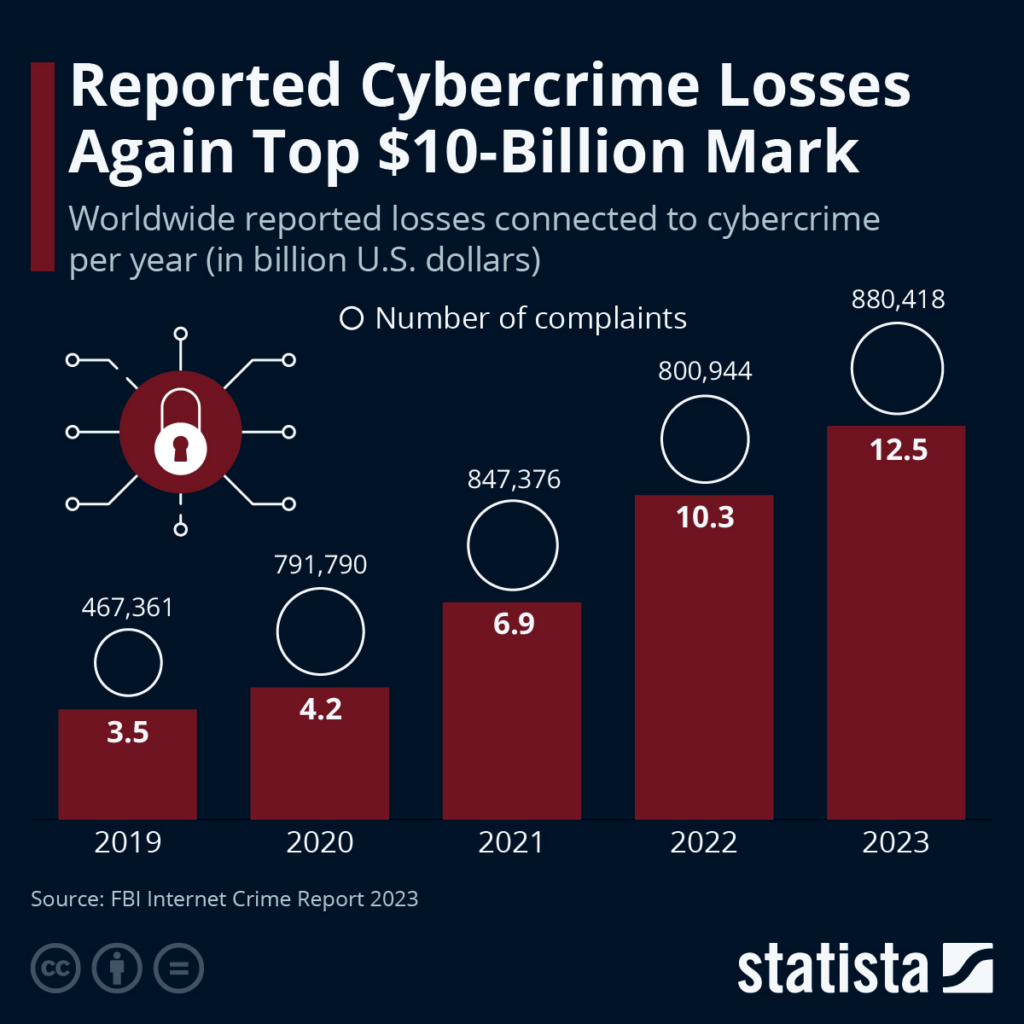
Door secure coding te volgen, kunnen ontwikkelaars kwetsbaarheden zoals zwakke authenticatie, slechte datavalidatie en ontoereikende encryptie tijdens de ontwikkeling opsporen en oplossen. Het detecteren van een datalek kan tot 118 dagen duren, wat vaak leidt tot enorme financiële verliezen. Gebruikers verwachten dat apps hun informatie veilig houden; een inbreuk kan leiden tot verlies van gebruikers, omzet en geloofwaardigheid. Alleen al in 2023 werd voor 12,5 miljard dollar aan verliezen gerapporteerd door cybercrime, volgens het Bureau.
Voldoen aan regelgeving
Mobiele apps die persoonlijke gegevens, financiële details of gezondheidsgegevens beheren, moeten voldoen aan strenge regelgeving zoals GDPR, HIPAA en PCI-DSS, die veilige gegevensverwerking voorschrijven. Secure coding zorgt ervoor dat ontwikkelaars apps kunnen maken die aan deze eisen voldoen, waardoor juridische aansprakelijkheid en boetes worden vermeden. Naleving is niet-onderhandelbaar in sectoren zoals finance, healthcare en e-commerce.
Voor persoonsgegevens waarop de AVG van toepassing is, vragen AVG-artikelen 25 en 32 om passende waarborgen in het ontwerp en beveiliging naar rato van het verwerkingsrisico. Veilig coderen ondersteunt die verplichtingen. Een MASVS-beoordeling toont op zichzelf geen AVG-compliance aan.
Voor organisaties binnen de reikwijdte van NIS2 gaat artikel 21(2)(e) over veilige ontwikkeling en de afhandeling van kwetsbaarheden. Artikel 21(2)(d) betreft ketenbeveiliging. Een klant kan daardoor bewijs over uw ontwikkelproces vragen, ook als uw organisatie niet rechtstreeks onder NIS2 valt. Controleer de toepasselijkheid volgens de relevante nationale wetgeving.
Minimaliseren van langetermijnkosten
Het aanpakken van kwetsbaarheden tijdens de ontwikkeling is veel goedkoper dan het oplossen van beveiligingsproblemen na de lancering. Het repareren van bugs na de lancering verhoogt niet alleen de ontwikkelkosten, maar kan ook leiden tot downtime, aantasting van het gebruikersvertrouwen en juridische consequenties.
8 regels voor veilig coderen van mobiele apps volgens OWASP MASVS
Geef voorrang aan maatregelen die accounts en gevoelige data beschermen. Controleer daarna het gebruik van platformfuncties en updates. De acht regels hieronder koppelen implementatiekeuzes aan OWASP MASVS. Die koppeling vormt een startpunt voor de beoordeling, geen volledige MASVS-toets; privacymaatregelen vragen ook aandacht.
Valideer alle gebruikersinvoer (MASVS-CODE, MASVS-PLATFORM)
Een van de eenvoudigste maar effectiefste praktijken is het valideren van alle gebruikersinvoer. Gegevens van formulieren of bestandsuploads moeten worden gecontroleerd en opgeschoond voordat ze worden verwerkt. Dit voorkomt aanvallen zoals SQL-injectie en cross-site scripting (XSS), waarbij hackers kwaadaardige code in invoervelden injecteren.
Ook data uit API’s, bestanden en communicatie tussen apps vallen onder onbetrouwbare invoer in MASVS-CODE. Valideer die toegangspunten, gebruik geparametriseerde databasequery’s en beperk WebView-interacties volgens MASVS-PLATFORM. Alleen formulierinvoer controleren laat andere injectiepaden open.
Versleutel gevoelige gegevens (MASVS-CRYPTO)
Encryptie is essentieel voor het beveiligen van mobiele apps. Gevoelige gegevens (wachtwoorden, creditcardnummers, persoonlijke informatie) moeten worden versleuteld, zodat ze onleesbaar zijn zonder de juiste sleutel. Gegevens moeten zowel ‘at rest’ (opgeslagen) als ‘in transit’ (tijdens overdracht) worden versleuteld.
MASVS-CRYPTO behandelt cryptografische bescherming en sleutelbeheer. Gebruik onderhouden platformbibliotheken. Bewaar accountwachtwoorden op de server met password hashing en een unieke salt; sla wachtwoorden niet op het toestel op. Omkeerbare encryptie is bedoeld voor data die de app moet kunnen teruglezen en vervangt password hashing niet.
Gebruik sterke authenticatie (MASVS-AUTH)
Verifieer wie een gebruiker is. Zwakke methoden maken het voor aanvallers gemakkelijk. Implementeer sterke authenticatie methoden zoals multi-factor authenticatie (MFA) om ervoor te zorgen dat alleen geautoriseerde gebruikers toegang hebben. Gebruikers verwachten dit, zeker in finance, healthcare en e-commerce.
MASVS-AUTH omvat ook autorisatie. Dwing toegang tot elk account en record af op de backend: inloggen geeft geen toegang tot gegevens van een andere gebruiker. Vraag bij gevoelige handelingen om aanvullende authenticatie als het risico dat rechtvaardigt.
Vermijd hardcoding van secrets (MASVS-STORAGE)
Hardcoding van gevoelige informatie zoals API-sleutels of wachtwoorden in de code is een groot risico. Sla gevoelige informatie op in veilige, versleutelde omgevingen, niet direct in de code.
Houd herbruikbare servicecredentials met ruime rechten buiten het app-pakket, in lijn met MASVS-STORAGE. Laat bevoorrechte aanroepen via uw backend lopen en geef gebruikers beperkte, intrekbare tokens. Obfuscatie maakt een gedeeld secret in de client niet vertrouwelijk.
Voer regelmatige codereviews uit (MASVS-CODE, MASVS-PLATFORM)
Zelfs ervaren ontwikkelaars kunnen kwetsbaarheden over het hoofd zien. Meerdere ontwikkelaars moeten de code beoordelen. Geautomatiseerde tools helpen, maar handmatige beoordelingen zijn nodig voor complexere kwetsbaarheden. Een cultuur van beveiligingsbewust coderen vermindert het risico op kwetsbare apps.
Gebruik NIST SSDF om broncodereviews in te richten en MASVS-CODE en MASVS-PLATFORM als relevante mobiele referenties. Neem SDK-updates, permissies en datastromen mee. Laat een secure code review uitvoeren als een beveiligingsgevoelige wijziging de reviewkennis van uw team overstijgt.
Test uw app op kwetsbaarheden (MASVS-RESILIENCE en relevante groepen)
Vulnerabiliteiten kunnen bestaan, hoe zorgvuldig de code ook is. Penetratie testen en regelmatige beveiligingsaudits simuleren echte aanvallen om verborgen kwetsbaarheden te identificeren. Testen vóór de lancering maakt proactief oplossen mogelijk.
Kies in OWASP MASTG tests voor de maatregelen die uw app gebruikt. Neem MASVS-RESILIENCE mee als manipulatie een wezenlijke dreiging vormt. Detectie van manipulatie vult backendmaatregelen aan. De aparte checklist voor mobiele appsecuritytests behandelt de volledige testvolgorde vóór lancering.
Weet u niet zeker of uw app deze controles doorstaat? Een secure code review kan de relevante OWASP MASVS-maatregelen beoordelen en bevindingen prioriteren op zakelijke impact. Spreek vooraf af welke mobiele code en backendinterfaces worden onderzocht en waar de review ophoudt.
Beveilig netwerkcommunicatie (MASVS-NETWORK)
Gebruik HTTPS met TLS en valideer het servercertificaat en de hostnaam. Lever geen code op die ieder certificaat accepteert. MASVS-NETWORK behandelt deze verbindingen. Bij mislukte validatie moet de aanvraag stoppen om onderschepping te voorkomen.
Beoordeel certificate pinning afzonderlijk. OWASP neemt identity pinning op voor endpoints die u beheert, terwijl Android waarschuwt voor verbindingsuitval bij certificaatwijzigingen. Rechtvaardigt uw dreigingsmodel pinning, regel dan vóór release reservepins en rotatie. Pinning herstelt geen zwakke autorisatie op de backend.
Bescherm opgeslagen data op het toestel (MASVS-STORAGE, MASVS-PRIVACY)
Bewaar alleen de gevoelige data die de app nodig heeft. Gebruik iOS Keychain voor kleine secrets, zoals sessietokens. Versleutel gevoelige lokale data op Android met sleutels die door Android Keystore worden beschermd. Keystore bewaart sleutels, geen willekeurige applicatiedata.
Controleer of dezelfde informatie via logs, back-ups of caches uitlekt. MASVS-PRIVACY voegt de vraag toe of verzameling en bewaring nodig zijn. De maatregelen beperken blootstelling bij ongeoorloofde toegang tot het toestel of de appdata.
De wetsartikelen tonen welke verplichting een maatregel kan ondersteunen als de wet van toepassing is. De redactionele koppeling is gebaseerd op AVG-artikelen 25 en 32 en NIS2-artikel 21 en vormt geen zelfstandige compliancetoets.
| Praktijk | MASVS-focus | Relevant EU-artikel |
|---|---|---|
| 1. Invoervalidatie | CODE, PLATFORM | AVG art. 32(1)(b) |
| 2. Cryptografie | CRYPTO | AVG art. 32(1)(a) |
| 3. Authenticatie | AUTH | AVG art. 32(1)(b) |
| 4. Secrets | STORAGE | AVG art. 32(1)(b) |
| 5. Codereview | CODE, PLATFORM | NIS2 art. 21(2)(e) |
| 6. Kwetsbaarheidstests | RESILIENCE + relevante groepen | AVG art. 32(1)(d) |
| 7. Netwerkbescherming | NETWORK | AVG art. 32(1)(a) |
| 8. Lokale opslag | STORAGE, PRIVACY | AVG art. 25(2), 32 |
Veilig coderen als uw app deels uit AI-generated code bestaat
Mobiele beveiligingsmaatregelen blijven gelden wanneer een AI-tool een deel van uw app schrijft. De gids over beveiliging van AI-generated code behandelt de bijbehorende standaarden en bewijslast. Richt de mobiele MASVS-beoordeling op de app en de datastromen.
Maak mobiele beveiligingsmaatregelen toetsbaar met Sunbytes
Een beveiligingseis krijgt waarde wanneer een reviewer de uitvoering door de app en backendinterfaces kan volgen. Het cybersecurityteam van Sunbytes onderzoekt met een secure code review afgesproken codepaden, valideert bevindingen en geeft developers de context om ze te verhelpen.
Repositorytoegang en informatieverwerking vallen onder het ISO 27001-gecertificeerde ISMS van Sunbytes, met governance vanuit Nederland. De review verbindt beveiligingsbevindingen aan het benodigde ontwikkelwerk. De review certificeert uw app niet en vervangt geen tests tijdens uitvoering. Leg de MASVS-dekking en controle na herstel vast in de scope.
Wilt u de review afbakenen rond authenticatie en datastromen in uw app? Bespreek de scope met ons securityteam.