Door AI gegenereerde code kan prima voldoen in een demo, omdat de applicatie daarin enkel de beoogde functionaliteit hoeft te tonen. In een productieomgeving gelden echter andere vereisten, zoals toegangsbeheer, de bescherming van inloggegevens, foutafhandeling en herstelprocedures. Deze aspecten worden des te belangrijker zodra het product echte klantgegevens en transacties gaat verwerken.
Dit verschil komt vaak aan het licht zodra de eerste betalende klanten zich aandienen, een pilotproject bij een grote onderneming van start gaat, of een investeerder een technisch due diligence-onderzoek uitvoert. Op dat moment is het aantonen dat de applicatie werkt niet langer voldoende; het team moet dan ook kunnen bewijzen dat de applicatie veilig functioneert en in staat is om te herstellen van storingen.
Als je gebruik hebt gemaakt van Lovable, Bolt, Replit of Cursor, bekijk dan de vijf veelvoorkomende faalpunten bij producten die met AI zijn gebouwd, de vier fasen richting productie, wie de code moet beoordelen en welke EU-regels van toepassing zijn.
TL;DR
Door AI gegenereerde code is niet automatisch klaar voor gebruik in een productieomgeving. Een werkende demo bevestigt weliswaar dat de beoogde gebruikersstroom functioneert, maar biedt geen garantie voor de veiligheid van toegangscontroles, klantgegevens, integraties of herstelprocedures. Controleer deze aspecten daarom vóór de ingebruikname via technische beoordelingen, tests en gedocumenteerde verbetermaatregelen.
- Controleer vijf punten voordat echte gebruikers komen: toegangsbeheer, API’s en dependencies, persoonsgegevens, foutafhandeling en monitoring, onderhoudbaarheid.
- Laat de review doen door iemand die de code niet schreef; dezelfde AI-tool vragen herhaalt de eigen blinde vlekken.
- Los geïsoleerde defecten op wanneer de architectuur deugt. Herstructureer terugkerende structurele problemen. Herbouw een kerncomponent wanneer essentiële beveiligingsmaatregelen niet kunnen worden ondersteund of wanneer een gedocumenteerde beoordeling aantoont dat vervanging minder kosten en risico’s met zich meebrengt dan gerichte herstelmaatregelen.
Wat AI-generated code is, en wat er verandert zodra echte gebruikers komen
AI-generated code is code die AI-tools schrijven op basis van prompts in natuurlijke taal, van één functie tot een complete applicatie. App-builders als Lovable, Bolt en Replit maken een werkend product op basis van een beschrijving. Cursor werkt binnen een bestaande codebase, naast een developer.
AI-assisted coding and AI-built products involve different levels of human oversight. In AI-assisted development, developers use AI suggestions while retaining responsibility for reviewing and integrating changes. By contrast, an AI-built product may contain substantial amounts of generated code that have received limited human review. This distinction matters because security requirements that were missing from the original prompts may also be missing from the implementation. The risks discussed below are particularly relevant when that independent review has not taken place.
Het zwakke punt zit niet in de tools, maar in de specificatie. Een prompt beschrijft wat het product moet doen voor een gebruiker die zich gedraagt zoals verwacht. Zelden staat erin wat er gebeurt als een tweede klant de facturen van de eerste klant opent, of als de betaalprovider halverwege de checkout uitvalt.
| Dimensie | Prototype | Productie |
|---|---|---|
| Gebruikers | Uzelf en een paar testers | Betalende klanten die onverwachte dingen doen |
| Data | Testdata | Persoonsgegevens onder de AVG |
| Verkeer | Eén sessie tegelijk | Gelijktijdige gebruikers, bots en geautomatiseerde scans |
| Kosten van een fout | De demo opnieuw starten | Verloren klantdata, een datalekmelding of een verloren contract |
| Wie controleert | Niemand | Een reviewer vóór de lancering, monitoring erna |
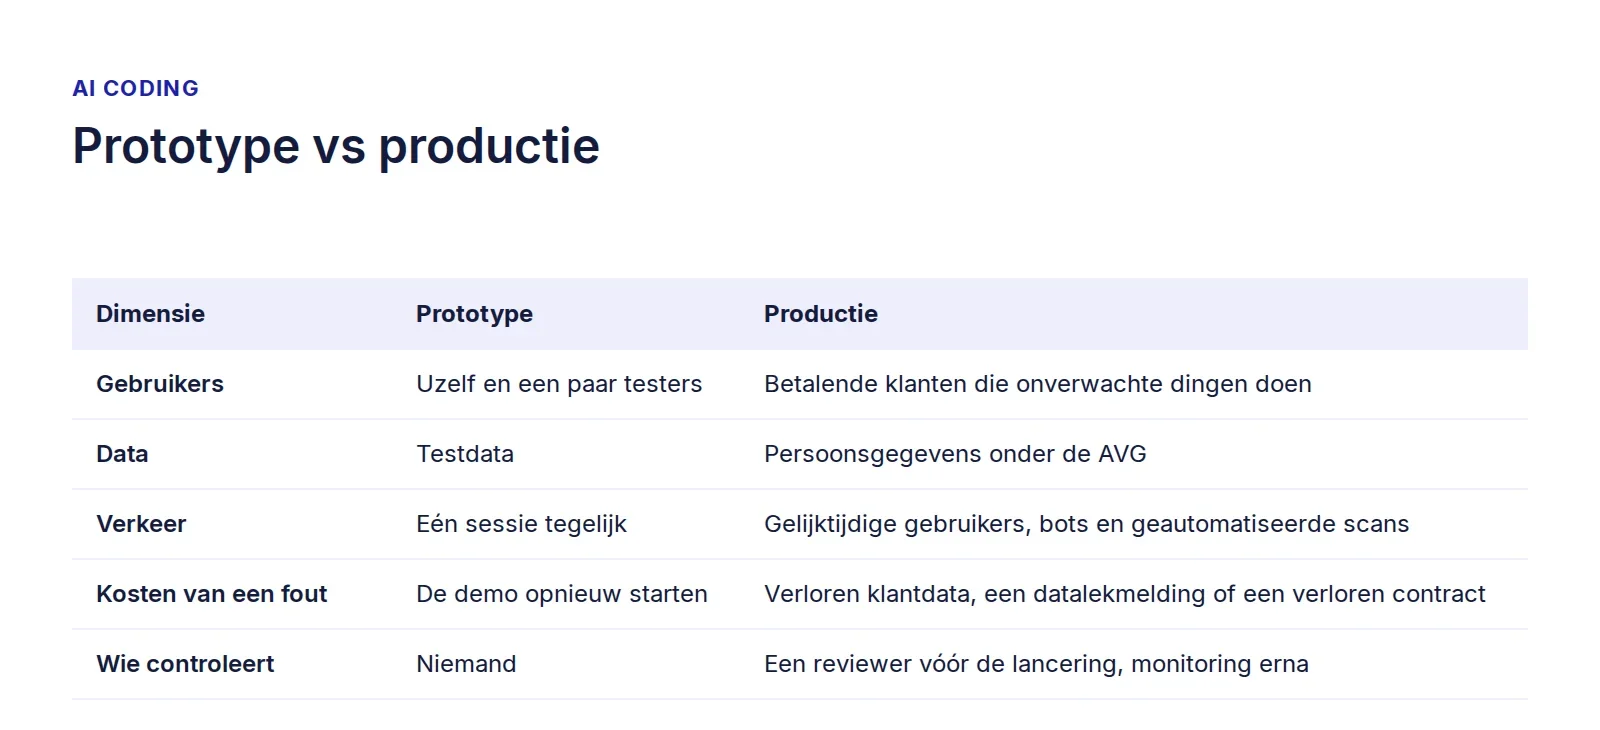
Beschrijft een cel in de kolom “Productie” uw product al? Dan bent u in productie, wat het versienummer ook zegt.
Is AI-generated code veilig genoeg voor productie?
Niet standaard. AI-generated code is veilig voor productie zodra iemand heeft gecontroleerd wat ze doet met gebruikers, data en secrets. Een werkende demo bewijst dat een functie werkt. Ze bewijst niet dat de functie veilig is.
De SusVibes-studie, gepubliceerd op ICML 2026, evalueerde 186 beveiligingsgevoelige softwareontwikkelingstaken, afkomstig uit bestaande open-sourceprojecten. In een van de geteste configuraties (SWE-agent met Claude 4 Sonnet) slaagde 57% van de gegenereerde oplossingen voor functionele tests, maar slechts 11,8% doorstond zowel de functionele als de beveiligingstests. Van de oplossingen die functioneel correct waren, faalde 79,3% voor de beveiligingscontroles.
Deze resultaten hebben betrekking op specifiek geselecteerde, beveiligingsgevoelige taken; ze zeggen niets over het kwetsbaarheidspercentage van volledige, door AI gebouwde applicaties. Ze betekenen dus niet dat 79,3% van de door AI ontwikkelde applicaties onveilig is. Ze tonen wel aan waarom het slagen voor functionele tests onvoldoende bewijs is voor de veiligheid in een productieomgeving.
Het patroon is niet nieuw. Pearce e.a. testten GitHub Copilot in securitygevoelige scenario’s en vonden ongeveer 40% van de gegenereerde programma’s kwetsbaar (Communications of the ACM, februari 2025; eerder gepresenteerd op IEEE S&P 2022). Nieuwere modellen schrijven vaker werkende code, maar SusVibes laat zien dat de veiligheid niet in hetzelfde tempo verbeterde.
De praktische grens: zodra echte persoonsgegevens of betalingen door het product gaan, draagt een ongecontroleerde AI-gebouwde app risico’s die u niet op het scherm ziet.
Waar AI-gebouwde producten breken: vijf zwakke punten
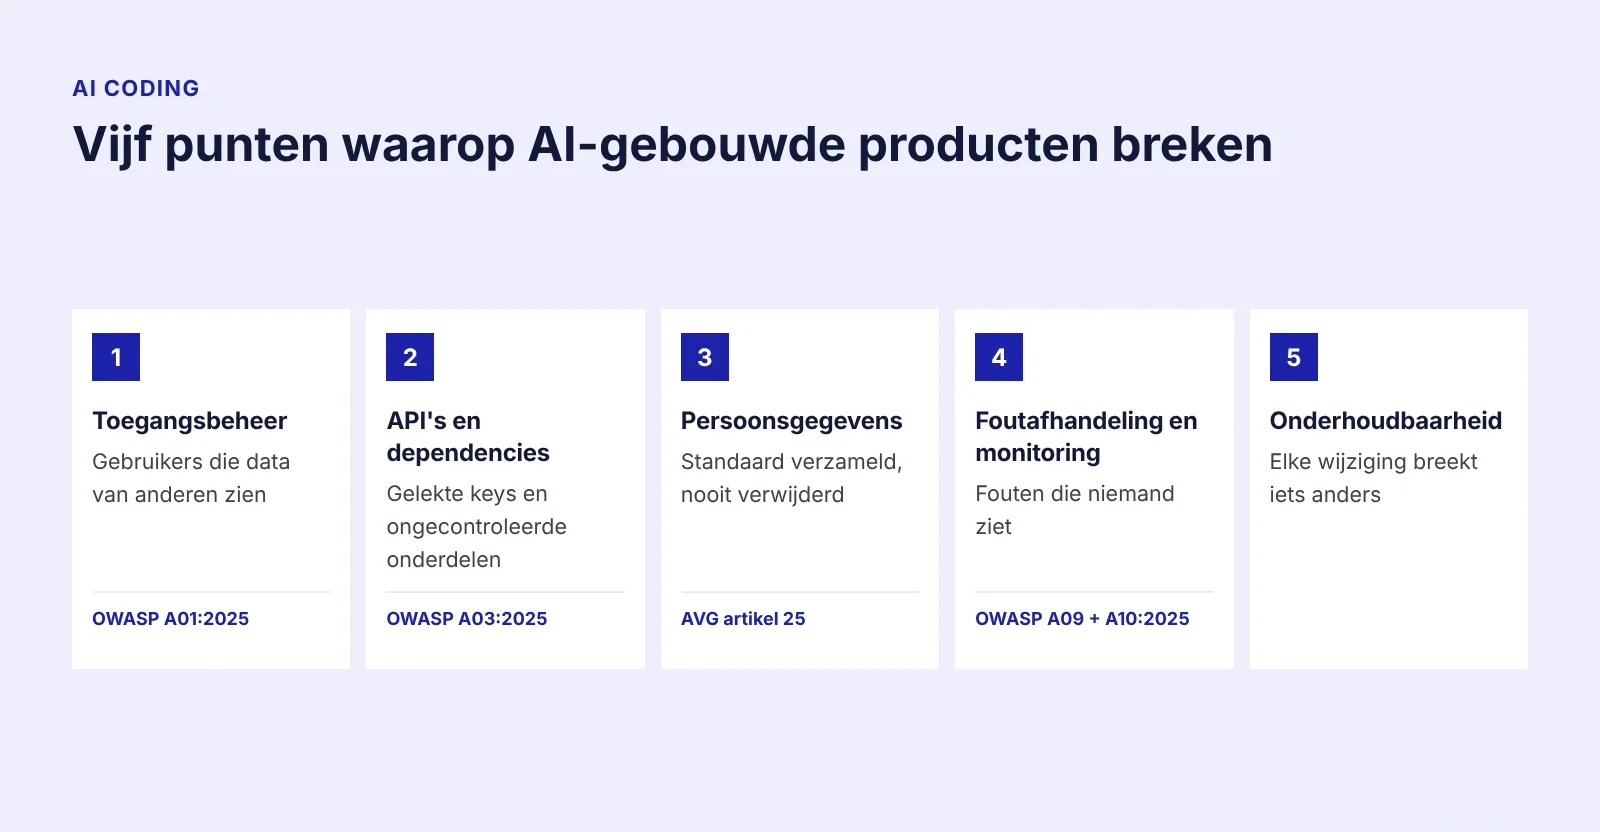
De meeste problemen in AI-gebouwde producten vallen in vijf gebieden. Bij elk gebied hieronder vindt u een korte definitie, de vragen die u uw developer of bouwer stelt, en de waarschuwingssignalen die u opmerkt zonder code te lezen. Eén signaal is al reden om het product vóór de lancering te laten beoordelen.
Toegangsbeheer: gebruikers die data van anderen zien
Toegangsbeheer (access control) is het geheel aan regels dat bepaalt wie wat mag zien of wijzigen in uw product. Broken Access Control staat op nummer één in de OWASP Top 10:2025. In AI-gebouwde producten ziet het er op het scherm vaak goed uit: de interface verbergt de data van een andere klant, maar de server geeft die data alsnog terug aan wie erom vraagt. Meer daarover in vibe coding beveiligingsrisico’s.
Vragen aan uw team
- Welke gebruikersrollen heeft het product, en wat mag elke rol zien of wijzigen?
- Wordt elke toegangsregel op de server gecontroleerd, of wordt data alleen in de interface verborgen?
- Wie heeft vandaag admin-toegang, en hoort elk admin-account bij een persoon met naam?
Waarschuwingssignalen
- Een tester of klant ziet de naam, bestelling of factuur van iemand anders.
- Een pagina opent voor iedereen die de link heeft, zonder in te loggen.
- Meerdere mensen delen één admin-login.
Integriteit van API’s en dependencies: gelekte keys en ongecontroleerde onderdelen
Uw product hangt af van externe diensten en externe code. Betaal-, e-mail- en AI-providers worden aangesproken via API keys, en de AI-tool voegt open-sourcepakketten toe die het product nodig heeft om te draaien. De OWASP Top 10:2025 noemt dit risico A03 Software Supply Chain Failures.
Door AI ontwikkelde producten zijn vaak afhankelijk van diensten van derden en open-sourcepakketten, wat twee aandachtspunten met zich meebrengt die afzonderlijk gecontroleerd moeten worden. Het eerste is de bescherming van inloggegevens. API-sleutels kunnen toegang geven tot betaalde diensten of gevoelige gegevens, dus het opslaan ervan in gedeelde documenten, chatberichten of AI-prompts kan de accounts die ze beschermen in gevaar brengen. Het tweede is de beveiliging van afhankelijkheden. Zelfs wanneer inloggegevens correct worden beheerd, kunnen verouderde of niet-onderhouden pakketten kwetsbaarheden in de applicatie introduceren. Het controleren van beide gebieden vereist een inventarisatie van externe diensten, een veilig proces voor het opslaan van inloggegevens en regelmatige controle van afhankelijkheden.
Vragen aan uw team
- Van welke externe diensten en pakketten is het product afhankelijk, en wie is eigenaar van elk account?
- Waar staan de keys, wie heeft er een kopie van, en wanneer zijn ze voor het laatst vervangen?
- Is er ooit een key geplakt in een chat, een e-mail, een gedeeld document of een AI-prompt?
Waarschuwingssignalen
- Uw rekening van een AI-, e-mail- of betaalprovider toont een piek die niemand kan verklaren.
- Keys staan in chatberichten, e-mails of gedeelde documenten, en niemand heeft ze sindsdien vervangen.
- Accounts van diensten staan op het privé-e-mailadres van een voormalige freelancer.
- Niemand kan zeggen wanneer de pakketten in het product voor het laatst zijn bijgewerkt.
Persoonsgegevens: standaard verzameld, nooit verwijderd
Persoonsgegevens zijn alle gegevens waarmee een persoon te identificeren is, zoals een naam, een e-mailadres of betaalgegevens. Artikel 25 AVG vereist gegevensbescherming door ontwerp en door standaardinstellingen: verzamel alleen wat u nodig hebt, en bescherm het vanaf het begin. AI-gebouwde producten slaan vaak alles op wat een formulier verstuurt en bieden geen manier om één klant volledig te verwijderen. Normen hiervoor leest u in beveiliging van AI-gegenereerde code.
Vragen aan uw team
- Welke persoonsgegevens verzamelt het product, en waarom is elk veld nodig?
- Welke tools van derden ontvangen klantgegevens?
- Hoe verwerkt het product geldige verzoeken tot gegevensverwijdering in live-systemen, bij externe diensten en in back-ups, en hoe wordt voorkomen dat verwijderde gegevens opnieuw in actieve systemen worden teruggezet?
Artikel 17 van de AVG biedt onder bepaalde voorwaarden een recht op gegevenswissing, met uitzonderingen voor situaties waarin het bewaren van gegevens wettelijk gerechtvaardigd is. Bij back-ups moet worden getoetst aan de hand van bewaartermijnen, toegangsbeperkingen, verwijderingsprocedures en waarborgen die voorkomen dat gewiste gegevens bij een herstelactie opnieuw in actieve systemen terechtkomen. Een geldig verzoek tot gegevenswissing vereist een gedocumenteerde reactie; men mag er niet zomaar vanuit gaan dat elke back-up direct kan worden aangepast.
Waarschuwingssignalen
- Een klant vraagt om verwijdering en niemand weet hoe lang dat duurt of waar zijn gegevens staan.
- Aanmeldformulieren vragen meer dan het product nodig heeft.
- Echte klantgegevens zijn gekopieerd naar test- of demoversies.
Foutafhandeling en monitoring: fouten die niemand ziet
Foutafhandeling bepaalt wat het product doet als er iets misgaat; monitoring vertelt uw team dát het misging. De OWASP Top 10:2025 noemt beide: A09 Security Logging and Alerting Failures en A10 Mishandling of Exceptional Conditions. In AI-gebouwde producten gaan fouten vaak geruisloos voorbij, en het eerste signaal is een e-mail van een klant.
Vragen aan uw team
- Wie krijgt een melding als het product faalt, en hoe snel?
- Wat ziet een gebruiker als een betaling of formulier mislukt?
- Kan het team zien wat er gisteren misging, en hoe lang worden die gegevens bewaard?
Waarschuwingssignalen
- U hoort over storingen van klanten voordat uw team het merkt.
- Een betaling of formulier mislukt zonder dat de gebruiker hoort wat er gebeurde.
- Niemand kan zeggen wat er gisteren misging, omdat niets dat vastlegt.
Onderhoudbaarheid: elke wijziging breekt iets anders
Onderhoudbaarheid is hoe makkelijk het product te wijzigen is zonder te breken wat al werkt. AI-tools herhalen logica liever dan die te hergebruiken, en schrijven zelden geautomatiseerde tests als niemand erom vraagt. Het gevolg blijkt na de lancering: de volgende wijziging breekt twee functies die gisteren nog werkten. Hoe u die kosten beheerst, leest u in AI technical debt.
Vragen aan uw team
- Kan een developer die het product niet bouwde volgende week een wijziging doorvoeren?
- Welke delen van het product hebben geautomatiseerde tests, en wie schreef ze?
- Hoeveel van het werk van de afgelopen maand ging op aan het repareren van dingen die eerder werkten?
Waarschuwingssignalen
- Kleine wijzigingen duren elke maand langer.
- Het oplossen van één probleem breekt regelmatig iets anders.
- Alleen de bouwer van het product, of de AI-tool zelf, kan wijzigingen doorvoeren.
- Uw developer meldt dat alle tests slagen, maar dezelfde AI-tool schreef die tests.
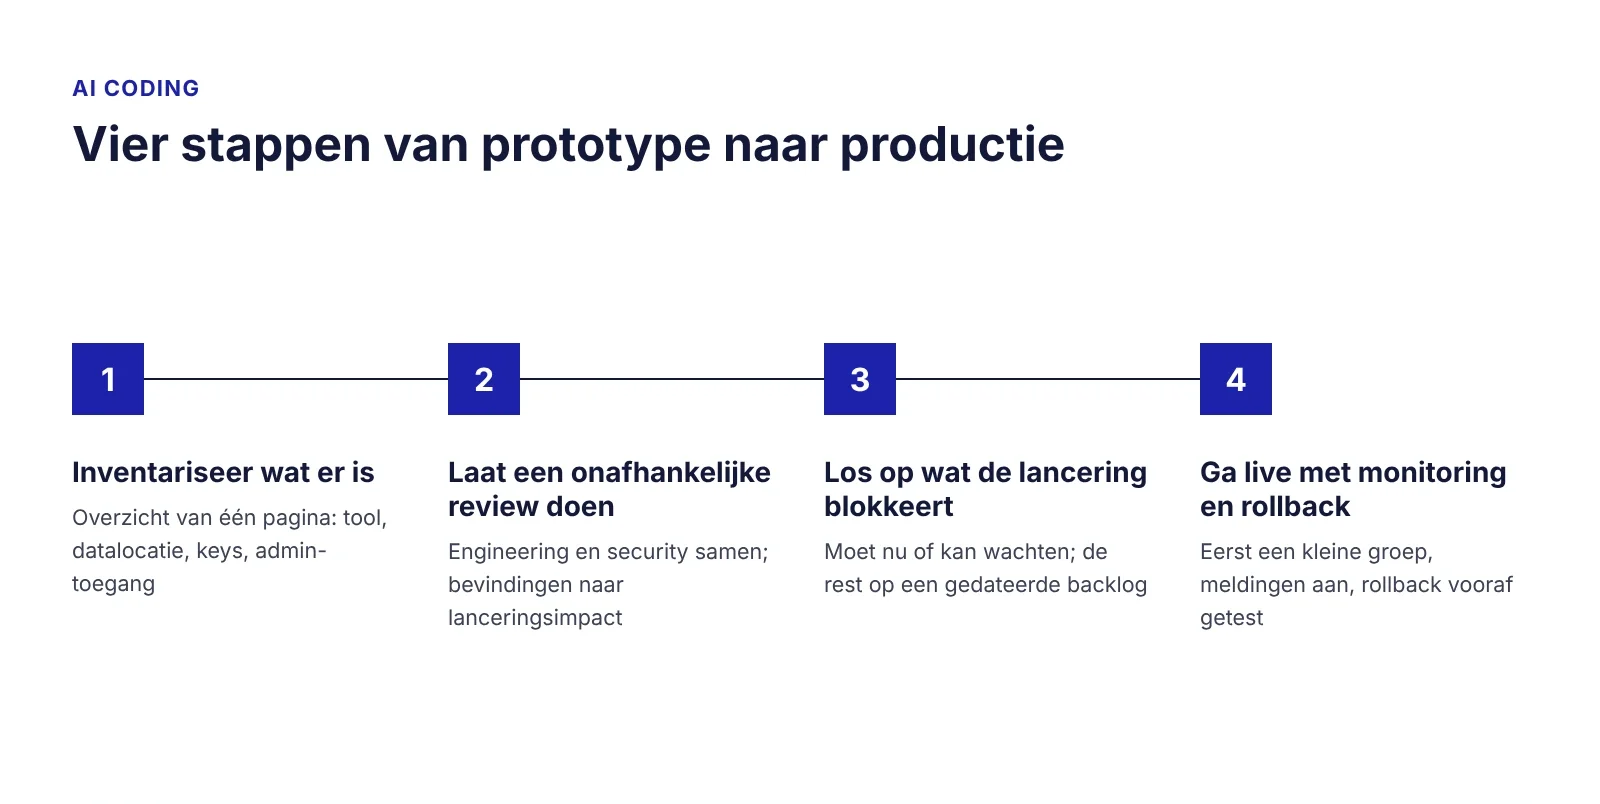
Van vibe coding naar productie: vier stappen
Van AI-generated code naar productie gaat in vier stappen: inventariseren wat er is, een onafhankelijke review laten doen, oplossen wat de lancering blokkeert en live gaan met monitoring en een weg terug. Zorg vooraf dat u admin-toegang hebt tot de code-repository, het hostingaccount en elke dienst van derden die het product gebruikt.
Stap 1: inventariseer wat er is
Het doel is een overzicht van één pagina. Het beantwoordt vier vragen: met welke tool is het product gebouwd, waar staat de data, welke diensten van derden hebben keys en wie heeft admin-toegang. De stap is klaar als één persoon alle vier kan beantwoorden zonder in te loggen om het na te kijken.
Stap 2: laat een onafhankelijke review doen
Het doel is een blik van buiten op de code, waarbij engineering en security samen worden beoordeeld. Het resultaat is een lijst bevindingen, gerangschikt naar impact op de lancering en niet alleen naar technische ernst. Wat een productiegereedheidsbeoordeling inhoudt, wordt elders uitgelegd.
Stap 3: los op wat de lancering blokkeert
Beschouw bevestigde ongeautoriseerde toegang tot gevoelige gegevens, blootgestelde productiegegevens en storingen die een onaanvaardbaar privacy- of transactierisico met zich meebrengen als belemmeringen voor de release. Leg bevindingen met een lager risico vast met een verantwoordelijke, een deadline voor herstel en een duidelijke beslissing of een beperkte lancering acceptabel is. Gebruik een checklist voor productiegereedheid om te controleren of er niets over het hoofd is gezien.
Stap 4: ga live met monitoring en rollback
Een rollback zet het product terug naar de laatste werkende versie. Ga eerst live bij een kleine groep, bijvoorbeeld pilotklanten, met meldingen ingeschakeld. De stap is klaar als u vóór de lanceringsdag één keer een rollback hebt getest. De checklist voor AI-implementatie bevat de stappen voor de uitrol. Dezelfde vier stappen gelden voor elk AI-prototype dat naar productie gaat, wie de eerste versie ook bouwde.
| Weet u niet zeker in welke fase uw product zit? Een AI-built product review geeft u een schriftelijk antwoord: wat de lancering blokkeert, wat kan wachten en waar de inspanning zit. Engineers en securityspecialisten beoordelen de code samen. → AI-built product review |
Wie moet AI-generated code beoordelen (en waarom de AI dat niet zelf kan)
De AI-tool die de code schreef om een check vragen is nuttig als eerste ronde. Maar de tool controleert de code tegen dezelfde aannames waarmee ze is geschreven, en kent uw gebruikers, data en contracten niet.
De onderzoekers van SusVibes testten ook of specifieke instructies met betrekking tot beveiliging de resultaten konden verbeteren. Bij gebruik van SWE-agent in combinatie met Claude 4 Sonnet leidde het verzoek aan de agent om potentiële kwetsbaarheden te identificeren tot een stijging van het aantal veilige, functionele oplossingen – van 11,8% naar 14,5% – maar de functionele correctheid daalde tegelijkertijd van 57% naar 50%. Wanneer het exacte type kwetsbaarheid werd meegegeven, nam het aandeel veilige, functionele oplossingen toe tot 15,1%, terwijl de functionele correctheid daalde naar 55,4%.
Deze bevindingen suggereren dat het gebruik van beveiligingsgerichte prompts de kwaliteit van gegenereerde oplossingen kan verbeteren, maar dat dit onvoldoende is als definitieve controle vóór de uitrol. Een betrouwbaarder beoordelingsproces combineert verschillende methoden, aangezien elke methode een ander type probleem kan opsporen. Zo kan ‘Static Application Security Testing’ (SAST) bekende risicovolle codepatronen signaleren, terwijl ‘dependency scanners’ bekende kwetsbaarheden in externe pakketten identificeren. Geautomatiseerde tools kunnen echter specifieke autorisatieregels van een applicatie over het hoofd zien – bijvoorbeeld de vraag of een klant toegang kan krijgen tot de gegevens van een andere klant. Dergelijke controles vereisen tests die zijn gebaseerd op de daadwerkelijke rollen, gegevensstromen en bedrijfsvereisten van het product.
| Optie | Wat het vindt | Wat het mist | Wanneer inzetten |
|---|---|---|---|
| De AI-tool zelf vragen | Duidelijke bugs en ontbrekende checks waarnaar u vraagt | Uw gebruikers, dataregels en contracten; de eigen blinde vlekken | Dagelijks, als eerste ronde |
| Geautomatiseerde scanners (SAST, dependency scan) | Bekende risicovolle patronen, verouderde libraries, sommige blootgestelde secrets | Bedrijfslogica en wie wat mag zien | Doorlopend, vanaf dag één |
| Freelance developer | Codekwaliteit en bugs in de delen die hij leest | Security, tenzij dat zijn specialisme is; onafhankelijkheid als hij ook de fix offreert | Kleine codebase, één functie |
| Onafhankelijke productreview | Toegangsregels, dataverwerking, architectuur en security samen, gerangschikt naar lanceringsimpact | Een gesimuleerde aanval op het draaiende systeem | Vóór de eerste betalende klanten of een enterprisepilot |
| Penetratietest | Wat een aanvaller tegen het draaiende systeem kan doen | Waarom het probleem bestaat en hoe onderhoudbaar de code is | Als een klant of toezichthouder om een testrapport vraagt, of na fixes |
Wij raden aan: scanners vanaf dag één, een onafhankelijke review voordat echte gebruikers komen, en een penetratietest zodra een klantcontract erom vraagt. How a human ai code review works, and what testing ai applications adds, are covered in their own articles.
Na de lancering: repareren, refactoren of opnieuw bouwen?
Los geïsoleerde defecten op wanneer de architectuur deugt. Herstructureer de code wanneer dubbele logica of sterk gekoppelde componenten ervoor zorgen dat wijzigingen herhaaldelijk andere functionaliteiten verstoren. Overweeg een kerncomponent opnieuw te bouwen wanneer de architectuur ervan essentiële beveiligingsmaatregelen verhindert of wanneer gerichte herstelmaatregelen meer kosten en een groter risico met zich meebrengen dan vervanging.
| Signaal dat u kunt waarnemen | Wat het meestal betekent | Advies |
|---|---|---|
| Bevindingen zitten in twee of drie modules; tests zijn toe te voegen | Lokale problemen in een gezonde structuur | Repareren |
| Hetzelfde type bug komt overal in de codebase voor; geen geautomatiseerde tests | Herhaalde logica, geen vangnet | Refactoren |
| Wijzigingen breken regelmatig functies die er niets mee te maken hebben | Verweven code die zich tegen verandering verzet | Refactoren |
| Records zijn niet gekoppeld aan het account of de organisatie die ze bezit | Het datamodel kan niet uitdrukken wie wat bezit | De kern opnieuw bouwen |
The trade-offs are compared in detail in refactor or rewrite. Geldt het signaal voor opnieuw bouwen? Beslis dan vóór de lancering: het datamodel aanpassen nadat klanten zijn ingestapt, betekent ook hun data migreren.
Wat een review kost en hoe u een aanbieder kiest
De kosten van een review hangen af van vijf factoren, niet van de vraag of AI de code schreef: de omvang van de codebase, het aantal integraties, of er persoonsgegevens in scope zijn, of u een schriftelijk rapport nodig hebt voor investeerders of klanten, en of een hertest na de fixes is inbegrepen.
Vier vragen maken snel verschil tussen aanbieders. Houden ze de review gescheiden van de fix? Beoordelen engineers en securityspecialisten samen? Kan een niet-technische founder het rapport lezen? Zijn de bevindingen gerangschikt naar impact op de lancering?
Voordat u aanbieders vergelijkt, leest u in AI-code-audit wat de review omvat, en in kosten van een AI-code-audit hoe de prijs is opgebouwd.
Bent u klaar om te kiezen? Een code-auditbedrijf kiezen zet de vragen op een rij die de ene aanbieder van de andere onderscheiden, code-auditrapport laat zien wat een bruikbaar rapport bevat, en kosten van AI-app-ontwikkeling plaatst de review binnen uw totale bouwbudget.
EU-verplichtingen voor uw AI-gebouwde product
De wettelijke verplichtingen voor een door AI ontwikkeld product hangen af van wat het product doet, welke gegevens het verwerkt en wie het gebruikt, en niet alleen van hoe de code is gegenereerd.
Als de applicatie persoonsgegevens verwerkt die onder de AVG vallen, gelden de relevante verplichtingen op het gebied van gegevensbescherming en -beveiliging, ongeacht of de code door een ontwikkelaar of een AI-tool is geschreven. Voor bedrijven die grotere organisaties bevoorraden, kunnen er ook beveiligingsvereisten ontstaan via klantcontracten en leveranciersbeoordelingen. Artikel 21 van de NIS2 vereist bijvoorbeeld dat organisaties die onder de wet vallen, de beveiligingsrisico’s in de toeleveringsketen aanpakken, wat kan leiden tot beveiligingsvragenlijsten en verzoeken om bewijsmateriaal van hun softwareleveranciers.
De EU-AI-wetgeving roept een andere vraag op. De toepasbaarheid ervan hangt af van de vraag of het product AI-systemen bevat die onder de wet en de relevante verplichtingen vallen, en niet alleen van de vraag of er tijdens de ontwikkeling door AI gegenereerde code is gebruikt.
Afspraken over AI-code zodra uw team groeit
Zodra meer dan één persoon code via prompts aan het product toevoegt, voorkomen drie afspraken de meeste problemen. Het DORA-rapport 2025 van Google Cloud stelde vast dat AI-gebruik de leversnelheid nu verhoogt, maar de instabiliteit van releases nog steeds laat toenemen. De eerste capability die het rapport noemt voor teams die AI gebruiken, is een duidelijk en gecommuniceerd standpunt over welk AI-gebruik verwacht en toegestaan is.
- Leg vast wie wijzigingen naar productie mag zetten, en eis één reviewer per wijziging.
- Bepaal welke data in prompts mag: geen persoonsgegevens van klanten en geen keys.
- Review vóór elke release, niet nadat een klant een probleem meldt.
Een volledig beleidssjabloon voor AI-governance volgt hieronder.
Hoe Sunbytes AI-gebouwde producten beoordeelt
Een product dat met behulp van AI is ontwikkeld, hoeft niet per se volledig opnieuw te worden opgebouwd voordat het in productie wordt genomen. De eerste stap is inzicht krijgen in welke onderdelen van de applicatie behouden kunnen blijven, welke zwakheden aandacht vereisen en of de huidige architectuur veilig genoeg is voor echte gebruikers. Deze beoordeling helpt oprichters om onnodige herontwikkeling te voorkomen en tegelijkertijd knelpunten te identificeren die na de lancering voor problemen zouden kunnen zorgen.
Bij Sunbytes worden software-engineering en beveiligingsexpertise gecombineerd in één beoordelingsproces. Via onze ‘Digital Transformation Solutions‘ onderzoeken engineers de codebase, architectuur, integraties en het datamodel om technische beperkingen in kaart te brengen. Zij werken nauw samen met specialisten op het gebied van cybersecurity, die zaken als toegangscontroles, API-credentials, afhankelijkheden (dependencies) en de verwerking van persoonsgegevens toetsen aan de werkelijke vereisten van de applicatie. Door deze gebieden gezamenlijk te evalueren, kan er onderscheid worden gemaakt tussen op zichzelf staande kwetsbaarheden en structurele problemen die ingrijpendere aanpassingen vereisen.
De bevindingen vormen de basis voor een actieplan, waarbij prioriteiten worden gesteld op basis van de mate waarin kwetsbaarheden kunnen worden uitgebuit, de gevoeligheid van de data en de impact op de bedrijfsvoering. Sommige problemen kunnen worden opgelost met gerichte correcties, terwijl andere wellicht een refactoring of de vervanging van specifieke onderdelen vereisen. Mocht het huidige team niet over de capaciteit beschikken om dit werk uit te voeren, dan kunnen onze ‘Accelerate Workforce Solutions‘ ervaren engineers inzetten om bij het herstelproces te ondersteunen. Belangrijk is dat de beoordeling losstaat van het daadwerkelijke hersteltraject; zo kunnen oprichters eerst de resultaten evalueren voordat zij beslissen over de vervolgstappen.
Met meer dan 15 jaar ervaring, ruim 300 succesvol afgeronde projecten en een ISO/IEC 27001:2022-certificering onder Nederlands beheer, combineert Sunbytes technische realisatie met een gestructureerde beveiligingsanalyse. Het resultaat is een weloverwogen besluit over wat er vóór de lancering moet worden opgelost, wat op een later moment kan worden aangepakt en waar verdere investeringen in ontwikkeling gerechtvaardigd zijn.
Plan een beoordeling van uw AI-ontwikkelde product in om de risico’s en technische aanpassingen te identificeren die vóór uw volgende release aandacht behoeven.