Een review van een AI-gebouwde mobiele app controleert uw app voordat u die indient bij de App Store en Google Play: de code, de databaseregels en de manier waarop de app met gebruikersgegevens omgaat. Laat de review uitvoeren vóór de eerste inzending, of vóór een release die betalingen of persoonsgegevens toevoegt.
Deze gids is bedoeld voor die hun app met AI-codingtools hebben gebouwd. U krijgt zes controles voor de inzending, drie stappen om de storeformulieren voor te bereiden en de situaties waarin een onafhankelijke review verstandig is. Apple en Google beoordelen de app nog steeds op beleid en stabiliteit; deze controles gaan over wat hun review niet is ontworpen te inspecteren, zoals databaseregels, keys in het installatiepakket en toegang tot gegevens van andere gebruikers. De meeste controles eindigen met een vraag voor uw developer.
TL;DR
Controleer vóór de inzending van een AI-gebouwde app wat storereview niet is ontworpen te testen: keys in het installatiepakket, databaseregels, toegang tot gegevens van andere gebruikers en of de privacylabels kloppen met de code. Apple en Google beoordelen beleid, storevermeldingen en basisstabiliteit, dus die vier controles liggen bij u en uw developer.
- Zes controles vóór de inzending: secrets in de app, backendregels die de app vertrouwen, toegang tot gegevens van andere gebruikers, privacylabels versus de code, gaten in het storebeleid en crashes op echte toestellen.
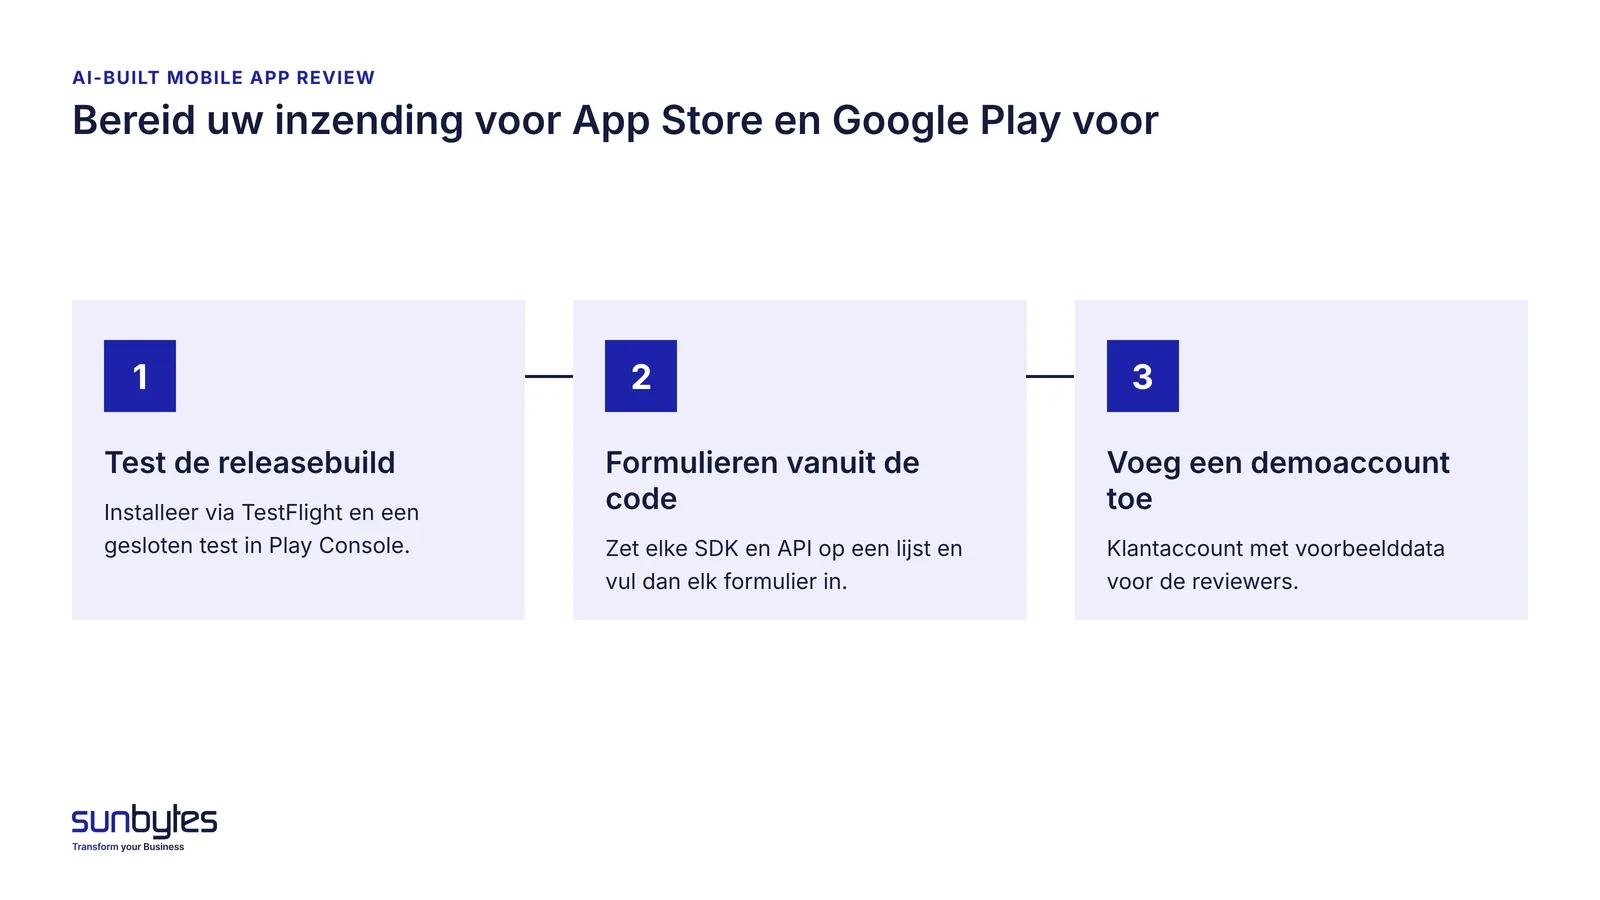
- Voorbereiding van de inzending: test de releasebuild op echte toestellen, vul App Privacy en Data safety in vanuit de code en geef reviewers een werkend demoaccount.
- Drie verschillende controles: storereview toetst beleid, een review van een AI-gebouwde mobiele app toetst hoe het product is gebouwd en een mobiele securitytest valt de draaiende app aan.
- Wanneer boeken: vóór de eerste inzending als de app persoonsgegevens opslaat, betalingen verwerkt of niemand in het team de backendregels kan lezen.
Wat is een review van een AI-gebouwde mobiele app?
Een review van een AI-gebouwde mobiele app is een onafhankelijke controle van een mobiele app die grotendeels met AI-codingtools is gebouwd. De review bekijkt de code, de backendconfiguratie en de verwerking van persoonsgegevens, vóór de publieke release. De client is de app op de telefoon; de backend bestaat uit de server, de database en de diensten waarmee de app communiceert.
AI-codingtools leveren snel werkende schermen op. Om een functie werkend te krijgen, kan een tool ruime standaardinstellingen laten staan: open databaseregels, keys in configuratiebestanden of een extra analyticspakket. Die instellingen blijven staan tot iemand ze wijzigt, terwijl de app op het scherm af lijkt.
Een bruikbare referentielijst is de OWASP Mobile Top 10. De editie van 2024 noemt onder meer onjuist gebruik van inloggegevens (M1), onveilige authenticatie en autorisatie (M3) en onvoldoende privacymaatregelen (M6). De review is één stap in het veilig lanceren van AI-gebouwde producten.
6 controles vóór u een AI-gebouwde app indient
De zes controles hieronder zijn ingedeeld naar wat er misgaat, niet naar tool of platform. Controles 1 tot en met 4 zitten in de code en de backend, waar storereview niet op is ingericht. Controles 5 en 6 gaan over wat reviewers van de App Store en Google Play wél zien: storebeleid en stabiliteit.
1. Secrets die met de app worden meegeleverd
Alles in het installatiepakket van een app is uit te lezen. API keys voor betaalde diensten, admintokens of betaalsecrets in de appcode zijn leesbaar voor iedereen die de app downloadt. De oplossing: houd die secrets op de backend en laat de app de dienst via uw eigen server aanroepen.
Niet elke key is geheim. Firebase geeft aan dat zijn API keys in code mogen staan, omdat Security Rules en App Check de toegang regelen en niet het verbergen van de key. Een geheime key van een betaalprovider, een AI-model-API of een adminaccount is iets anders: wie die kopieert, kan kosten op uw rekening maken of bij uw data komen.
Vraag uw developer: “Welke keys in ons installatiepakket kosten ons geld of data als iemand ze kopieert?”
2. Backendregels die de app vertrouwen
Uw mobiele app is niet de enige client van uw backend. Iedereen met de projectgegevens kan Firebase of Supabase rechtstreeks aanroepen, dus de databaseregels bepalen wie data leest en schrijft, niet de schermen van de app. Regels uit het prototype die open toegang geven, of alleen controleren of iemand is ingelogd, zakken voor deze controle.
Firebase waarschuwt dat open regels iedereen die het project vindt data laten lezen, wijzigen of verwijderen. In Supabase is de vergelijkbare maatregel Row Level Security: een tabel in een exposed schema zonder RLS is leesbaar en schrijfbaar voor elke rol met een grant erop. Op beide platforms is het waarschuwingssignaal een regel die controleert of iemand is ingelogd, maar niet van wie de data is. Onze gids over Firebase security rules gaat dieper in op de inrichting.
Vraag uw developer: “Als iemand onze app overslaat en de database rechtstreeks aanroept, wat kan hij dan lezen of wijzigen?”
3. Gebruikers die gegevens van andere gebruikers zien
Gegevens van andere gebruikers lekken als het wijzigen van een ID in een verzoek het profiel, de bestelling of de chat van iemand anders teruggeeft. Securityteams noemen dit IDOR of broken object level authorization. De app kan die data op het scherm verbergen, maar als de server niet controleert van wie een record is, geeft de API het toch terug.
OWASP beschrijft de aanval als het manipuleren van de ID van een object die in het verzoek wordt meegestuurd. Maak voor de test twee testaccounts en vraag uw developer de data van het tweede account op te vragen terwijl hij met het eerste is ingelogd.
Openen de bestellingen van het tweede account, stop dan de inzending en herstel eerst de controle op de server. Ons artikel over broken access control in AI-gebouwde apps laat zien hoe u deze gaten vindt.
Vraag uw developer: “Hebben we in een test de data van een ander account opgevraagd, en weigerde de server dat?”
4. Privacylabels die niet kloppen met de code
De App Privacy-gegevens van Apple en het Data safety-formulier van Google Play zijn verklaringen die u als developer afgeeft. Stuurt de code data naar een analyticsdienst of een AI-API die het formulier niet noemt, dan klopt het label niet. Voor een app met gebruikers in de EU is dat zowel een probleem met het storebeleid als een probleem onder de AVG (GDPR).
Volgens Google Play bent u als developer als enige verantwoordelijk voor volledige en juiste verklaringen, ook voor data die via libraries en SDK’s van derden wordt verzameld.
Apple vereist een privacymanifest voor veelgebruikte SDK’s van derden in nieuwe apps en in updates die zo’n SDK toevoegen, een regel die sinds 1 mei 2024 wordt gehandhaafd. Richtlijn 5.1.2(i) vereist daarnaast dat apps melden welke persoonsgegevens ze met derden delen, ook met AI van derden, en dat ze eerst toestemming vragen.
Een AI-codingtool kan bij het bouwen van een functie een analytics-, crashrapportage- of AI-SDK toevoegen. Volgens artikel 13 van de AVG moet een verwerkingsverantwoordelijke die persoonsgegevens bij gebruikers verzamelt hun onder meer laten weten wie de ontvangers of categorieën ontvangers van die gegevens zijn. Labels die een SDK missen, voldoen dan niet aan de storeverklaring en niet aan die informatieplicht. In Nederland houdt de Autoriteit Persoonsgegevens toezicht op de AVG; onze gids over AVG voor mobiele apps gaat dieper in op de EU-verplichtingen.
Vraag uw developer: “Welke SDK’s en API’s ontvangen gebruikersdata, en staat elk daarvan in onze privacylabels?”
5. Gaten in het storebeleid die goedkeuring blokkeren
Drie storeregels verdienen als eerste aandacht als een app accounts, betaalde functies of weinig eigen content heeft. Kunnen gebruikers een account aanmaken, dan vereist Apple-richtlijn 5.1.1(v) accountverwijdering in de app, en Google Play vereist daarnaast een weblink waar gebruikers verwijdering kunnen aanvragen. Functies of digitale content die in de app worden ontgrendeld, moeten volgens richtlijn 3.1.1 via in-app purchase lopen.
Richtlijn 4.2 vraagt om functies, content en een interface die de app meer maken dan een herverpakte website. Controleer vóór de inzending de actuele App Review Guidelines, want Apple werkt ze bij; de verwijzingen hier zijn gecontroleerd op 10 november 2026. Andere redenen voor afwijzing behandelen we in ons artikel over afwijzing door de App Store.
Vraag uw developer: “Kan een gebruiker zijn account in de app verwijderen, en loopt elke betaalde functie via in-app purchase?”
6. Crashes en trage schermen op echte toestellen
Simulators verbergen wat echte toestellen laten zien: crashes op oudere OS-versies, trage eerste schermen op Android-toestellen uit het middensegment en flows die breken als het netwerk wegvalt. Beide stores blijven de stabiliteit ook na de release meten.
Android vitals van Google Play (gecontroleerd in november 2026) hanteert drempels voor slecht gedrag over de laatste 28 dagen: een door gebruikers ervaren crashpercentage van 1,09% en een ANR-percentage (app reageert niet) van 0,47%. Een app boven een van beide drempels kan minder zichtbaar worden in Google Play. Lees vóór de lancering de crashrapporten in TestFlight en het pre-launch report in Play Console voor de releasebuild.
Vraag uw developer: “Op welke echte toestellen en OS-versies hebben we de releasebuild getest?”
Controles 1 tot en met 4 ziet App Store- of Google Play-review niet. Een AI-built product review bekijkt uw code, databaseregels, blootgestelde secrets en toegang tussen gebruikers voordat echte gebruikers dat doen, en legt elke bevinding uit in begrijpelijke taal.
Zo bereidt u uw inzending voor App Store en Google Play voor
Storereview is de laatste poort vóór de lancering, niet de eerste controle. Drie stappen beperken het heen-en-weer met reviewers, of u nu een iOS App Store submission checklist volgt of een Android-app voor het eerst ter review indient.
Test de releasebuild op echte toestellen
Test de releasebuild, niet de debugbuild, want de releasebuild is wat reviewers en gebruikers installeren. Gebruik TestFlight voor iOS en interne of gesloten tests in Play Console voor Android. Een debugbuild kan logging en instellingen bevatten die problemen verbergen die de releasebuild wel laat zien.
Nieuwe persoonlijke developeraccounts op Google Play hebben een extra stap. Accounts die na 13 november 2023 zijn aangemaakt, moeten een gesloten test uitvoeren met minimaal 12 testers die 14 aaneengesloten dagen zijn aangemeld voordat ze productietoegang kunnen aanvragen. Volgens Google duurt die beoordeling meestal zeven dagen of korter. Neem de gesloten test op in de lanceringsplanning in plaats van hem in de laatste week te ontdekken.
Vul de storeformulieren in vanuit de code, niet uit het geheugen
Vul de App Privacy-gegevens van Apple en het Data safety-formulier van Google Play in op basis van een lijst van wat de code werkelijk doet. Vraag uw developer, of de AI-codingtool, om elke SDK en API die de app aanroept en de gebruikersdata die elk daarvan ontvangt. Beantwoord daarna elke vraag op het formulier aan de hand van die lijst, niet aan de hand van de functies die u zich herinnert.
Bewaar die lijst van afhankelijkheden en werk hem bij zodra een release een SDK toevoegt. Het is uw bewijs als een investeerder of gebruiker vraagt waar persoonsgegevens naartoe gaan.
Geef de reviewer een werkend demoaccount
Apps achter een login hebben inloggegevens voor de reviewer nodig. Apple-richtlijn 2.1 vraagt developers om de gegevens van een demoaccount mee te sturen en de backenddienst aan te zetten. Google Play vraagt in de sectie App access van Play Console om geldige, werkende inloggegevens. Vul het account met voorbeelddata, zodat elke functie zichtbaar is.
Geef het demoaccount dezelfde rechten als een gewone klant, nooit adminrechten of toegang tot echte klantgegevens.
Storereview vs. review van een AI-gebouwde app vs. mobiele securitytest
Storereview toetst beleid. Een review van een AI-gebouwde mobiele app toetst hoe het product is gebouwd. Een mobiele securitytest, of pentest, valt de draaiende app aan om zwakke plekken te vinden die een aanvaller kan misbruiken. Elk beantwoordt een andere vraag, dus slagen voor de ene beantwoordt de andere twee niet.
| Storereview | Review van een AI-gebouwde mobiele app | Mobiele securitytest | |
|---|---|---|---|
| Wie voert het uit | Apple App Review en het reviewteam van Google Play | Een onafhankelijke reviewer voor engineering en security | Een securitytester |
| Wat het controleert | Naleving van richtlijnen, storevermelding, privacyverklaringen zoals ingediend, basisstabiliteit | Code, backendregels, secrets, toegang tussen gebruikers, datastromen vergeleken met privacylabels | Zwakke plekken die een aanvaller kan misbruiken in de draaiende app en de API’s |
| Wat het niet controleert | Databaseregels, keys in het installatiepakket, wie bij gegevens van andere gebruikers kan | Live aanvalspaden, getest onder de omstandigheden van een aanvaller | Naleving van storebeleid en de onderhoudbaarheid van de code |
| Wanneer | Bij elke inzending en update | Vóór de eerste inzending, en vóór releases die betalingen, persoonsgegevens of nieuwe SDK’s toevoegen | Als een klant, investeerder of toezichthouder om testbewijs vraagt, of na grote wijzigingen |
| Wat u krijgt | Goedkeuring, of een afwijzing met de betreffende richtlijn | Bevindingen met bewijs, een geprioriteerd herstelplan en een technische overdracht | Een testrapport met misbruikbare bevindingen |
Laat vóór een eerste lancering met persoonsgegevens of betalingen eerst de review van de AI-gebouwde mobiele app uitvoeren. Voeg een pentest toe als een klant, investeerder of toezichthouder om testbewijs vraagt. Een pentest op een app met open databaseregels besteedt testtijd aan een gat dat een review eerder had gevonden. Wat een securitytest op mobiel omvat, leest u in onze mobile app security testing checklist.
Wanneer boekt u een onafhankelijke review vóór de lancering?
Boek een onafhankelijke review vóór de eerste inzending als een fout in de backend echte gebruikersdata of geld blootlegt. Vijf situaties wijzen op een review:
- De app slaat persoonsgegevens op, vooral gezondheidsgegevens, die artikel 9 van de AVG als bijzondere categorie behandelt.
- De app verwerkt betalingen of verkoopt abonnementen.
- Niemand in het team kan de backendregels lezen en uitleggen.
- Een investeerder of zakelijke klant vraagt om technisch bewijs.
- De app is afgewezen en dezelfde AI-codingtool heeft de fix gemaakt, zonder dat iemand controleerde wat er verder veranderde.
Een review kan wachten als de app een intern prototype met alleen testdata is. Boek hem vóór u echte gebruikers uitnodigt, want dan komen er echte persoonsgegevens in de database.
Een review is ook geen app review submission service. Sunbytes reviewt het product; u of uw developer dient het in bij Apple en Google.
Wat een review vóór de lancering bekijkt en wat u ontvangt
Een review vóór de lancering bekijkt vijf gebieden: security en data, code en architectuur, kritieke flows, deployment en beheer, en onderhoudbaarheid. In een mobiele app kunnen die gebieden het installatiepakket, de backendregels, de API’s die de app aanroept en de data die elke SDK ontvangt omvatten.
U ontvangt bevindingen met het bewijs erachter, een geprioriteerd plan van wat u nu herstelt en wat kan wachten, en een technische overdracht waarmee uw team of AI-codingtool aan de slag kan. De bevindingen worden in begrijpelijke taal uitgelegd, zodat een founder kan beslissen welke risico’s vóór de lancering worden opgelost en welke worden geaccepteerd. De scope wordt per geval afgesproken.
Voor lanceringsonderwerpen buiten de code, zoals monitoring, rollback en support, gebruikt u onze production readiness checklist.
Zo reviewt Sunbytes AI-gebouwde mobiele apps
Een app kan door storereview komen terwijl de database openstaat voor iedereen met de projectgegevens. Dat gat vóór de lancering dichten is de taak van een onafhankelijke review.
Sunbytes legt de scope van de review vast los van eventueel herstelwerk, zodat de bevindingen niet afhangen van wie later de fixes bouwt. Engineering en security vallen onder één review, zodat een databaseregel en de appcode die ervan afhangt samen worden beoordeeld.
Reviews lopen onder een ISO 27001-gecertificeerd ISMS met governance vanuit Nederland, gesteund door meer dan 15 jaar ervaring in softwarelevering en meer dan 300 opgeleverde projecten. Omdat de scope afhangt van de backend en data van uw app, adviseren we per geval.
Staat uw eerste store-inzending gepland? Bespreek een review met ons → U kunt ook lezen hoe de AI-built product review werkt.