Uw AI-gebouwde product nadert een volgende mijlpaal: nieuwe klanten laten starten, een beoordeling door een investeerder of overdracht aan een engineeringteam. U overweegt een onafhankelijke audit, maar offertes vergelijken is lastig als ze verschillende werkzaamheden omvatten. De ene offerte kan een geautomatiseerde scan omvatten; de andere ook een menselijke review, bevindingen met bewijs en een toelichtingsgesprek.
De kosten van een AI code audit hangen af van die verschillen. Naast de reviewfee moet u mogelijk apart budget reserveren om bevindingen op te lossen en te controleren of de wijzigingen werken.
Dit artikel vergelijkt gepubliceerde prijsvoorbeelden van aanbieders, licht zeven prijsfactoren en vijf prijsmodellen toe en laat zien hoe u een budget berekent voor review, herstelwerk en hercontrole. U vindt ook acht offertevoorwaarden om te controleren, zodat u offertes voor dezelfde werkzaamheden kunt vergelijken en inzicht krijgt in mogelijke extra kosten voordat u akkoord gaat.
TL;DR
Omgerekende prijsvoorbeelden voor een AI code audit lopen van gratis geautomatiseerde scans tot circa € 9.000–€ 18.000+ voor due diligence voor investeerders. Een AI code audit beoordeelt een AI-gebouwd product binnen een afgesproken scope; gepubliceerde gerichte menselijke reviews komen omgerekend op circa € 2.000–€ 4.500, met kleinere reviews voor minder.
- Zes prijscategorieën omvatten doorlopende tools, geautomatiseerde scans, beperkte reviews voor founders, gerichte audits, bredere codebasereviews en due diligence. Elke categorie levert iets anders op.
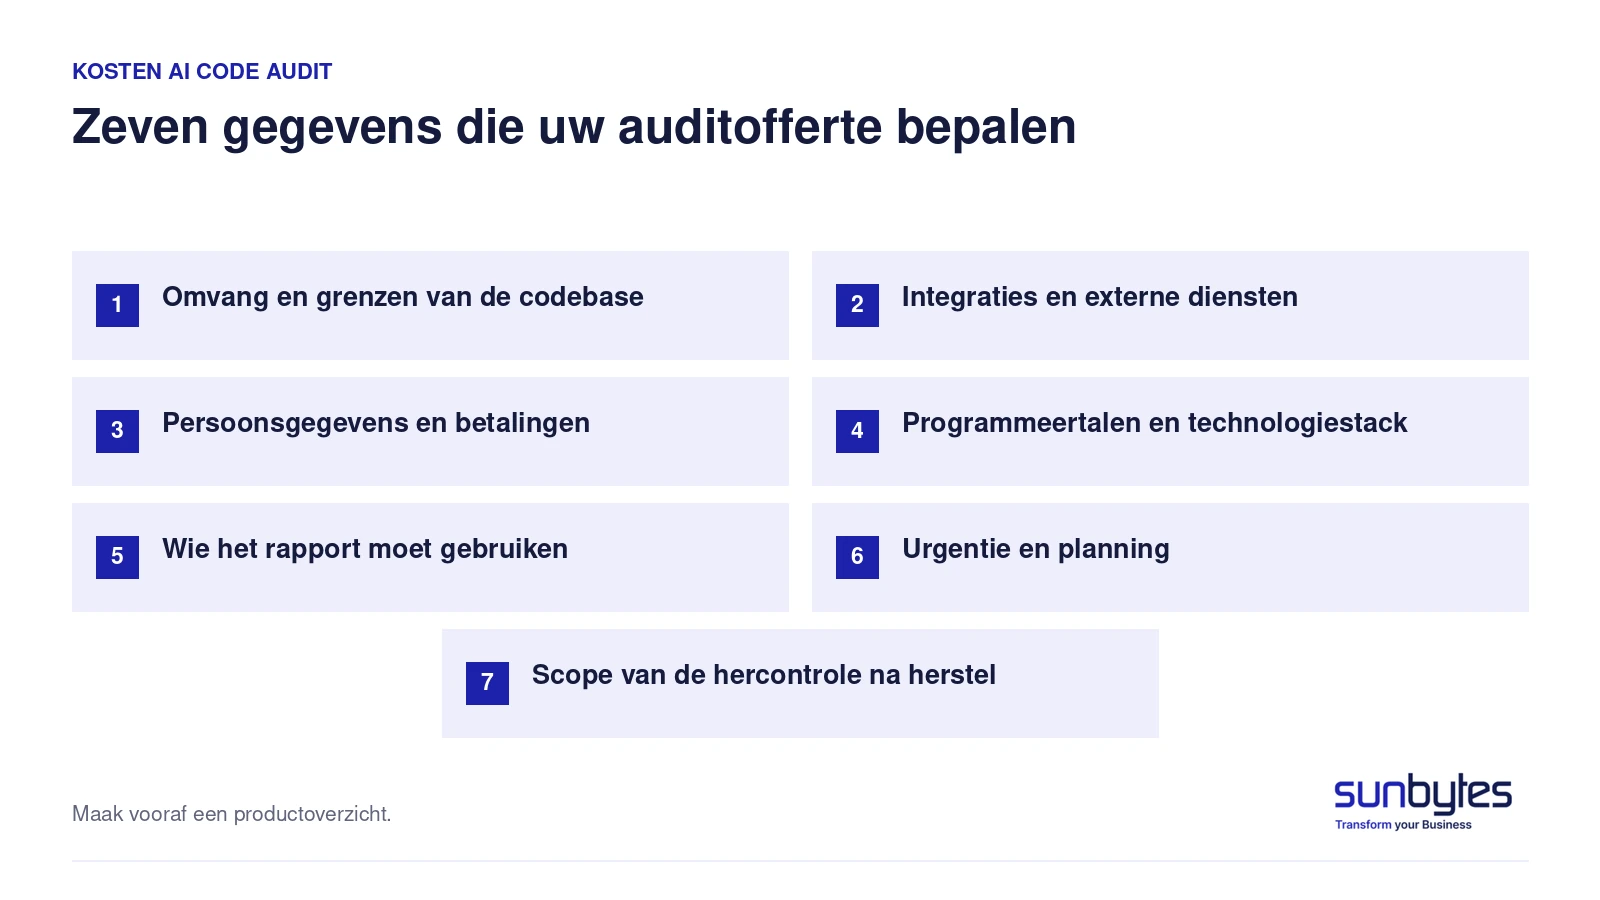
- Zeven prijsfactoren zijn de grenzen van de codebase, integraties, persoonsgegevens en betalingen, de technologiestack, de rapportlezer, urgentie en de scope van de hercontrole. Vergelijk ook het prijsmodel.
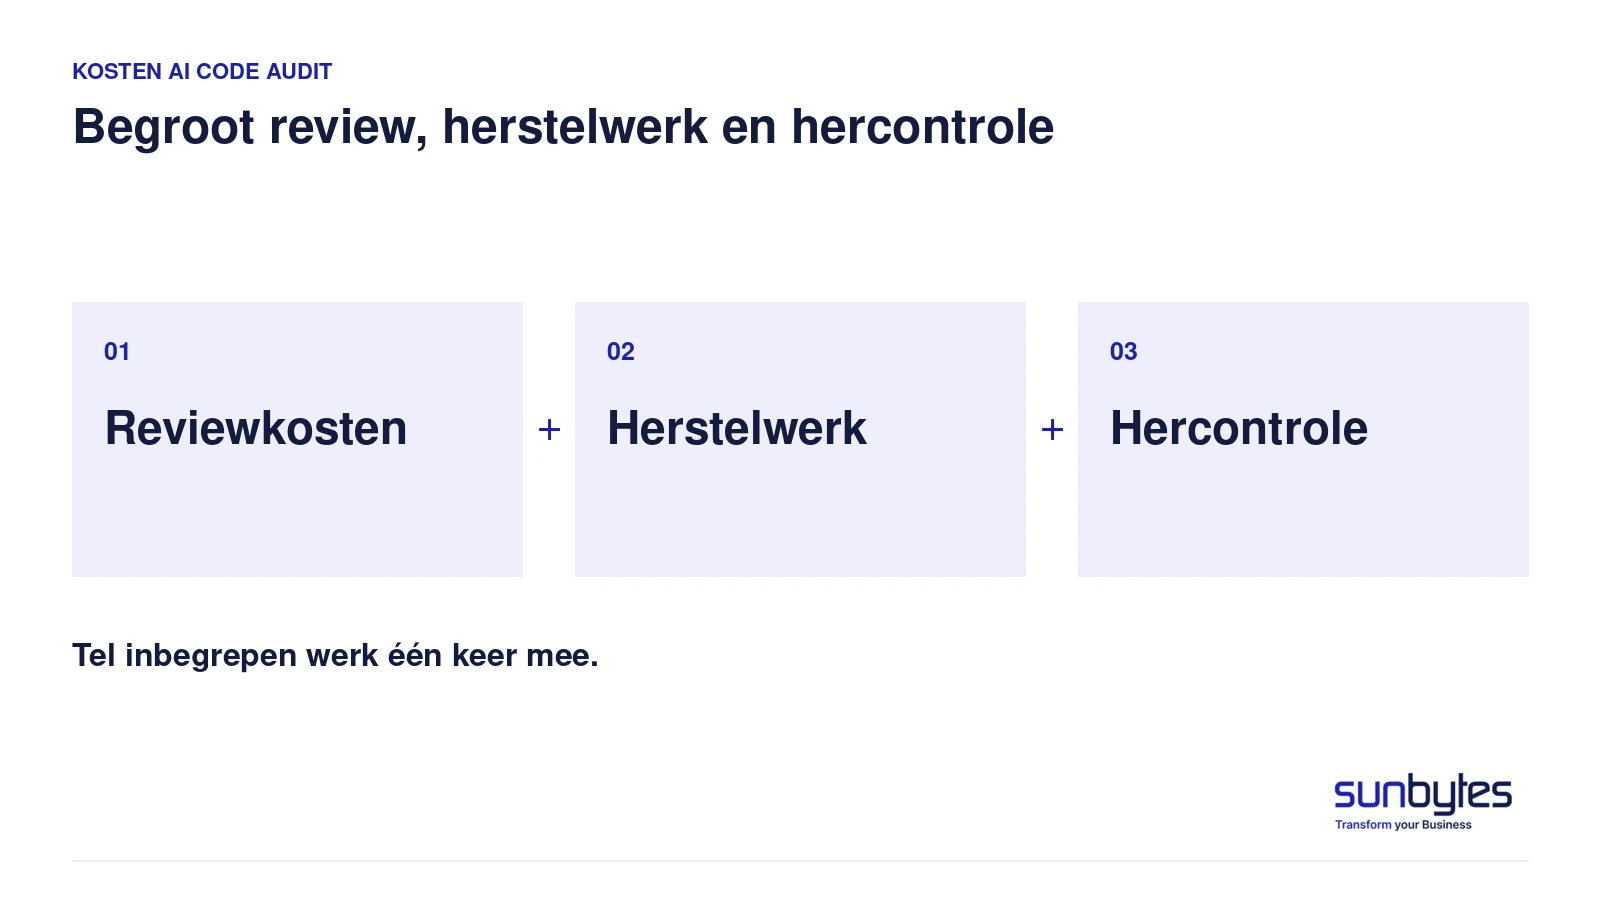
- Het totale budget omvat audit, herstelwerk en hercontrole. Tel inbegrepen werk één keer mee en vraag aparte inspanningsramingen voor blokkerende en minder urgente bevindingen.
- Een vergelijkbare offerte vermeldt acht onderdelen: scope, datums, reviewers, toegang en vertrouwelijkheid, rapportvorm, toelichting, hercontrolevoorwaarden en btw-behandeling.
Wat kost een AI code audit?
Omgerekende prijsvoorbeelden voor een AI code audit bedragen circa € 2.000–€ 4.500 voor een gerichte menselijke review, € 4.500–€ 9.000 voor een bredere review en € 9.000–€ 18.000+ voor due diligence voor investeerders. Deze categorieën komen uit één prijsgids van een aanbieder uit maart 2026. Het zijn referentievoorbeelden, geen vastgestelde marktgemiddelden of Sunbytes-prijzen.
| Type | Prijsvoorbeeld van aanbieder, omgerekend | Doorlooptijd volgens de bron | Wat u ontvangt |
|---|---|---|---|
| Abonnement op een AI-reviewtool | Circa € 11–€ 143 per developer/maand, jaarlijkse facturatie (officiële toolabonnementen) | Doorlopend, binnen de abonnementsgrenzen | Geautomatiseerde codefeedback; dekking en gebruikslimieten verschillen |
| Geautomatiseerde scan | Gratis tot circa € 450 (gids maart 2026) | Minuten tot uren | Toolbevindingen binnen de ingestelde controles |
| Beperkte review voor een founder | Gepubliceerd aanbod: circa € 350 (september 2026) | 3–5 dagen voor dit aanbod | Een afgebakende review, gerangschikte bevindingen en een toelichting |
| Gerichte menselijke audit | Circa € 2.000–€ 4.500 (gids maart 2026) | 3–5 dagen in de aangehaalde gids | Menselijke beoordeling vanuit een afgesproken invalshoek en prioriteiten |
| Bredere codebasereview | Circa € 4.500–€ 9.000 (gids maart 2026) | 1–2 weken in de aangehaalde gids | Bredere technische beoordeling en herstelprioriteiten |
| Due diligence voor investeerders | Circa € 9.000–€ 18.000+ (gids maart 2026) | 2–4 weken in de aangehaalde gids | Transactiegericht onderzoek, eventueel met intellectueel eigendom, licenties en teamcontext |
Prijsbasis: één prijsgids uit maart 2026 levert de scan-, review- en due-diligencevoorbeelden; het founder-aanbod dateert van september 2026. De abonnementsgrenzen komen van twee officiële toolabonnementen. Bronnen gecontroleerd op 20 oktober 2026. Dit zijn voorbeelden, geen marktgemiddelden of Sunbytes-prijzen.
Prijsmethode: omgerekend van USD met de referentiekoers van de Europese Centrale Bank van 19 oktober 2026. Eenmalige bedragen zijn afgerond op € 50 onder € 1.000 en op € 500 daarboven; abonnementen op hele euro’s. Dit zijn indicatieve bedragen, geen lokale offertes. Controleer btw, abonnementsverplichtingen en apart herstel- of verificatiewerk. Vermeldt de bron geen btw-status, controleer dan of de prijs inclusief of exclusief btw is.
Vergelijk doorlopende kosten over dezelfde periode en eenmalige reviews op dezelfde deliverables. Die grenzen bepalen of offertes hetzelfde werk dekken. Een audit van AI-governance is een andere categorie: ISO/IEC 42001:2023 gaat over een AI-managementsysteem, niet over een codereview van het product.
De bredere context voor livegang vindt u in AI coding in productie.
Wat koopt u voor elke auditprijs?
Maak bij een prijsvergelijking onderscheid tussen doorlopende tooltoegang, geautomatiseerde scans, menselijke reviews en due diligence voor een transactie. U betaalt telkens voor een ander resultaat.
Een abonnement biedt herhaalde geautomatiseerde feedback binnen gebruikslimieten. De OWASP Secure Code Review Cheat Sheet onderscheidt reviews van wijzigingen van een beoordeling van de volledige codebase. Controleer welke dekking het abonnement biedt.
Een scanprijs dekt ingestelde controles, bijvoorbeeld op dependencies, secrets of codepatronen. Controleer of menselijke validatie van de meldingen is inbegrepen.
Een prijs voor een menselijke review moet duidelijk maken welke productonderdelen worden onderzocht, welk bewijs en welke geprioriteerde bevindingen u ontvangt en of een toelichting is inbegrepen. De gids over een AI code audit behandelt scope en proces.
Due diligence levert bewijs voor een investeerder, koper of bestuur en kan vragen over licenties, eigendom en continuïteit omvatten. Stem de eisen van de ontvanger af voordat u voor die diepgang betaalt.
Welke factoren bepalen de prijs van een AI code audit?
Zeven gegevens bepalen welk werk achter een auditofferte zit. Maak vooraf een productoverzicht, zodat aanbieders dezelfde repositories, processen, data en rapportvereisten kunnen afbakenen.
Omvang en grenzen van de codebase
Een repository bevat broncode en wijzigingsgeschiedenis. Benoem alle repositories en services in scope, inclusief gegenereerde of herhaalde modules. Regelaantal alleen beschrijft niet de onderlinge relaties die een reviewer moet begrijpen.
Integraties en externe diensten
Een integratie verbindt uw product met een andere dienst, zoals betalingen, identiteit of e-mail. Noteer welke verbindingen bestaan, welke data worden uitgewisseld en wie de accounts beheert. De reviewer heeft context nodig om de afgesproken processen over die grenzen heen te controleren.
Persoonsgegevens en betalingen
Persoonsgegevens beïnvloeden het benodigde bewijs rond toegang en verwerking. De European Data Protection Board legt artikel 32 AVG uit als beveiligingsmaatregelen die passen bij het verwerkingsrisico. Dat ondersteunt risicogerichte scoping; een specifiek extern auditpakket is daarmee niet automatisch wettelijk verplicht. Benoem betaalprocessen en een geschikte testomgeving.
Programmeertalen en technologiestack
Geef programmeertalen, frameworks, hosting en databases door. Vraag welke componenten de offerte dekt; één webapplicatie vraagt andere dekking dan een product met meerdere services. Neem niet aan dat de prijs alles omvat.
Wie het rapport moet gebruiken
Een founder heeft misschien prioriteiten voor de volgende release nodig. Een investeerder of zakelijke klant kan bewijs in een bepaalde vorm verlangen. Deel die vereisten vóór scoping, zodat het rapport de beoogde beslissing ondersteunt zonder een tweede opdracht om het opnieuw vorm te geven.
Urgentie en planning
Een vroege deadline kan de bezetting en prijs veranderen. Eén prijsgids noemt 30–50% spoedtoeslag: een aanbiedersvoorbeeld, geen marktregel. Vraag hoe spoed prijs en dekking beïnvloedt en spreek de leverdatum af.
Scope van de hercontrole na herstel
Een re-check, of hercontrole, verifieert of afgesproken bevindingen zijn opgelost. Leg fixes, omgeving en grenzen vast. Nieuwe functies na de review kunnen een nieuwe scope vereisen en vallen niet vanzelf onder de hercontrole.
Stem de reviewscope af op uw product
Begin met de repositories, integraties, gebruikers en data die de review moet omvatten. Een AI-built product review geeft bevindingen met bewijs en prioriteiten voor uw volgende release of klantmijlpaal. Sunbytes spreekt scope en leverdatum af voordat de review begint.
Hoe beïnvloedt het prijsmodel uw rekening?
Het prijsmodel bepaalt waarvoor u betaalt: een afgesproken scope, bestede tijd, doorlopende toegang, gemeten gebruik of vervolgwerk voor herstel. Vergelijk die betaalregel met het bedrag en controleer wanneer extra kosten mogen ontstaan.
Bij elk model moeten de onderzoeksgrenzen duidelijk zijn. NIST SP 800-115 neemt scope, bevoegde beoordelaars, logistiek en omgang met gevoelige data op in de onderzoeksplanning. Gebruik die grenzen bij het beoordelen van de betaalvoorwaarden. De commerciële prikkel hieronder helpt u het contract te lezen en is geen oordeel over een aanbieder.
| Model | Hoe de rekening ontstaat | Commerciële prikkel | Te controleren voorwaarden |
|---|---|---|---|
| Vaste prijs per scope | Een bedrag voor afgebakende activiteiten en resultaten | De afgesproken scope binnen het budget leveren | Uitsluitingen en goedkeuring van scopewijzigingen |
| Dagtarief / nacalculatie | Bestede tijd tegen afgesproken tarieven; eventuele materialen | Betaling volgt de geregistreerde inzet | Budgetplafond, urenrapportage en toestemming voor extra werk |
| Abonnement / per review | Doorlopende toegang of een bedrag per review | Voortgezet gebruik en reviewvolume | Looptijd, inbegrepen gebruik en meerverbruik |
| Per regel / per token | Een gemeten hoeveelheid verwerking | Betaling volgt het gemeten gebruik | Wat meetelt, herhaalde runs en uitgavenlimieten |
| Auditfee verrekend met herstelwerk | Een deel van de reviewfee wordt met geschikt vervolgwerk verrekend | De opdracht loopt door in herstelwerk | Vervaltermijn, voorwaarden en een zelfstandig bruikbaar rapport |
Een day rate is een dagtarief. Bij time and materials, of nacalculatie, betaalt u de afgesproken ingezette middelen. Verrekening kan de vervolgfactuur verlagen; controleer of u het rapport ook aan een ander team kunt geven. Vergelijk bij een afgebakende review eerst vaste-scopeoffertes. Kies tijdgebaseerd vooronderzoek als de grenzen nog niet vaststaan, met een plafond en een goedkeuringsmoment.
Welk budget is na de audit nog nodig?
Uw totale budget voor een AI code audit bestaat uit de reviewfee + herstelwerk + hercontrole. Tel inbegrepen werk één keer mee; een hercontrole die al in de reviewfee zit, is geen tweede kostenpost.
NIST SP 800-115, hoofdstuk 8 maakt onderscheid tussen rapportage, herstelwerk en verificatie. Vraag op basis daarvan een inspanningsraming per bevinding en bepaal welk werk kan wachten.
Neem als fictief rekenvoorbeeld een Nederlandse founder die een klein AI-gebouwd SaaS-product laat beoordelen voordat de eerste klanten starten. De bedragen en 20 uur herstelwerk zijn aannames voor de berekening. Dit is geen Sunbytes-offerte of geverifieerde marktbenchmark. Bedragen zijn exclusief eventuele btw.
| Budgetonderdeel | Bedrag in rekenvoorbeeld |
|---|---|
| Eerste menselijke review | € 3.000 |
| Herstelwerk: 20 uur × € 75/uur | € 1.500 |
| Hercontrole van afgesproken fixes | € 500 |
| Totaal exclusief eventuele btw | € 5.000 |
Is hercontrole al inbegrepen in de eerste reviewfee, schrap dan de aparte post van € 500. Het voorbeeldtotaal wordt dan € 4.500 exclusief eventuele btw. De werkelijke kosten hangen af van de bevindingen, uitvoeringstarieven en afspraken over hercontrole.
Vragen de bevindingen om structureel herontwerp, laat dan een nieuwe herstelraming maken. De keuze tussen refactoren of herbouwen vraagt een eigen scope; gebruik geen vast herstelpercentage van de auditprijs.
Wat hoort in een offerte voor een AI code audit?
Een offerte voor een AI code audit moet de prijs en acht commerciële afspraken vermelden: scope, datums, reviewers, toegang, rapport, toelichting, hercontrole en btw-behandeling. Maak uitsluitingen en goedkeuring van meerwerk duidelijk voordat u akkoord gaat.
De planningsvragen in NIST SP 800-115, paragraaf 6.5 helpen onderzoeksgrenzen af te spreken. De onderstaande checklist is advies voor inkopers; niet elke aanbieder gebruikt dezelfde offertevorm.
- Benoem de inbegrepen repositories, omgevingen, gebruikersrollen en processen, plus uitsluitingen die meerwerk kunnen vragen.
- Vermeld start- en leverdatum, toegangsvoorwaarden en een eventuele spoedtoeslag.
- Noem de reviewers of omschrijf hun rollen en bevestig welke reviewactiviteiten de prijs dekt.
- Leg toegestane toegang, vertrouwelijkheid en dataverwerking vast, inclusief eventuele kosten voor het inrichten van een omgeving.
- Omschrijf het inbegrepen rapport, de doelgroep en het bewijs; benoem apart geprijsde rapportvereisten.
- Vermeld of een toelichting op de bevindingen is inbegrepen en hoe extra gesprekken worden berekend.
- Vermeld of hercontroles zijn inbegrepen of apart worden berekend, met scopegrenzen en de grondslag voor extra kosten.
- Toon basisprijs, onkosten en btw-behandeling en leg vast dat extra kosten vooraf goedkeuring vereisen.
Vergelijk offertes voor dezelfde repositories, processen, reviewactiviteiten en deliverables. Controleer of toelichting en hercontrole inbegrepen zijn en hoe uitsluitingen en meerwerk worden goedgekeurd en berekend. De gids over het kiezen van een AI code audit-partner behandelt de kwalificaties van aanbieders.
Wanneer rechtvaardigt een menselijke audit de kosten?
Een menselijke audit is zinvol als een beslissing bewijs over productgedrag vraagt dat een algemene scan niet kan leveren. Een afgeschermd prototype met testdata kan met automatische controles beginnen. Klanttoegang, betalingen en externe bewijsvereisten veranderen de afweging.
De OWASP Business Logic Security Cheat Sheet beschrijft dat algemene scanners fouten in bedrijfslogica kunnen missen doordat de applicatieregels ontbreken. Stem de diepgang af op die regels en op het bewijs dat betrokkenen nodig hebben.
| Situatie | Redelijke vervolgstap | Grens |
|---|---|---|
| Intern concept, testdata, geen externe afhankelijkheid | Geautomatiseerde basiscontroles | Opnieuw beoordelen voordat echte gebruikers of klantdata ervan afhankelijk worden |
| Klantdata of betaalprocessen | Menselijke review van de relevante processen | Een review bewijst niet automatisch veiligheid of volledige naleving |
| Zakelijke klant vraagt bewijs | Review en rapport afstemmen op het verzoek | Controleer de gevraagde scope; een aparte penetratietest kan nodig zijn |
| Financiering of overname | Due-diligencevereisten afspreken met de ontvanger | Een beperkt coderapport beantwoordt mogelijk niet de transactievragen |
Hoe Sunbytes de scope van een AI-built product review bepaalt
Begin met een gesprek van 30 minuten over uw AI-gebouwde product. We bespreken wat u hebt gebouwd, wie het gaat gebruiken, welke onderdelen nader onderzoek vragen en of een onafhankelijke productreview de juiste volgende stap is.
Bespreek uw AI-gebouwde product.
Als u al een volledige review nodig hebt, begint onze AI-built product review met afspraken over scope, leverdatum, toegang en omgang met data. We beoordelen de relevante code, beveiliging, kritieke werkprocessen en deploymentconfiguratie. U ontvangt bevindingen met bewijs, prioriteiten en een toelichting in begrijpelijke taal.
Sunbytes is een in Nederland opgerichte technologiepartner die onafhankelijke reviews van AI-gebouwde producten uitvoert. Onze ervaring omvat 15+ jaar softwaredelivery, 300+ projecten en werk in 20+ landen.
Herstelwerk en hercontroles kunnen apart worden afgebakend. Zo kunt u de reviewkosten onderscheiden van de kosten van vervolgwerk en kiezen of uw eigen team of Sunbytes de problemen verhelpt.