DevSecOps-outsourcing faalt wanneer de leverancier alleen rapporten stuurt. Het werkt wanneer het eigenaarschap duidelijk is: wie configureert de pipeline-controles, wie beoordeelt bevindingen, wie lost problemen op, wie slaat bewijsmateriaal op en wie draagt het systeem over wanneer uw interne team er klaar voor is.
TL;DR
DevSecOps-outsourcing in Europa betekent het inzetten van een extern DevSecOps-team of specialist om gedefinieerde beveiligingstaken binnen uw softwareleveringsproces te beheren. Voor Nederlandse en EU-MKB’s moet de juiste provider vijf dingen bewijzen vóór het ondertekenen van het contract: eigenaarschap van controles, DPA-dekking, least-privilege toegang, ISO 27001-bewijs en een overdrachtsplan.
- Kies voor outsourcing wanneer uw interne team DevSecOps-capaciteit mist, niet wanneer u eigenaarschap wilt vermijden.
- Vraag om bewijs vóór ondertekening: DPA, toegangsmodel, voorbeeldrapporten, remediëringsworkflow en overdrachtsformaat.
- Wijs leveranciers af die alleen scanners draaien zonder eigenaar te zijn van triage, remediëringsroutering of opslag van bewijsmateriaal.
Wat DevSecOps-outsourcing in Europa betekent
DevSecOps-outsourcing in Europa betekent het toewijzen van een deel van uw beveiligde softwareleveringswerk aan een externe provider, terwijl de zakelijke verantwoordelijkheid binnen uw bedrijf blijft.
Dat werk kan CI/CD-beveiligingscontroles, SAST, SCA, DAST, IaC-checks, triage van kwetsbaarheden, reviews van cloudconfiguraties, voorbereiding van bewijsmateriaal en beveiligde release-gates omvatten. De provider kan werken als embedded engineers, beheerde leveringsondersteuning of een beveiligingsadviesteam.
Voor de meeste Nederlandse en EU-MKB’s is het sterkste model embedded delivery ownership. Een provider die alleen rapporten levert, kan problemen identificeren. Een embedded DevSecOps-provider helpt het team beslissen wat er wordt opgelost, wanneer het de sprint ingaat, hoe bewijsmateriaal wordt opgeslagen en wat overblijft als geaccepteerd risico.
Als uw team de rol nog aan het definiëren is voordat u leveranciers vergelijkt, begin dan met het verduidelijken van de scope in de DevSecOps team hiring guide. Een shortlist van leveranciers is gemakkelijker te beoordelen wanneer de verantwoordelijkheden van de rol al duidelijk zijn.
Wanneer is DevSecOps-outsourcing zinvol?
DevSecOps-outsourcing is zinvol wanneer uw engineeringteam beveiligingseigenaarschap nodig heeft binnen de levering, maar het aannemen van een senior DevSecOps-engineer te lang zou duren of gaten in de pipeline zou laten.
De gebruikelijke aanleiding is niet één groot incident. Het is een patroon: beveiligingsvragenlijsten van klanten nemen meer tijd in beslag, bevindingen van scanners stapelen zich op, bewijsmateriaal van audits verspreidt zich over Slack-threads en spreadsheets, en senior engineers verliezen sprinttijd aan het beslissen welke kwetsbaarheden ertoe doen.
Outsourcing is een goede match wanneer ten minste twee van deze voorwaarden waar zijn:
- Uw team heeft CI/CD op orde, maar geen duidelijke eigenaar voor beveiligingspoorten.
- Ontwikkelaars ontvangen SAST-, SCA-, DAST- of cloudbevindingen zonder triageregels.
- Klant- of inkoopteams vragen om bewijsmateriaal dat uw team niet snel kan produceren.
- NIS2, GDPR, ISO 27001 of beveiligingsbeoordelingen van klanten hebben nu invloed op verkoopcycli.
- Het in-house aannemen van een senior DevSecOps-engineer zou de roadmap-werkzaamheden met enkele maanden vertragen.
Het is een slechte match als het bedrijf alle beveiligingsverantwoordelijkheid wil overdragen aan de leverancier. DevSecOps heeft nog steeds product owners, engineering leads en beveiligingsstakeholders nodig om te beslissen over risicoacceptatie, release-trade-offs en zakelijke prioriteit.
Als u outsourcing vergelijkt met een managed service model, is de DevSecOps as a Service gids de betere volgende stap. Gebruik deze checklist wanneer u al leveranciers evalueert.
Wat moet een DevSecOps-outsourcingprovider bezitten?
Een DevSecOps-outsourcingprovider moet gedefinieerde leveringscontroles bezitten, geen vage beveiligingsondersteuning. De provider moet weten welke tools ze configureren, welke bevindingen ze triageren, welke rapporten ze produceren en welke overdrachtsactiva ze onderhouden.
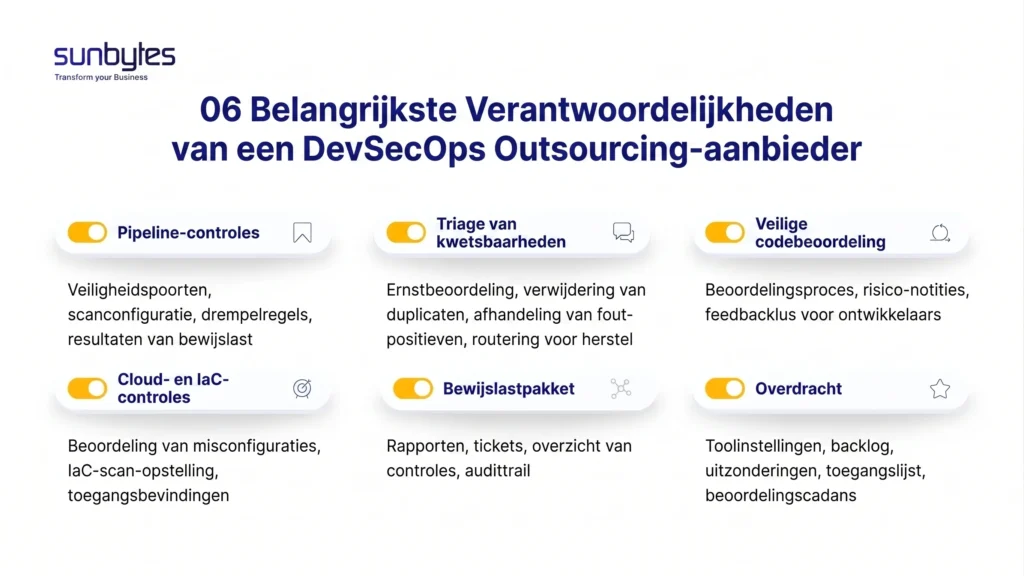
Minimaal moet het contract eigenaarschap definiëren voor deze gebieden:
| Verantwoordelijkheid | Wat de provider moet bezitten | Wat uw team moet behouden |
|---|---|---|
| Pipeline-controles | Security gates, scanconfiguratie, drempelregels, bewijsuitvoer | Release-prioriteit en risicoacceptatie |
| Triage kwetsbaarheden | Severity review, verwijderen duplicaten, afhandeling false-positives, remediëringsroutering | Uiteindelijke zakelijke prioriteit |
| Secure code review | Reviewproces, risiconotities, feedbackloop voor ontwikkelaars | Productlogica en architectuurtrade-offs |
| Cloud- en IaC-checks | Review van misconfiguraties, IaC scan setup, bevindingen over toegang | Eigenaarschap cloudaccounts |
| Bewijspakket | Rapporten, tickets, controlekaart, audittrail | Klantgerichte goedkeuring en compliance-positie |
| Overdracht | Toolinstellingen, backlog, uitzonderingen, toegangslijst, reviewcadans | Intern eigenaarschap na transitie |
De provider moet ook binnen uw ontwikkelritme werken. Als bevindingen buiten het sprintproces aankomen, behandelen ontwikkelaars ze als bijzaak. Dat is waar DevSecOps-outsourcing ruis wordt.
Voordat u een leverancier pipeline-toegang geeft, brengt u uw huidige controles in kaart tegen een baseline zoals de DevSecOps pipeline gids. De eerste discussie moet gaan over het eigenaarschap van controles, niet over de voorkeur voor tools.
DevSecOps-outsourcing EU-scorekaart
Een EU-scorekaart voor DevSecOps-outsourcing moet bewijs testen, geen verkooppraatjes. Gebruik de onderstaande tabel om providers te vergelijken voordat u tekent.
Scoor elk item als geslaagd, gedeeltelijk of gezakt. Een provider hoeft niet op dag één perfect te zijn, maar elk falen in DPA, toegangsbeheer, remediëringseigenaarschap of overdracht moet de shortlist stoppen totdat het is opgehelderd.
| Gebied | Wat te verifiëren | Bewijs op te vragen | Afwijzen als |
|---|---|---|---|
| 1. Leveringsmodel | Provider legt uit of ze embedded, adviserend of managed service zijn | Beschrijving leveringsmodel | Ze niet kunnen uitleggen wie deelneemt aan uw sprint |
| 2. Eigenaarschap rol | Provider noemt eigenaren voor triage, controles, bewijs en overdracht | RACI of verantwoordelijkheidsmatrix | Elke taak als “gedeeld” wordt omschreven |
Vergelijkt u DevSecOps-outsourcingproviders? Gebruik deze checklist om scannerrapporten te scheiden van leveringseigenaarschap. Sunbytes kan uw huidige pipeline, toegangsmodel en bewijsbehoeften beoordelen voordat u zich aan een leverancier verbindt.
GDPR, ISO 27001 en controles op datatoegang
GDPR, ISO 27001 en controles op datatoegang moeten worden behandeld als due diligence-vragen voordat de leverancier toegang krijgt tot code, tickets, cloudomgevingen of rapporten van kwetsbaarheden.
Voor GDPR is de eerste vraag of de provider optreedt als verwerker en een ondertekende DPA nodig heeft voordat de toegang begint. De DPA moet het verwerkingsdoel, de toegangsomvang, subverwerkers, bewaring, verwijdering en incidentmelding definiëren.
Rode vlaggen bij het outsourcen van DevSecOps
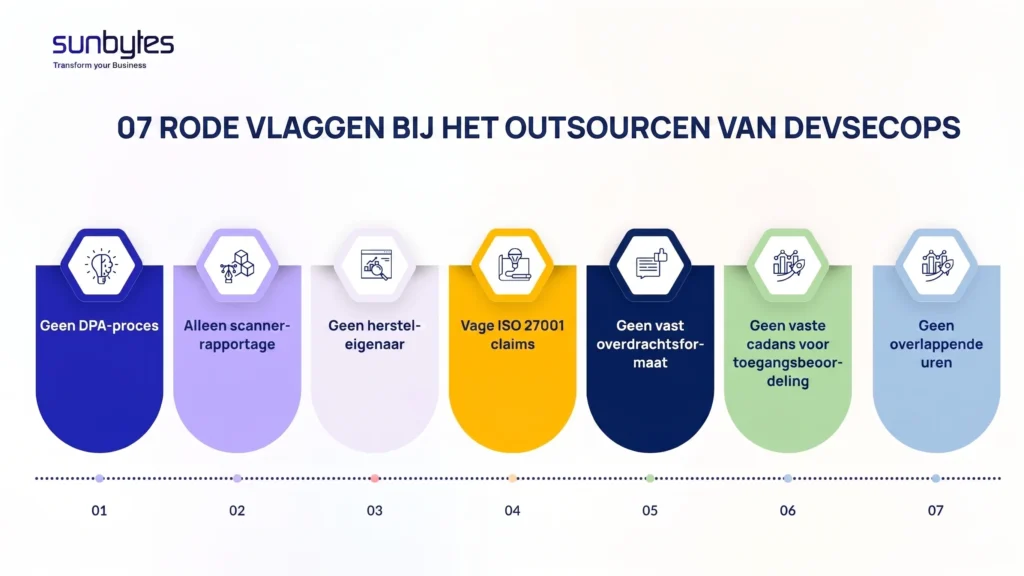
De grootste rode vlag bij DevSecOps-outsourcing is onduidelijk eigenaarschap. Als de leverancier niet kan zeggen wie eigenaar is van een bevinding nadat deze is verschenen, zal de opdracht rapporten genereren maar het leveringsrisico niet verminderen.
Hoe de eerste 30 dagen te structureren
De eerste 30 dagen moeten een werkende controle-baseline opleveren, geen lange ontdekkingsfase. Aan het einde van de eerste maand moet uw team weten wat er wordt gescand, wat wordt geblokkeerd, wat wordt geaccepteerd en waar bewijsmateriaal staat.
Hoe Sunbytes DevSecOps-outsourcing voor EU-teams ondersteunt
DevSecOps-outsourcing werkt wanneer toolbevindingen een eigenaar hebben. Dat is het punt waar Sunbytes voor optimaliseert: embedded DevSecOps-leveringscapaciteit die binnen uw engineeringritme werkt, niet een losstaande rapportagecyclus.
Waarom Sunbytes?
Sunbytes is een Nederlands technologiebedrijf met een hoofdkantoor in Nederland en een leveringshub in Vietnam. Voor teams in de EU biedt dit model toegang tot DevOps, QA, softwarearchitectuur en veilige leveringsmogelijkheden, terwijl het accountmanagement dicht bij de Europese bedrijfscontext blijft.
Voor DevSecOps-outsourcing is die combinatie van belang. Onze Digital Transformation Solutions helpen teams bij het bouwen, moderniseren, testen, onderhouden en ondersteunen van digitale producten met senior engineeringcapaciteit. Onze CyberSecurity Solutions helpen het leveringsrisico te verlagen door middel van praktische beveiligingsdiensten, compliance-gereedheid en op bewijs gebaseerde werkwijzen. Onze Accelerate Workforce Solutions helpen bedrijven de specialistische capaciteit op te schalen wanneer wervingstermijnen, projectdruk of interne capaciteit obstakels vormen.
Daarom benadert Sunbytes DevSecOps-outsourcing als meer dan alleen leveranciersondersteuning. We helpen teams in de EU bij het toevoegen van dedicated DevSecOps-capaciteit, het definiëren van pipeline-eigenaarschap, het beheren van beveiligingsbewijs en het gaande houden van de levering zonder de controle over toegang, overdracht of verantwoordelijkheid te verliezen.
Als uw team DevSecOps-outsourcingproviders vergelijkt, kan Sunbytes u helpen bij het beoordelen van de rol, het toegangsmodel, de bewijsvereisten en de leveringsstructuur voordat u een definitieve keuze maakt.