Vulnerability scanning services
Vulnerability scanning services
Zet scanresultaten om in geprioriteerde bevindingen, hersteladvies en aantoonbaar bewijs waar je team direct mee aan de slag kan.
Wanneer vulnerability scanning het beste past
Zet scanning in wanneer je team een helder overzicht van bekende kwetsbaarheden nodig heeft en het bewijs om ze op te lossen.


Verzoeken van klanten om bewijsmateriaal
Een security-vragenlijst van een klant vraagt om bewijs van je vulnerability management.Geen regelmatige scancadans
Publiek toegankelijke systemen, API’s, cloudomgevingen of interne netwerken worden nog niet periodiek gescand.Scanresultaten zonder prioriteit
Een eerdere scan leverde een overvloed aan bevindingen op, maar geen duidelijke prioriteit, eigenaar of vervolgstap.ISO/NIS2-bewijsgereedheid
Je team bereidt zich voor op auditvragen rond ISO 27001 of NIS2 (Cyberbeveiligingswet) en heeft scanrapportages met opvolgingsstatus nodig.
Een scanrapport is nog geen herstelplan
De meeste scanresultaten schieten hun doel voorbij als bevindingen niet worden geprioriteerd, geen eigenaar krijgen of achteraf niet aantoonbaar zijn.
| Probleem | Operationeel effect | Wat een goede scan oplevert |
|---|---|---|
| Te veel bevindingen | Beveiligings- en IT-teams ontvangen een lange lijst zonder voldoende context. | Bevindingen vereisen prioriteit, niet slechts ernstlabels. |
| Geen duidelijke eigenaar | Tickets bevinden zich tussen de infrastructuur-, applicatie- en cloudteams in. | Voor herstel zijn eigenaarschap en vervolgacties nodig. |
| Geen bewijs voor afsluiting | Er worden correcties doorgevoerd, maar deze worden niet zodanig gedocumenteerd dat kopers of auditors ze kunnen beoordelen. | Bewijs van afronding moet deel uitmaken van het resultaat. |
| Geen herhaalbaar ritme | Nieuwe releases en wijzigingen in de cloud zorgen voor nieuwe blootstelling aan risico’s tussen controles door. | Scannen werkt het best als een vast ritme. |
Van scan-scope tot bewijs van herstel

Bepaal de scan-scope
We stemmen systemen, omgevingen, uitzonderingen en scanfrequentie af voordat het testen begint. Scope kan bestaan uit infrastructuur, webapplicaties, interne netwerken, cloudomgevingen en API’s.
Prioriteer bevindingen
Bevindingen worden beoordeeld op basis van praktische risicocontext, niet alleen technische ernst. Je team ziet direct wat de hoogste prioriteit heeft en waarom.

Ondersteun het bewijspad
De oplevering biedt technische teams hersteladvies en geeft het management een helder overzicht. Optionele retest-notities onderbouwen het herstel wanneer dit apart is opgenomen.
Geef aan welke systemen in aanmerking komen, welk bewijsmateriaal u nodig heeft en of het om een eenmalige scan of een terugkerende scan gaat.
Wat je team ontvangt
Elk onderdeel is geschreven om actie, eigenaarschap en latere security-audits te ondersteunen.
-
Vulnerability-rapport
Een gestructureerd rapport met de gevonden kwetsbaarheden, getroffen assets, severity en relevante technische details.
Elke finding bevat voldoende context om te begrijpen wat is gevonden, waar het voorkomt en waarom het relevant is voor de onderzochte omgeving.
-
Geprioriteerde lijst van bevindingen
Een overzicht van de findings die als eerste aandacht vragen, op basis van severity, exposure en praktische risicocontext.
Dit helpt interne teams om urgente remediation te scheiden van lagere prioriteiten en werkzaamheden gericht in te plannen.
-
Hersteladvies
Duidelijke aanbevolen acties per relevante finding, bedoeld voor interne owners of delivery teams die verantwoordelijk zijn voor de oplossing.
De guidance richt zich op wat aangepast moet worden en wat daarna moet worden gecontroleerd, zodat findings daadwerkelijk kunnen worden opgevolgd.
-
Management-samenvatting
Een beknopt overzicht van de scope, belangrijkste findings, het algemene risicobeeld en de gebieden die de meeste aandacht vragen.
Zo krijgen technische en niet-technische stakeholders hetzelfde beeld van wat is gevonden, wat prioriteit heeft en wat de volgende stap is.
-
Evidence pack
Ondersteunende scanresultaten en bewijsstukken die vastleggen wat tijdens de assessment is geïdentificeerd.
Deze evidence kan worden gebruikt voor interne review, remediation tracking en latere klant- of securityreviews waar aantoonbaar bewijs nodig is.
-
Optionele retest-notities
Wanneer retesting apart is afgesproken, kunnen opgeloste findings opnieuw worden gecontroleerd om te bevestigen dat het probleem daadwerkelijk is verholpen.
De retest-notities leveren closure evidence voor geverifieerde fixes en maken duidelijk welke findings zijn afgesloten en welke nog aandacht nodig hebben.


Vergelijk scanfrequenties
Kies het scanmodel dat aansluit op jouw risicoprofiel en bewijsbehoefte.
| Onderdeel | Eenmalig | Periodiek | Beheerd |
|---|---|---|---|
| Beste match | Controle bij een wijziging of release | Regelmatige controle van het aanvalsoppervlak | Continue bewaking en eigenaarschap |
| Frequentie | Eén afgesproken scope | Ingeplande scans | Ingeplande scans plus periodieke review |
| Beoordeling van bevindingen | Samenvatting op basis van ernst | Overzicht van trends en prioriteiten | Prioriteit, eigenaar en vervolgactie |
| Hersteladvies | Inbegrepen | Inbegrepen | Inbegrepen inclusief opvolging |
| Bewijslast | Scanrapport | Scangeschiedenis | Rapport plus herstelnotities |
| Retest | Optioneel | Optioneel | Optioneel en binnen scope |
Onze geverifieerde referenties
Het succes van onze klanten staat voorop
Een pentest die verder ging dan de oppervlakte
Een nieuwe authenticatielaag vroeg om diepgaandere validatie. Sunbytes combineerde handmatige en geautomatiseerde grey-box testing om kwetsbaarheden te identificeren en classificeren, en begeleidde het team vervolgens bij de bevindingen en remediation-opties.
Grey-box pentest · SOC 2 & ISO-aligned rapportage · 9 bevindingen geclassificeerd
Van concept naar een werkend prototype in 3 sprints
SandGrain wilde een post-quantum authenticationconcept omzetten in een veilig en schaalbaar cloudplatform, zonder concessies te doen aan betrouwbaarheid. Sunbytes stelde een multidisciplinair team van zeven mensen samen en leverde binnen drie sprints een functioneel prototype.
15 releases · 3.380 testcases · 1.777 geautomatiseerde tests
Zes weken van security testing naar launch readiness
Methodemeter bereidde de lancering van een digitaal onderwijsplatform voor, zonder dedicated securityexpertise in-house. Sunbytes voerde een black-box pentest uit, begeleidde de remediation en stemde de testing af op GDPR, NIS2 en ISO 27001.
6-weekse pentest- & remediationcyclus · GDPR, NIS2 & ISO 27001-aligned · Gelanceerd zonder grote kwetsbaarheden
Web, API en mobiele apps getest vóór een IPO-securityaudit
C2C wilde zijn productieklare product laten testen op web, API, iOS en Android vóór een IPO-securityaudit. Sunbytes classificeerde iedere bevinding op ernst en leverde praktische remediation guidance waarmee het team direct aan de slag kon.
Web, API, iOS & Android · Alle geïdentificeerde bevindingen verholpen · 5,0 Clutch-review
Getuigenissen
“We waren onder de indruk van de kwetsbaarheden die werden ontdekt. Je merkt dat de pentesters echt diep zijn gegaan om de kwetsbaarheden boven tafel te krijgen, en dat het niet zomaar een oppervlakkige scan was.”

“Hun grondige aanpak bracht risico’s aan het licht waar we zelf nooit aan hadden gedacht en heeft mijn ogen geopend voor hoe essentieel het is om ons platform vanaf dag één goed te beveiligen.”
“Puur op basis van onderling vertrouwen begon Sunbytes al op eigen risico met het samenstellen van het team voordat onze investeringsronde definitief rond was. Toen dat gebeurde, konden we direct een vliegende start maken.”
“Sunbytes bood praktisch en geprioriteerd advies voor herstel, waar ons team direct mee aan de slag kon.”
Waarom teams kiezen voor Sunbytes
Een vanuit Nederland aangestuurde securitypartner die scanresultaten omzet in een helder herstel- en bewijsproces.
Secure-by-design deliverycontext
Sunbytes begrijpt hoe kwetsbaarheden echte delivery-omgevingen beïnvloeden. Bevindingen worden daarom zo opgesteld dat teams er direct mee aan de slag kunnen.
ISO 27001-gecertificeerd ISMS
Klantgegevens en scanbewijzen worden verwerkt volgens een ISO 27001-gecertificeerd managementsysteem voor informatiebeveiliging.
Nederlandse aansturing en communicatie
Coördinatie vanuit Nederland helpt Europese teams om scope, prioriteiten en rapportages af te stemmen zonder onduidelijke overdrachten.
Rapportage voor techniek en management
Technische verantwoordelijken krijgen gedetailleerde bevindingen, terwijl het management een overzicht ontvangt van risico’s, prioriteiten en vervolgstappen.
Herstelgerichte workflow
Bevindingen worden geprioriteerd op actie, aangevuld met hersteladvies en optionele retest-notities om opvolging aan te tonen.
Aaneensluitende Secure-diensten
Wanneer scanresultaten vragen om diepgaandere validatie of compliance-voorbereiding, sluiten de vervolgstappen van Sunbytes hier direct op aan.
Security-bewijslast onderbouwd door een bewezen delivery-discipline
Veilige gegevensverwerking, heldere rapportages en een strakke delivery-discipline ondersteunen Europese teams die vragen om bruikbare bewijslast.
-
15+
Jaar ervaring -
300+
Opgeleverde projecten -
20+
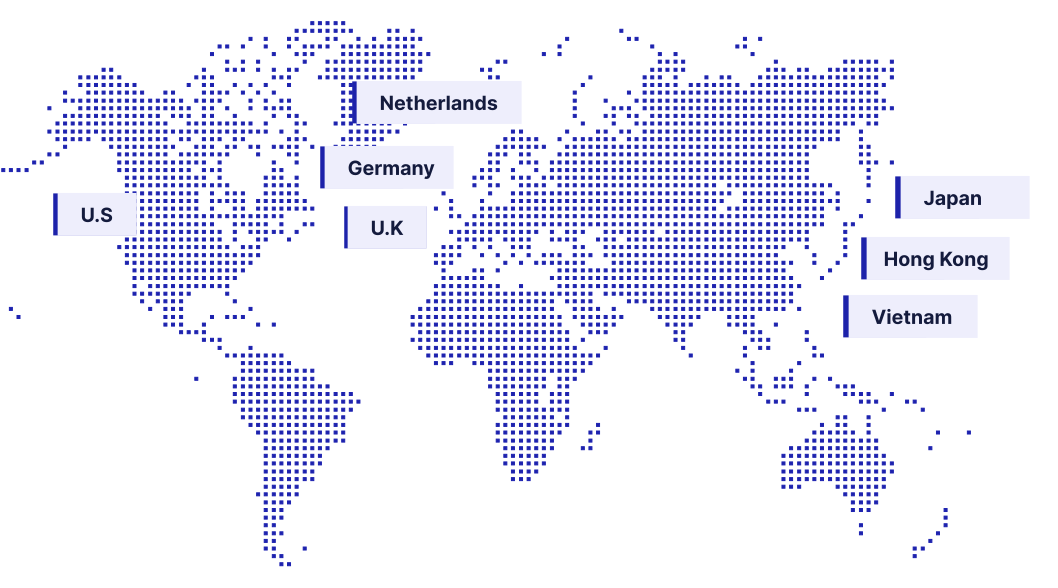
Landen
Klaar om scanresultaten om te zetten in actie?
Deel uw doelsystemen, beperkingen, timing en bewijsbehoeften. Sunbytes helpt u bij het bepalen van de juiste scanfrequentie en output, waarbij hertesten of bewijsmateriaal voor afsluiting eventueel apart worden vastgelegd.