De meeste AI code audit-bedrijven omschrijven zichzelf met dezelfde woorden: senior engineers, een NDA, een duidelijke roadmap. Het verschil wordt pas zichtbaar als u vraagt hoe zij testen wie welke data in uw product kan zien.
Deze gids is bedoeld voor founders en COO’s van producten die met AI-tools zijn gebouwd. U leest welke vier soorten AI code audit-bedrijven u tegenkomt, welke acht vragen u in het eerste gesprek stelt, welke rode vlaggen een gesprek beëindigen en hoe u met een scorekaart twee of drie aanbieders in 5 werkdagen vergelijkt. De gids bouwt voort op onze gids over AI-generated code in productie.
TL;DR
Kies een AI code audit-bedrijf op basis van hoe concreet het acht vragen beantwoordt: wie uw product beoordeelt, hoe het test wie welke data kan zien, hoe het bevindingen onderbouwt en waaraan het na de audit verdient. Claims op een homepage maken het verschil niet; een gesprek van 30 minuten wel.
- Vier soorten AI code audit-bedrijven verkopen dit werk: specialisten in AI-gebouwde producten, softwareontwikkelbureaus, security- en pentestbedrijven en zelfstandige senior freelancers. Elk soort verdient na het rapport aan iets anders.
- De acht vragen gaan over de reviewers, typische bevindingen in AI-gebouwde producten, toegangstests, de grenzen van de scope, een voorbeeldbevinding, de herstelvolgorde, het herstelcontract en de toegang tot uw code.
- Zeven rode vlaggen vragen om een duidelijk antwoord voordat een aanbieder op de shortlist komt, zoals een volledige review binnen enkele uren zonder afgebakende scope, reviewers die niemand kan noemen en een gratis audit gekoppeld aan een herbouw.
- De minimumeisen komen vóór de scorekaart: aanbieders die eraan voldoen, krijgen per vraag 0–2 punten, met dubbel gewicht voor toegangstests, voorbeeldbewijs en het herstelcontract, en worden binnen 5 werkdagen vergeleken.
Wat een AI code audit-bedrijf doet — en de vier soorten die u tegenkomt
Een AI code audit-bedrijf beoordeelt een product dat grotendeels met AI-codeertools zoals Lovable, Bolt, Replit of Cursor is gebouwd, en rapporteert of het veilig, onderhoudbaar en klaar voor echte gebruikers is, met bewijs per bevinding en een volgorde waarin u ze oplost. Wat de review precies omvat, leest u in onze gids over de AI code audit.
Vier soorten bedrijven verkopen dit werk. Ze verschillen minder in kunde dan in waaraan ze verdienen zodra het rapport is opgeleverd, en die prikkel bepaalt hoe elk soort de review afbakent.
| Soort | Wat zij meestal verkopen | Waaraan zij na de audit verdienen | Past wanneer | Vraag goed door over |
|---|---|---|---|---|
| Specialisten in AI-gebouwde producten | Reviewpakketten met vaste scope voor apps gebouwd met AI-tools | Vervolgpakketten, hercontroles, soms herstelwerk | Eén product vóór lancering met een duidelijke datum | Hoeveel van de review een mens doet naast geautomatiseerde tools |
| Softwareontwikkelbureaus die ook auditen | Een audit als eerste stap van een herbouw, uitbreiding of retainer | Ontwikkelwerk | U wilt ook een team dat de volgende versie bouwt | Of de audit los van de bouw wordt geprijsd en gecontracteerd |
| Security- en pentestbedrijven | Security code review of een penetratietest | Securitytests en hertests | Een klant of toezichthouder vraagt om een securitytestrapport | Of architectuur en onderhoudbaarheid binnen de scope vallen |
| Zelfstandige senior freelancers | Reviewuren van één ervaren engineer | Extra uren | Een kleine codebase of één functie | Securitydekking en wie het overneemt als zij niet beschikbaar zijn |
Geautomatiseerde platforms zoals SonarQube, Snyk Code en Semgrep zijn tools, geen AI code audit-bedrijven. Ze horen in uw delivery-pipeline en in de werkwijze van elke aanbieder. Tools kunnen toegangsregels testen zodra die regels zijn vastgelegd, maar ze kunnen niet zelfstandig bepalen welk rechtenmodel uw product hoort te hebben.
Voor een AI-gebouwd product vóór lancering dat persoonsgegevens bevat, raden wij een aanbieder aan die engineering en security samen beoordeelt en de review los van herstelwerk prijst. Schakel daarnaast een securitybedrijf in als een contract om een penetratietestrapport vraagt. Wilt u alleen een tweede controle op een paar risicovolle wijzigingen, dan kan een gestructureerde AI code review binnen uw eigen team volstaan voordat u iemand inhuurt.
8 vragen om een AI code audit-bedrijf te stellen
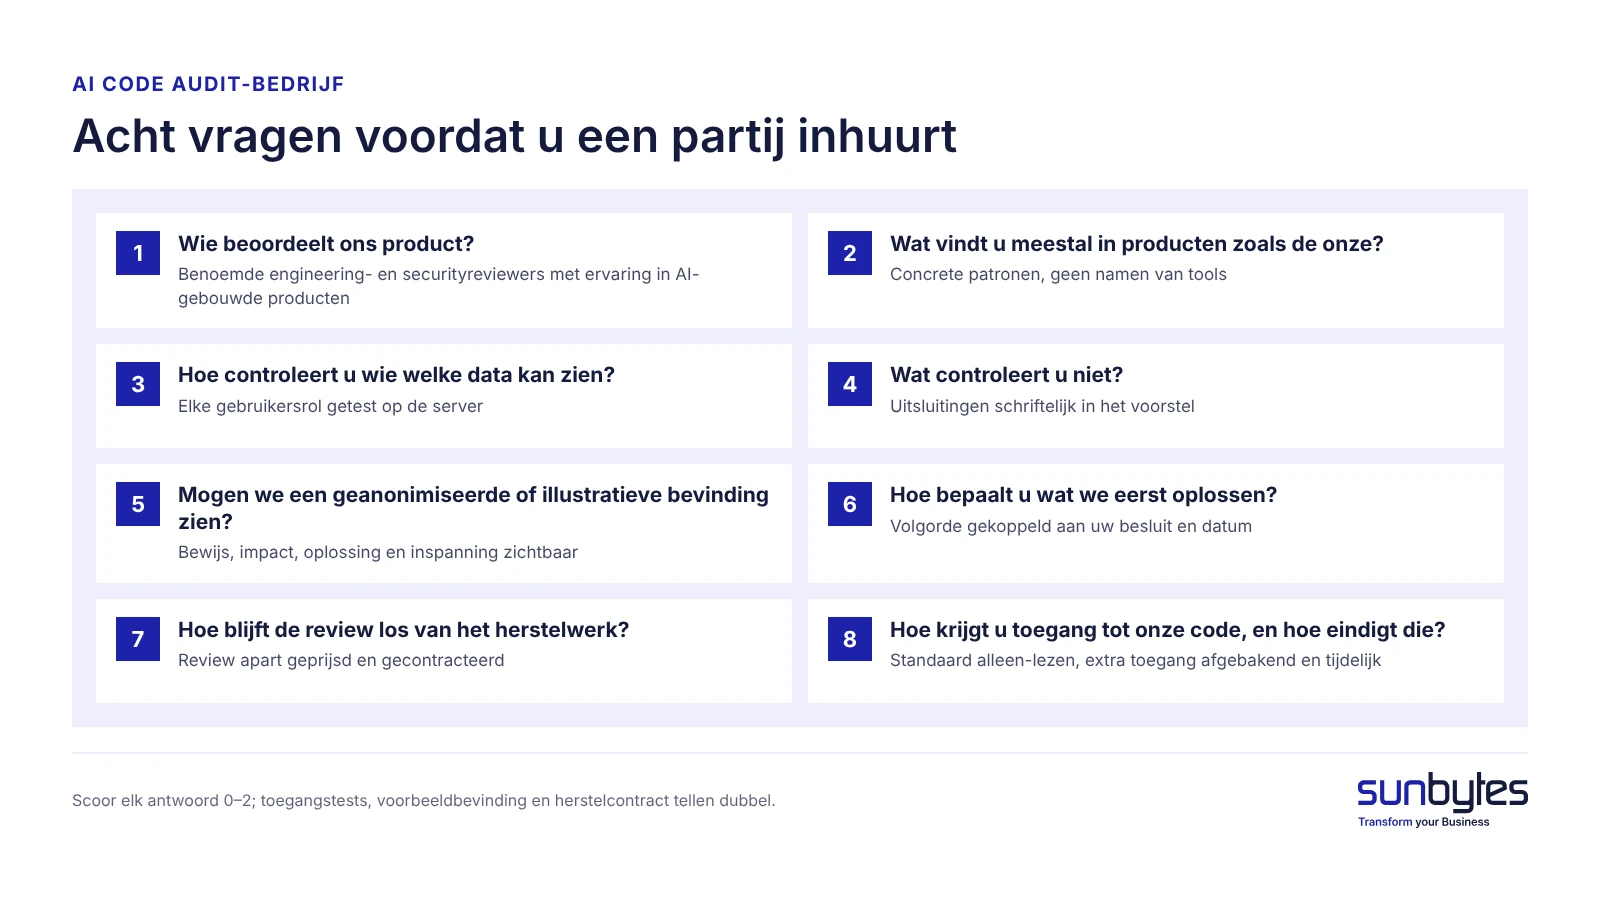
Acht vragen, gesteld in één gesprek van 30 minuten, onderscheiden AI code audit-bedrijven sneller dan welk voorstel ook. U hoeft de technische details van elk antwoord niet te beoordelen. Beoordeel hoe concreet het is: benoemde mensen, benoemde documenten en benoemde tests wegen zwaarder dan algemene geruststelling.
1. Wie beoordeelt ons product, en welke met AI-tools gebouwde producten heeft die persoon al beoordeeld?
Producten die met AI-tools zijn gebouwd, hebben een herkenbare vorm: een gegenereerde front-end, een gehoste back-end zoals Supabase of Firebase, en bedrijfsregels verspreid over veel bestanden. Een reviewer die die vorm eerder heeft gezien, weet waar de problemen meestal zitten.
Een concreet antwoord noemt de mensen die uw code lezen, hun rol in engineering en security, en twee of drie vergelijkbare producten die zij hebben beoordeeld, zonder klantnamen. Een vaag antwoord verwijst naar “ons seniorteam” en gaat meteen door naar het proces.
2. Wat vindt u meestal in AI-gebouwde producten zoals het onze?
De tweede vraag toetst ervaring zonder om referenties te vragen. Reviewers die elke maand AI-gebouwde producten auditen, kunnen de patronen opnoemen die zij het vaakst tegenkomen.
Een concreet antwoord noemt echte bevindingen: database-toegangsregels die openstaan, API-sleutels in front-endcode, controles die alleen in de browser draaien, dezelfde bedrijfsregel op drie manieren geschreven, en geen tests op betaal- of aanmeldflows. Een vaag antwoord is “we draaien onze tools en kijken wat eruit komt”.
3. Hoe controleert u wie welke data kan zien?
Toegangscontrole is een van de risico’s met de grootste gevolgen om te testen in een AI-gebouwd product, en broken access control staat als A01 op de eerste plaats in de OWASP Top 10:2025. Tools kunnen toegangsregels controleren zodra iemand die heeft vastgelegd; een reviewer moet eerst de bedoelde regels vaststellen, bijvoorbeeld dat een coach zijn eigen cliënten mag zien, maar niet die van een andere coach.
Een concreet antwoord beschrijft dat de reviewer inlogt met elke echte gebruikersrol en probeert gegevens van een andere gebruiker te lezen of te wijzigen, gecontroleerd op de server en niet alleen in de interface. Een vaag antwoord is “onze scanner dekt de OWASP Top 10”.
4. Wat valt binnen de scope, en wat controleert u niet?
Elke audit heeft grenzen, en grenzen die niemand opschrijft, lezen als goedkeuring. Een founder die aanneemt dat de mobiele app of het gedrag van een AI-model is gecontroleerd, neemt een lanceringsbesluit op basis van een gat.
Een concreet antwoord legt de uitsluitingen schriftelijk vast, bijvoorbeeld een live aanvalssimulatie, diensten van derden waar u geen controle over hebt of het gedrag van een AI-model dat uw product aanroept. Een vaag antwoord is “we controleren alles”.
5. Mogen we een geanonimiseerde of illustratieve bevinding zien?
Eén voorbeeldbevinding zegt meer over een AI code audit-bedrijf dan zijn salesdeck, omdat u ziet of de aanbieder problemen onderbouwt of alleen opsomt. Sommige aanbieders mogen echte klantbevindingen door hun NDA’s niet delen; een geanonimiseerde of realistische illustratieve bevinding met dezelfde bewijsvelden dient hetzelfde doel. Vraag erom vóór het voorstel, niet nadat u hebt getekend.
Een concreet antwoord is een bevinding, echt maar zonder klantgegevens of illustratief, die laat zien waar het probleem zit, het bewijs of de reproductiestappen, de zakelijke impact in begrijpelijke taal, de oplossing en de benodigde inspanning. Een vaag antwoord is een ruwe tool-export of een slide met een ernstgrafiek. Onze gids over het code audit-rapport laat zien wat een volledige bevinding bevat.
6. Hoe bepaalt u wat we als eerste oplossen?
Een lijst van 60 bevindingen zonder volgorde helpt een founder met een lanceringsdatum niet. De volgorde hoort uw besluit te volgen: live gaan met echte gebruikers, een gesprek met investeerders of een security-vragenlijst van een klant die over drie weken binnen moet zijn.
Een concreet antwoord legt uit hoe de ernst wordt afgewogen tegen uw datum en uw gebruikers, en welke bevindingen de lancering blokkeren en welke kunnen wachten tot de volgende sprint. Een vaag antwoord sorteert alleen op toolscore.
7. Biedt u ook aan de bevindingen op te lossen, en hoe blijft de review daar los van?
Veel AI code audit-bedrijven verkopen ook herstelwerk, en dat is op zich geen probleem. Het risico is een review die wordt gevormd door het werk dat erop volgt: meer of zwaardere bevindingen wanneer de aanbieder aan het herstel verdient.
Een concreet antwoord zegt dat de review apart wordt afgebakend en geprijsd, dat u zelf kiest wie het herstel uitvoert, en dat de bevindingen zo zijn geschreven dat uw eigen team of uw AI-codeertool ermee verder kan zonder de aanbieder. Een vaag antwoord is een gratis of sterk afgeprijsde audit die alleen geldt als u tekent voor de herbouw.
8. Hoe krijgt u toegang tot onze code, en hoe bewaart en verwijdert u die?
Een repository bevat uw product, vaak klantgegevens in seed-bestanden en soms sleutels die toegang geven tot productie. De toegangsvoorwaarden van een AI code audit-bedrijf zijn daarom net zo belangrijk als de reviewmethode.
Een concreet antwoord begint bij alleen-lezentoegang tot de relevante code-repositories, informatie over de deployment-omgeving en passende testaccounts. De precieze rechten hangen af van de afgesproken scope: heeft een reviewer meer toegang nodig om een configuratie te valideren of een probleem te reproduceren, dan vermeldt het verzoek waarom, voor welke omgeving en wanneer de toegang wordt ingetrokken. Een vaag antwoord vraagt standaard om onbeperkte beheerdersrechten in productie, of houdt een kopie van uw code “ter referentie”.
Wilt u horen hoe wij deze acht vragen voor uw product beantwoorden?
Een AI-built product review begint met het afbakenen van uw product, beoordeelt engineering en security samen en legt elke bevinding uit in begrijpelijke taal: wat we vonden, waarom het ertoe doet voor uw besluit en wat u eerst oplost. U ontvangt een technische overdracht waarmee uw team, of uw AI-codeertool, verder kan.
Rode vlaggen in een salesgesprek of voorstel voor een AI code audit
Zeven rode vlaggen verdienen een duidelijk antwoord voordat een AI code audit-bedrijf op uw shortlist komt. Geen ervan gaat alleen over de prijs: een lage prijs kan een eerlijk pakket met vaste prijs zijn voor een klein product.
| Rode vlag | Waarom het ertoe doet | Vraag in plaats daarvan |
|---|---|---|
| Een volledige review binnen enkele uren beloofd, zonder afgebakende scope | Een smalle geautomatiseerde check kan snel zijn; een volledige review van toegangsregels en bedrijfslogica vraagt een afgesproken scope en menselijke validatie | Wat valt precies binnen de scope, en welke bevindingen valideert een mens? |
| Niemand kan zeggen wie de code leest | U kunt ervaring en vertrouwelijkheid niet controleren | Wie precies, in welke rol? |
| Geen enkele voorbeeldbevinding beschikbaar | U kunt de kwaliteit van het bewijs niet beoordelen voordat u betaalt | Kunt u een geanonimiseerde of illustratieve bevinding met alle bewijsvelden laten zien? |
| Een belofte het product als “veilig” te certificeren | Geen review bewijst dat er geen enkel defect is; een rapport vermeldt wat is gecontroleerd | Wat vermeldt het rapport, en wat niet? |
| Een prijs voordat iemand de scope heeft gezien | De offerte kan uw integraties, data of deadline niet weerspiegelen | Wat heeft u van ons nodig om de scope te bepalen? |
| Een gratis audit als u tekent voor de herbouw | Bevindingen kunnen worden gevormd door het werk dat volgt | Kunnen we de review los afnemen? |
| Standaard onbeperkte beheerdersrechten in productie gevraagd | Uitgebreide toegang hoort beperkt tot wat de scope vraagt, tijdelijk en expliciet goedgekeurd te zijn | Welke toegang heeft u nodig, voor welke omgeving, en wanneer wordt die ingetrokken? |
Behandel elke rode vlag als een vraag die een duidelijk antwoord nodig heeft. Los de vlaggen op die voor uw product tellen, zoals scope, toegangsvoorwaarden of kwaliteit van het bewijs, voordat de aanbieder op de shortlist komt.
Kies het AI code audit-bedrijf dat past bij het besluit dat u moet nemen
Het juiste AI code audit-bedrijf hangt af van het besluit dat het rapport moet onderbouwen, en vier besluiten dekken de meeste AI-gebouwde producten. Voor organisaties die onder NIS2 vallen, maakt artikel 21, lid 2, onder d, van de NIS2-richtlijn beveiliging van de toeleveringsketen onderdeel van hun risicobeheerplichten, inclusief de relaties met directe leveranciers en dienstverleners. Dat geeft sommige zakelijke klanten een concrete reden om bewijs te vragen over softwarebeveiliging, reviewprocessen en toegangscontrole bij leveranciers. Heeft uw klant securityeisen onder NIS2 of de Nederlandse uitwerking daarvan, vraag dan welk bewijs de audit moet opleveren voordat u een aanbieder kiest.
| Besluit | Wat het rapport u moet geven | Shortlist | Sta op |
|---|---|---|---|
| Lancering voor echte gebruikers met persoonsgegevens of betalingen | Een lanceringsoordeel met de blokkerende punten benoemd | Een specialist of bureau dat engineering en security samen beoordeelt | Toegangstests met elke gebruikersrol |
| Een zakelijke klant stuurt een security-vragenlijst voor leveranciers | Bewijs dat u bij uw antwoorden kunt voegen | Een specialist, plus een securitybedrijf als het contract een testrapport vraagt | Een rapport dat u onder NDA mag delen |
| Technische due diligence door investeerders | Een onafhankelijk beeld van risico, onderhoudbaarheid en eigenaarschap | Een specialist of onafhankelijk bedrijf, niet uw huidige bouwer | Scheiding van elk herstelwerk |
| Overdracht aan een nieuw team of bureau | Een kaart van de codebase en de zwakste onderdelen | Een specialist, of het nieuwe bureau met een second opinion als het ook herbouwt | Een technische overdracht geschreven voor het volgende team |
Staat één product tegelijk voor twee van deze besluiten, baken de audit dan af op het bewijs en het risico van elk besluit in plaats van het ene besluit boven het andere te zetten. Een investeerder heeft mogelijk bewijs nodig over eigenaarschap en onderhoudbaarheid; een zakelijke klant bewijs over toegangscontrole dat bij een vragenlijst past.
Zo vergelijkt u AI code audit-aanbieders in vijf werkdagen
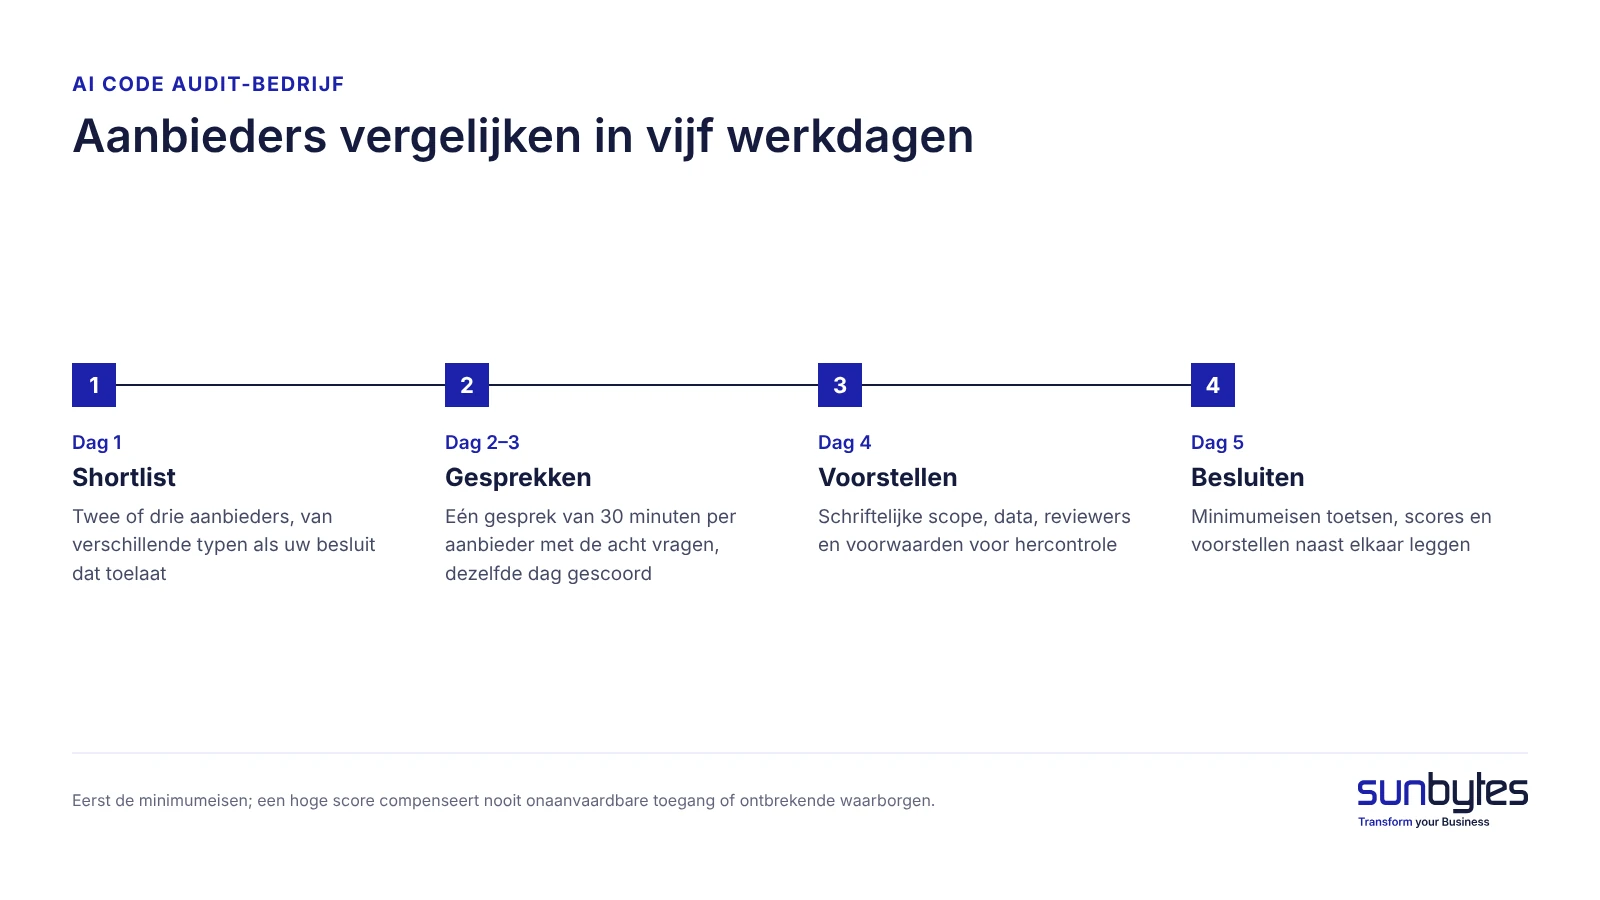
Twee of drie AI code audit-aanbieders vergelijkt u in 5 werkdagen met één gesprek per aanbieder, een toets op minimumeisen en één scorekaart. Het plan houdt het besluit bij het bewijs, niet bij het beste salesgesprek.
- Dag 1: stel een shortlist op van twee of drie aanbieders, van verschillende soorten uit tabel 1 als uw besluit dat toelaat, en plan de gesprekken.
- Dag 2–3: voer één gesprek van 30 minuten met elke aanbieder, stel de acht vragen en scoor de antwoorden dezelfde dag.
- Dag 4: vraag schriftelijke voorstellen op en controleer wat elke offerte zegt over scope, data, reviewers en hercontroles, zoals beschreven in onze gids over de kosten van een AI code audit.
- Dag 5: toets de minimumeisen, leg scores en voorstellen naast elkaar en neem een besluit.
Bedrijven die gecertificeerd zijn voor ISO/IEC 27001:2022 behandelen de gekozen aanbieder als leverancier: de Annex A-beheersmaatregelen 5.19 en 5.20 verwachten dat eisen voor informatiebeveiliging met leveranciers worden afgesproken, en het voorstel is waar die afspraken beginnen.
| Vraag | Let op | Gewicht | Aanbieder A | Aanbieder B | Aanbieder C |
|---|---|---|---|---|---|
| 1. Reviewers en ervaring met AI-gebouwde producten | Benoemde mensen in engineering en security, vergelijkbare producten | ×1 | |||
| 2. Typische bevindingen | Concrete patronen, geen namen van tools | ×1 | |||
| 3. Toegangstests | Elke gebruikersrol getest op de server | ×2 | |||
| 4. Scope en uitsluitingen | Uitsluitingen schriftelijk | ×1 | |||
| 5. Geanonimiseerde of illustratieve bevinding | Bewijs, impact, oplossing en inspanning zichtbaar | ×2 | |||
| 6. Herstelvolgorde | Volgorde gekoppeld aan uw besluit en datum | ×1 | |||
| 7. Herstelcontract | Review apart geprijsd en gecontracteerd | ×2 | |||
| 8. Toegang tot de code | Standaard alleen-lezen, extra toegang afgebakend en tijdelijk | ×1 | |||
| Totaal | Maximaal 22 punten |
Geef 0 punten voor een vaag antwoord, 1 voor een deels concreet antwoord en 2 voor een antwoord onderbouwd met een document, een voorbeeld of een benoemde persoon, en pas daarna de gewichten toe. De acht criteria hebben samen 11 gewichtspunten, dus het maximum is 22.
Toets de minimumeisen voordat u scores vergelijkt
Gebruik de scorekaart van 22 punten pas nadat u hebt vastgesteld dat elke aanbieder aan de minimumvoorwaarden voor uw product voldoet. Een aanbieder moet de scope en uitsluitingen van de audit kunnen vastleggen, kunnen uitleggen hoe toegangscontrole wordt getest, de kwaliteit van zijn bevindingen kunnen aantonen en passende afspraken kunnen maken over vertrouwelijkheid en toegang tot de code.
Kan een aanbieder niet voldoen aan een voorwaarde die voor uw project essentieel is, los dat gat dan op voordat u hem met anderen vergelijkt. Een hoge totaalscore compenseert geen onaanvaardbare toegangsrechten, ontbrekende waarborgen voor vertrouwelijkheid of een rapport dat uw lanceringsbesluit niet kan onderbouwen.
Scoor voor aanbieders die aan uw minimumeisen voldoen elk antwoord van 0 tot 2 en pas de gewichten toe. Vergelijk de schriftelijke voorstellen naast de scores, inclusief prijs, beschikbaarheid, deliverables en voorwaarden voor hertests: twee aanbieders met vergelijkbare totalen kunnen nog steeds verschillen in scope, uitsluitingen of securitybewijs.
EU-controles: toegang tot code, persoonsgegevens en waar reviewers werken
Stel vast welke informatie de reviewers inzien, vanaf welke locatie en onder welke contractuele waarborgen, voordat u uw code deelt met een AI code audit-aanbieder.
Persoonsgegevens in de reviewomgeving. Verwerkt de aanbieder persoonsgegevens namens u, dan vereist artikel 28 van de AVG (GDPR) een passende verwerkersovereenkomst. Stel de rollen van de partijen en de betrokken gegevens vast voordat u toegang geeft. Gebruik waar mogelijk synthetische of geanonimiseerde testdata om onnodige blootstelling te beperken.
Reviewers buiten de EER. Toegang tot persoonsgegevens door een afzonderlijke organisatie buiten de Europese Economische Ruimte kan een internationale doorgifte zijn onder hoofdstuk V van de AVG. Stel vast welk doorgiftemechanisme van toepassing is, zoals een adequaatheidsbesluit of passende waarborgen zoals de modelcontractbepalingen (SCC’s) van de Europese Commissie. Beoordeel welke aanvullende waarborgen voor de specifieke doorgifte nodig zijn; de EDPB bundelt de bijbehorende richtsnoeren.
Reikwijdte van het certificaat. Beroept een aanbieder zich op een ISO/IEC 27001-certificering, vraag dan het certificaat op en controleer of de relevante diensten en activiteiten binnen de vermelde reikwijdte vallen.
Het rapport delen. Spreek af welke delen van het auditrapport u mag delen met klanten, investeerders of andere derden, en onder welke vertrouwelijkheidsvoorwaarden.
Hoe Sunbytes u helpt een AI-gebouwd product te beoordelen vóór het volgende besluit
Een bruikbare AI code audit gaat verder dan code scannen. De audit controleert of de rechten, de bedrijfslogica en de kritieke workflows van de applicatie werken zoals bedoeld, en legt uit welke bevindingen invloed kunnen hebben op uw lancering, klantcontract of overdracht aan een engineeringteam.
Sunbytes doet dit met de AI-built product review. Specialisten in engineering en security onderzoeken de afgesproken scope op vijf gebieden: security en data, code en architectuur, betrouwbaarheid en kritieke flows, deployment en operatie, en onderhoudbaarheid en code-eigenaarschap. De bevindingen komen met onderbouwend bewijs, een geprioriteerd actieplan en een technische overdracht waarmee uw team aan de slag kan.
De review staat op zichzelf, zodat u zelf beslist of u de bevindingen intern oplost, een andere aanbieder inschakelt of het herstel met Sunbytes bespreekt. Specifieke afspraken over toegang, vertrouwelijkheid en eventueel vervolgwerk worden tijdens het afbakenen vastgelegd.
Met meer dan 15 jaar ervaring in softwaredelivery, ruim 300 opgeleverde projecten en een ISO/IEC 27001-gecertificeerd managementsysteem voor informatiebeveiliging brengt Sunbytes engineering- en securityervaring samen in dezelfde productreview.
Vergelijkt u aanbieders voor een komende lancering of een eis van een klant? Bekijk wat de AI-built product review omvat en gebruik de acht vragen hierboven om te beoordelen of het past.