Vibe coding best practices zijn de werkgewoonten die een app die met een AI-codingtool is gebouwd makkelijk aanpasbaar, testbaar en overdraagbaar houden zodra echte gebruikers erop rekenen. Ze gelden vanaf het moment dat u mensen buiten uw team het product wilt laten gebruiken.
Deze gids is voor founders en COO’s die met AI bouwen en willen lanceren. U krijgt zeven practices in de volgorde waarin u ermee begint, een vergelijking met traditionele softwareontwikkeling, een overzicht van welke practices elke fase vraagt en duidelijke signalen voor wanneer u een engineer inschakelt. Het gaat om proces, niet om prompts: AI verandert wie de code schrijft, maar iemand moet elke wijziging nog steeds kunnen terugdraaien, controleren en uitleggen. Zo past deze gids in het bredere verhaal over AI-gebouwde producten veilig lanceren.
TL;DR
Vibe coding best practices zijn procesgewoonten, geen prompttrucs: ze maken elke wijziging van een AI-codingtool terug te draaien, te testen en uit te leggen. Regel ze voordat mensen buiten uw team de app gebruiken, en plan een review door een tweede persoon vóór elke stap omhoog in risico: externe gebruikers, persoonsgegevens, betalingen en financiering.
- Zeven practices: Git vanaf de eerste werkende versie, een vastgelegde specificatie, één wijziging per prompt, tests voor elke flow met geld of gegevens, geen echte klantgegevens in prompts of tests, een beslissingslog en een reviewmoment vóór elke stap omhoog in risico.
- Vibe coding vs traditional coding: AI verandert wie de code schrijft; versiebeheer, tests, review en eigenaarschap hebben nog steeds een eigenaar nodig, en bij vibe coding is dat de founder.
- Practices per fase: Git en de specificatie op dag één; tests, aparte testgegevens en een eerste reviewmoment vóór externe gebruikers; het beslissingslog en een volgend reviewmoment vóór persoonsgegevens of betalingen.
- Wanneer u een engineer inschakelt: zodra u niet meer kunt beoordelen of een wijziging klopt, bijvoorbeeld als dezelfde bug terugkomt na drie pogingen om hem met een prompt op te lossen.
Waar vibe coding best practices voor dienen
Vibe coding best practices zorgen ervoor dat iemand anders dan de AI elke wijziging van de AI kan terugdraaien, controleren en uitleggen. Deze gids gaat ervan uit dat u al op deze manier bouwt; de achtergrond van vibe coding zelf laten we hier buiten beschouwing.
Met goede prompts krijgt u een demo werkend. Wat daarna gebeurt, hangt af van de practices hieronder: een klant meldt een bug, een wijziging breekt de registratie, of een developer of investeerder vraagt hoe het product werkt. Een founder die kan zeggen wat er gisteren veranderde en hoe het team weet dat de betaalflow nog werkt, staat er anders voor dan een founder die alleen opnieuw kan prompten en hopen.
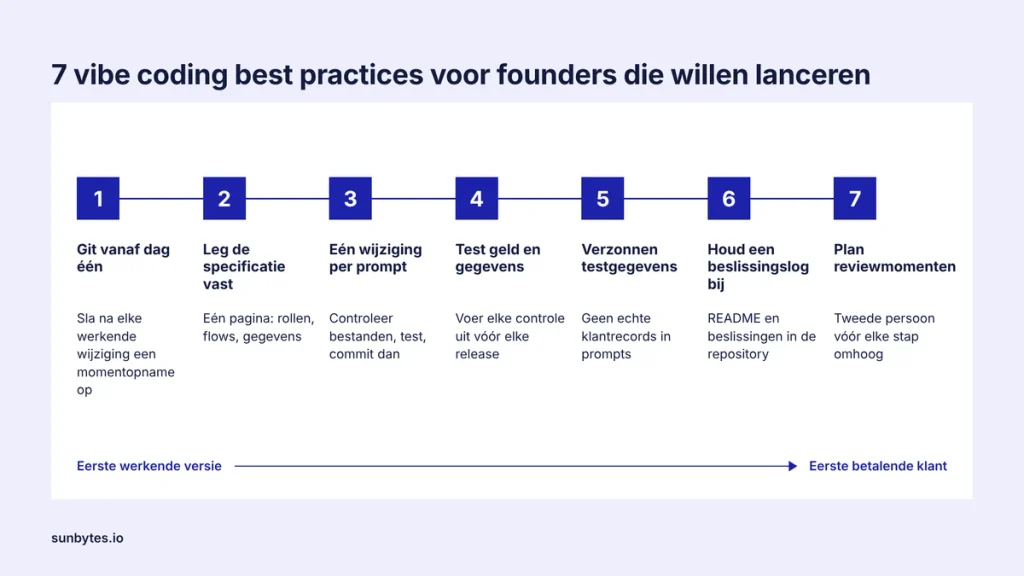
7 vibe coding best practices voor founders die willen lanceren
De zeven practices staan in de volgorde waarin u ermee begint, van het eerste werkende scherm tot de eerste betalende klant. Elke practice voorkomt een ander probleem: verloren werk, verschuivende scope, onnaspeurbare wijzigingen, stille fouten, blootgestelde klantgegevens, verloren kennis en releases zonder controle.
1. Zet het project in Git vanaf de eerste werkende versie
Koppel het project aan een Git-repository zodra het eerste scherm werkt, en sla na elke werkende wijziging een momentopname op. Git is een versiebeheersysteem: het legt elke opgeslagen stand van de code vast, zodat u een prompt die de app breekt in één stap terugdraait in plaats van met nieuwe prompts te repareren.
Een AI-codingtool kan op één prompt meerdere bestanden herschrijven. Zonder versiebeheer ziet niemand welke bestanden veranderden en kan niemand terug naar de versie die werkte. Zo’n momentopname heet een commit; geef elke commit een korte omschrijving van de wijziging, en commit vóór elke grote prompt, zodat u weet waar u naar terug kunt. Signaal dat deze practice ontbreekt: niemand kan zeggen hoe de app er gisteren uitzag.
2. Leg vast wat het product moet doen voordat u prompt
Houd een specificatie van één pagina bij met de gebruikersrollen, de kernflows en de gegevens die elke flow opslaat, en verwijs de AI-codingtool er aan het begin van elke sessie naar. Een vastgelegde scope geeft de AI vaste grenzen en geeft u iets om het resultaat tegen te toetsen.
Zonder specificatie bepaalt elke prompt de scope opnieuw. Het gedrag verschuift dan per sessie, omdat de AI alleen weet wat het huidige gesprek vertelt. De specificatie hoeft niet technisch te zijn: ‘Een klant ziet alleen de eigen facturen; een beheerder ziet alle facturen’ is al een bruikbare regel. Signaal dat deze practice ontbreekt: een gebruikersrol ziet schermen die nooit voor die rol bedoeld waren.
3. Vraag één wijziging per prompt en controleer het resultaat
Vraag de AI-codingtool om één wijziging tegelijk, controleer welke bestanden veranderden, test de flow die de wijziging raakt en commit pas daarna. Met kleine stappen is een foute wijziging snel gevonden en snel teruggedraaid, omdat maar één wijziging het probleem kan hebben veroorzaakt.
Een prompt als ‘bouw het hele dashboard’ kan tientallen bestanden tegelijk raken; een bug die twee dagen later opduikt, zit daar ergens tussen. Controleren betekent niet regel voor regel code lezen. Vraag u bij elk gewijzigd bestand af of het bij de gevraagde wijziging hoort: een aanpassing aan het betaalscherm hoort de inlogcode niet te veranderen. Signaal dat deze practice ontbreekt: een bug die u vorige week oploste, komt terug na een prompt over iets anders.
4. Houd een test bij voor elke flow met geld of gegevens
Maak een lijst van de flows die u klanten kosten als ze breken: registreren, inloggen, betalen en klantgegevens opslaan en tonen. Houd voor elk van deze flows een geautomatiseerde test of een uitgeschreven klikcontrole bij, en voer ze allemaal uit vóór elke release naar gebruikers.
Een AI-codingtool lost het probleem op dat voorligt en kan daarbij gedeelde code aanpassen waar een andere flow van afhangt. Een regressietest vangt dat op: die controleert of een functie die eerder werkte na een wijziging nog steeds werkt. Laat de AI-codingtool de test schrijven op basis van uw specificatie en controleer daarna dat de test faalt als de functie uitstaat. Signaal dat deze practice ontbreekt: klanten ontdekken de fout eerder dan u.
5. Houd echte klantgegevens uit prompts en testomgevingen
Bouw en test met verzonnen gegevens in een aparte testomgeving, en plak geen echte klantrecords in prompts. Echte persoonsgegevens horen alleen in het live product, waar de toegang is geregeld en elk gebruik van die gegevens een doel heeft dat u kunt uitleggen.
Een testomgeving, ook staging genoemd, is een kopie van de app waarin u wijzigingen uitprobeert voordat klanten ze zien. Tekst in een prompt gaat naar de aanbieder van de AI-codingtool, en de voorwaarden van die aanbieder bepalen hoe lang die tekst wordt bewaard. Artikel 5, lid 1, onder c van de AVG (GDPR) beperkt persoonsgegevens tot wat nodig is voor het doel; verzonnen records testen dezelfde flows zonder dat er een echt persoon bij betrokken is. Signaal dat deze practice ontbreekt: de app heeft één database voor bouwen en voor live klanten.
6. Leg prompts en beslissingen vast waar de volgende developer ze vindt
Houd een korte README en een beslissingslog bij in de repository: welke AI-codingtool welk deel bouwde, welke externe diensten gegevens bewaren en waarom de belangrijkste ontwerpkeuzes zo zijn gemaakt. De volgende developer, investeerder of reviewer leest de repository, niet uw chatgeschiedenis.
Kennis die alleen in de chats van een AI-codingtool staat, kan verloren gaan als een sessie wordt gewist of een abonnement afloopt. Een beslissingslog kan één regel per beslissing zijn: ’12 mei: facturen opgeslagen in de eigen database, niet bij de betaalprovider, zodat finance ze kan exporteren.’ Met zo’n log ziet een nieuwe developer waarom de code is zoals hij is, voordat hij iets verandert. Signaal dat deze practice ontbreekt: maar één persoon kan uitleggen hoe de app werkt.
7. Plan een reviewmoment vóór elke stap omhoog in risico
Plan een controle door een tweede persoon vóór elke stap omhoog in risico: de eerste externe gebruikers, de eerste persoonsgegevens, de eerste betaling en elke financieringsronde. Een reviewmoment is een datum in de planning die vooraf is afgesproken, geen reactie op een incident dat klanten al heeft bereikt.
In het GenAI Code Security Report 2025 van Veracode voerden meer dan 100 taalmodellen 80 programmeertaken uit, en 45% van de resultaten bevatte een beveiligingszwakte uit de OWASP Top 10. Dat cijfer gaat over geselecteerde testtaken, niet over complete applicaties, maar het laat zien dat werkende code en veilige code twee verschillende vragen zijn. Wat een beveiligingscontrole omvat, leest u in de beveiligingsrisico’s van vibe coding.
Een werkende demo laat niet zien of een vibe-coded app klaar is voor echte gebruikers.
Een AI-built product review controleert beveiliging, codestructuur, kritieke flows en deployment vóór uw volgende stap omhoog in risico.
Vibe coding vs traditional coding: wat verandert er in het proces
Vibe coding vs traditional coding is vooral een verschil in wie de code schrijft en hoe snel die er is. Versiebeheer, testen, review en eigenaarschap moeten nog steeds gebeuren, en bij vibe coding regelt de founder ze bewust zelf.
| Onderdeel van het proces | Traditioneel developmentteam | Vibe coding | Wat de founder toevoegt |
|---|---|---|---|
| Code schrijven | Developers schrijven de code | De AI-codingtool genereert de code uit prompts | Een vastgelegde specificatie waar de prompts naar verwijzen |
| Structuur en architectuur | Vooraf afgesproken door developers | Per prompt bepaald, tenzij begrensd | Grenzen in de specificatie; een engineerreview vóór groei |
| Wijzigingen bijhouden | Commits in Git door elke developer | Alleen als het project aan Git is gekoppeld | Git vanaf de eerste werkende versie, één wijziging per commit |
| Testen | Geschreven en uitgevoerd door developers | Alleen als iemand om tests vraagt | Een test voor elke flow met geld of gegevens |
| Review | Een tweede developer beoordeelt wijzigingen | Geen, tenzij iemand het plant | Een reviewmoment vóór elke stap omhoog in risico |
| Documentatie | Documentatie en tickets | Chatgeschiedenis in de AI-codingtool | README en beslissingslog in de repository |
| Eigenaarschap na lancering | Het team dat de code schreef | Onduidelijk, tenzij toegewezen | Een benoemde eigenaar per onderdeel, vastgelegd in de README |
Een developmentteam kan deze gewoonten in zijn proces opnemen voordat functies live gaan. Een AI-codingtool regelt ze niet uit zichzelf, dus elke gewoonte wordt een beslissing van de founder. Zie de rechterkolom als het minimale proces rond een AI-codingtool. Kunt u niet zeggen wie een onderdeel in uw project doet, dan gebeurt dat onderdeel niet.
Met welke practices u in elke fase begint
Begin op dag één met Git en de specificatie; voeg tests, aparte testgegevens en een eerste reviewmoment toe voordat iemand buiten het team de app gebruikt; en voeg het beslissingslog en een volgend reviewmoment toe voordat u persoonsgegevens verwerkt of betalingen ontvangt. Elke fase voegt practices toe; geen enkele vervangt de vorige.
| Fase | Practices die er zijn | Wat u moet kunnen laten zien |
|---|---|---|
| Prototype dat alleen u gebruikt | Git, specificatie, één wijziging per prompt | De commitgeschiedenis en de specificatie van één pagina |
| Eerste externe gebruikers | Plus tests voor flows met geld en gegevens, een aparte testomgeving met verzonnen gegevens en een eerste reviewmoment | Een testrun vóór elke release, een live database die alleen live gebruikers gebruiken, en de eerste reviewbevindingen |
| Persoonsgegevens of betalingen | Plus het beslissingslog en een reviewmoment vóór livegang | Reviewbevindingen en wat er is opgelost |
| Financiering of overdracht | Alle zeven practices, actueel | Een repository die een nieuwe developer op basis van de README kan draaien |
Een prototype dat alleen u gebruikt, kan met gaten leven. Diezelfde gaten wegen zwaarder zodra een klant op de app rekent, omdat een verloren wijziging of een kapotte login dan iemand anders zijn werk raakt. Twijfelt u of het prototype zelf klaar is om het product te worden, dan helpen de controles bij vibe coding voor een MVP u bij die beslissing.
Wanneer u een engineer inschakelt
Schakel een engineer in zodra u niet meer kunt beoordelen of een wijziging klopt, niet pas als de app niet meer werkt. Als de app niet meer werkt, hebben klanten het probleem mogelijk al gezien.
| Signaal | Wat het betekent | Volgende stap |
|---|---|---|
| Dezelfde bug komt terug na drie pogingen om hem met een prompt op te lossen | De AI-codingtool lapt symptomen op; de oorzaak zit in code die u niet kunt beoordelen | Laat een developer de code rond de bug lezen |
| U kunt niet uitleggen wat de laatste wijziging deed | Wijzigingen bereiken gebruikers zonder dat iemand ze begrijpt | Pauzeer releases en laat een developer de recente commits beoordelen |
| De app ontvangt betalingen of bewaart persoonsgegevens | Een fout kost nu geld of stelt mensen bloot | Een onafhankelijke review vóór livegang |
| Iemand anders gaat de app onderhouden | Hun eerste weken hangen af van wat er is vastgelegd | Een code-walkthrough met de README en het beslissingslog |
| Een investeerder of klant vraagt om bewijs van kwaliteit of beveiliging | Ze hebben een blik van buiten het team nodig | Een onafhankelijke review met schriftelijke bevindingen |
Loop vóór het inschakelen van een engineer of een review de production readiness checklist door. Die zet de vragen uit deze tabel om in een lijst die u zelf kunt afwerken, zodat de tijd van de engineer naar de bevindingen gaat en niet naar het uitzoeken van de basis. Zijn twee of meer signalen uit Tabel 3 van toepassing, plan dan een onafhankelijke review vóór uw volgende release naar echte gebruikers.
Hoe Sunbytes vibe-coded producten reviewt vóór de lancering
De zeven practices maken een vibe-coded app reviewbaar: de historie staat in Git, de scope is vastgelegd en de kritieke flows hebben tests. Een review beantwoordt daarna de vraag die de practices zelf niet beantwoorden: is dit product klaar voor betalende klanten en persoonsgegevens?
De AI-built product review van Sunbytes bekijkt vijf gebieden samen: beveiliging en gegevens, code en architectuur, betrouwbaarheid van kritieke flows, deployment en beheer, en onderhoudbaarheid en eigenaarschap van de code. Hetzelfde team beoordeelt engineering en beveiliging. Elke bevinding komt met het bewijs erachter en een uitleg in begrijpelijke taal, en de review staat los van eventueel herbouwwerk, zodat uw team bepaalt wat er wordt opgelost. Sunbytes heeft 15+ jaar ervaring in softwarelevering en 300+ opgeleverde projecten, en werkt met een ISO 27001-gecertificeerd ISMS onder Nederlandse leiding.
Wat een review moet omvatten, hangt af van uw product en stack; daarom stemmen we de scope per geval af. Bespreek een review met ons vóór uw volgende stap omhoog in risico.