De meeste DevSecOps-toolstacks falen nadat de scan is uitgevoerd. Een SAST-melding zonder eigenaar wordt ruis in de backlog. Een SCA-rapport zonder ernstregel veroorzaakt patchdrukte. De DAST-scan die geen bewijs kan exporteren, helpt niet bij vendor due diligence.
DevSecOps-tools creëren alleen waarde wanneer aan elke tool vier zaken zijn gekoppeld: een pipelinefase, een ernstregel, een bewijsoutput en een eigenaar voor remediation. Voor Nederlandse en EU SaaS-teams met 50 tot 500 medewerkers zou de eerste toolstack meestal code, dependencies, infrastructuur, containers en secrets moeten dekken voordat runtime security-platforms worden toegevoegd.
TL;DR
- DevSecOps-tools creëren waarde wanneer elke scanner wordt gekoppeld aan een pipelinefase, ernstregel, bewijsoutput en remediation-eigenaar.
- EU SaaS-teams zouden moeten starten met controles voor code, open-source dependencies, infrastructure-as-code, containers en secrets voordat zij runtimeplatforms kopen.
- Een DevSecOps-tool is pas volwassen wanneer findings worden getrieerd, toegewezen, opgelost en geëxporteerd als bewijs voor vendor due diligence of auditreview.
Voor de pipelinecontext achter dit selectieproces, raadpleeg onze DevSecOps-pipelinegids.
Wat zijn DevSecOps-tools?
DevSecOps-tools zijn softwarebeveiligingscontroles die binnen het ontwikkel- en deliveryproces draaien. Ze helpen teams om beveiligingsproblemen eerder te detecteren, bewijs te documenteren en de kloof tussen engineeringwerk en beveiligingseisen te verkleinen.
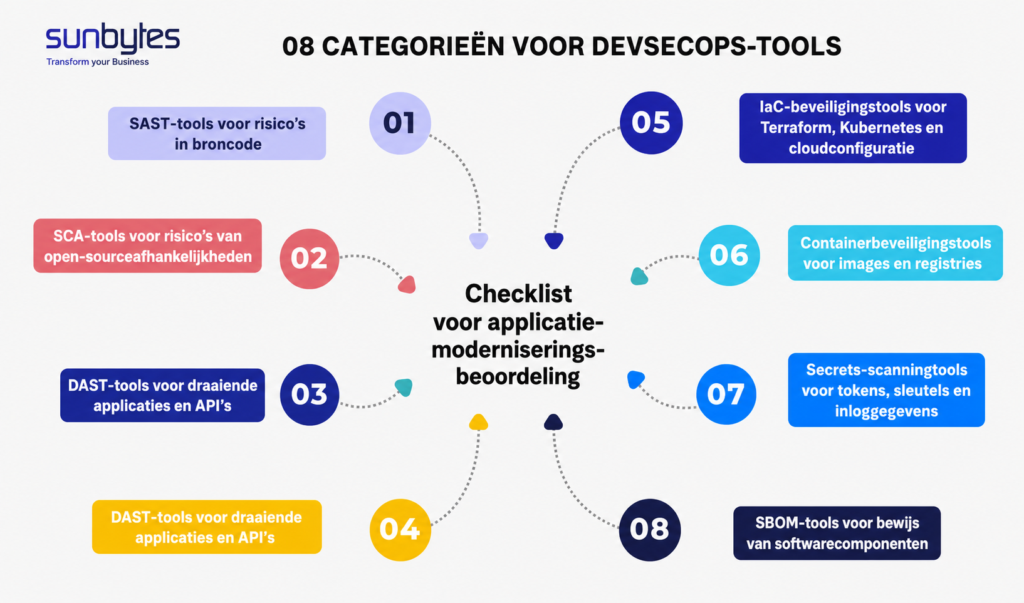
De kerncategorieën zijn:
- SAST-tools voor broncoderisico.
- SCA-tools voor open-source dependency-risico.
- DAST-tools voor draaiende applicaties en API’s.
- IaC-beveiligingstools voor Terraform, Kubernetes en cloudconfiguratie.
- Containerbeveiligingstools voor images en registries.
- Secrets-scanningtools voor tokens, sleutels en inloggegevens.
- SBOM-tools voor bewijs van softwarecomponenten.
- Runtime-monitoringtools voor productiegedrag.
De nuttige vraag is niet: “Welke tool is het beste?” De nuttige vraag is: “Welk risico moeten we eerst beheersen, en wie is eigenaar van de finding nadat de tool deze rapporteert?”
Voor teams die het concept nog scherpstellen, legt dit artikel over wat DevSecOps betekent voor EU-teams uit hoe DevSecOps CI/CD, deliverybewijs, NIS2, GDPR en vendor due diligence met elkaar verbindt.
Welke DevSecOps-toolcategorieën Europese teams eerst moeten vergelijken
Europese SaaS-teams zouden tools moeten vergelijken in de volgorde die past bij releaserisico: code, dependencies, infrastructuur, containers, secrets en daarna runtime. Runtime-tooling is belangrijk, maar zou niet de eerste aankoop moeten zijn wanneer het team nog elke sprint kwetsbare dependencies of verkeerd geconfigureerde infrastructuur shipped.
Een praktische volgorde ziet er zo uit:
| Toolcategorie | Pipelinefase | Risico dat wordt afgedekt | Start wanneer | Hoofdeigenaar |
|---|---|---|---|---|
| SAST | Pull request of build | Onveilige codepatronen | Uw team maatwerk bedrijfslogica schrijft | Engineering lead plus security reviewer |
| SCA | Pull request, build of geplande scan | Kwetsbare open-source pakketten | Uw product afhankelijk is van npm, Maven, PyPI, NuGet of vergelijkbare package managers | Engineering lead plus product owner voor timing van upgrades |
| IaC-beveiliging | Pull request of planfase | Verkeerd geconfigureerde cloud- en Kubernetes-resources | Infrastructurele wijzigingen via code worden gedaan | DevOps- of platformeigenaar |
| Containerscanning | Build, registry of deployment gate | Kwetsbare base images en pakketten | U via containers deployt | DevOps- of platformeigenaar |
| Secrets-scanning | Commit, pull request en repositorygeschiedenis | Hardcoded inloggegevens | Developers tokens, API-sleutels of cloudcredentials gebruiken | Repository-eigenaar plus security lead |
| SBOM-generatie | Build- of releasefase | Componentinventaris en leveranciersbewijs | Klanten, auditors of procurement vragen wat er in het product zit | Security lead of compliance-eigenaar |
| DAST | Testomgeving of pre-productie | Runtime web- en API-fouten | U stabiele testomgevingen heeft | QA plus security reviewer |
| Runtime-monitoring | Productie | Exploitgedrag en afwijkende runtime-activiteit | De preventieve controles hierboven al eigenaarschap hebben | Platform- of security-operations-eigenaar |
Deze volgorde houdt toolselectie dicht bij delivery. Als code-, dependency- en infrastructure findings nog geen eigenaar hebben, creëert de aankoop van een extra productiemonitoringtool meestal meer meldingen in plaats van minder risico.
Voor een Nederlands of EU SaaS-bedrijf moet de eerste review ook data-afhandeling omvatten. Cloudgehoste scanners kunnen broncode, dependency-manifesten, vulnerability exports, logs, SBOM-bestanden en metadata over repositories verwerken. Voordat een tool wordt goedgekeurd, moet het team weten waar die data wordt opgeslagen, hoelang deze wordt bewaard, welke subprocessors toegang hebben en of de leverancier waar nodig een DPA kan ondersteunen.
DevSecOps-tools vergelijkingstabel voor 2026
Een nuttige vergelijkingstabel voor DevSecOps-tools moet op categorie zijn gebaseerd, niet op vendorranking. Vendorranking verbergt de belangrijkere vraag: welk bewijs creëert de tool, en wie gebruikt dat bewijs?
| Categorie | Voorbeeldtools | Beste fit | Bewijs dat wordt geproduceerd | Eigenaar | Aandachtspunt |
|---|---|---|---|---|---|
| SAST | GitHub CodeQL, GitLab SAST, Semgrep, SonarQube | Teams die code-findings nodig hebben vóór merge | Codescanresultaten, SARIF-exports, pull-requestcommentaar | Engineering lead | False positives kunnen releases blokkeren als ernstregels te breed zijn |
| SCA | Dependabot, Snyk Open Source, GitLab dependency scanning, OWASP Dependency-Check | Producten met veel open-source dependencies | Vulnerabilitylijst, dependency-pad, fixversie, licentiebevindingen | Engineering lead en product owner | Patchadvies kan botsen met releasetiming of compatibiliteit |
| DAST | OWASP ZAP, GitLab DAST, Burp Suite | Webapplicaties en API’s met stabiele testomgevingen | Runtime scanrapport, reproductiestappen, risicobeoordeling | QA en security reviewer | Scans hebben veilige omgevingen en toestemmingsregels nodig |
| IaC-beveiliging | Checkov, Trivy, Snyk IaC | Terraform-, Kubernetes- en cloudconfiguratiewijzigingen | Misconfiguratiefindings, policy failures, pull-requestcommentaar | DevOps- of platformeigenaar | Generieke regels passen mogelijk niet bij uw cloudrisicomodel |
| Containerbeveiliging | Trivy, Grype, Snyk Container, GitLab container scanning | Gecontaineriseerde applicaties en registry-workflows | Image vulnerability report, package-inventaris, fixadvies | DevOps- of platformeigenaar | Eigenaarschap van base images moet duidelijk zijn |
| Secrets-scanning | GitHub secret scanning, GitLab secret detection, Gitleaks | Teams die tokens, API-sleutels en cloudcredentials gebruiken | Secrettype, commitgeschiedenis, repositorylocatie | Repository-eigenaar en security lead | Detectie is slechts de helft van het proces. Rotatie moet eigenaarschap hebben |
| SBOM | Syft, CycloneDX-tools, SPDX-tooling | Vendor due diligence, procurement en auditbewijs | Componentinventaris, pakketversies, licentiemetadata | Security- of compliance-eigenaar | SBOM’s verouderen als zij niet aan releaseartefacten zijn gekoppeld |
| Runtime-monitoring | Falco, cloud-native runtime tools, CNAPP-platforms | Teams met productieworkloads die gedragsdetectie nodig hebben | Runtime event logs, policy alerts, workloadcontext | Platform- of security-operations-eigenaar | Alert-eigenaarschap en escalatieregels moeten bestaan vóór rollout |
SAST kan onveilige codepatronen vinden, maar vertelt niet of een draaiende API een verkeerd geconfigureerd endpoint blootstelt. SCA kan een kwetsbare library identificeren, maar kan niet beslissen of een major version upgrade in de sprint past. Secrets-scanning kan een token detecteren, maar kan de credential niet roteren of bevestigen dat de oude secret ongeldig is.
De toolstack werkt wanneer elke finding een beheerd delivery-item wordt. Dat betekent een severity policy, een ticketregel, een pad voor false-positive review en een eigenaar die kan beslissen of de release moet stoppen of doorgaan.
Review uw DevSecOps-tooling voordat de volgende scanner wordt toegevoegd. Sunbytes kan helpen uw huidige CI/CD-controles in kaart te brengen, dubbele findings te identificeren en te definiëren wie remediation in de eerste 30 dagen bezit. Als de review een capaciteitskloof laat zien, kunt u dedicated DevSecOps engineers inhuren die binnen uw deliveryritme werken in plaats van erbuiten.
DevSecOps-tools kiezen voor een EU-pipeline
Kies DevSecOps-tools op basis van de beslissing die zij verbeteren, niet op basis van het aantal findings dat zij produceren. Een scanner die 300 meldingen creëert maar geen releasedecisie ondersteunt, heeft de pipeline niet verbeterd.
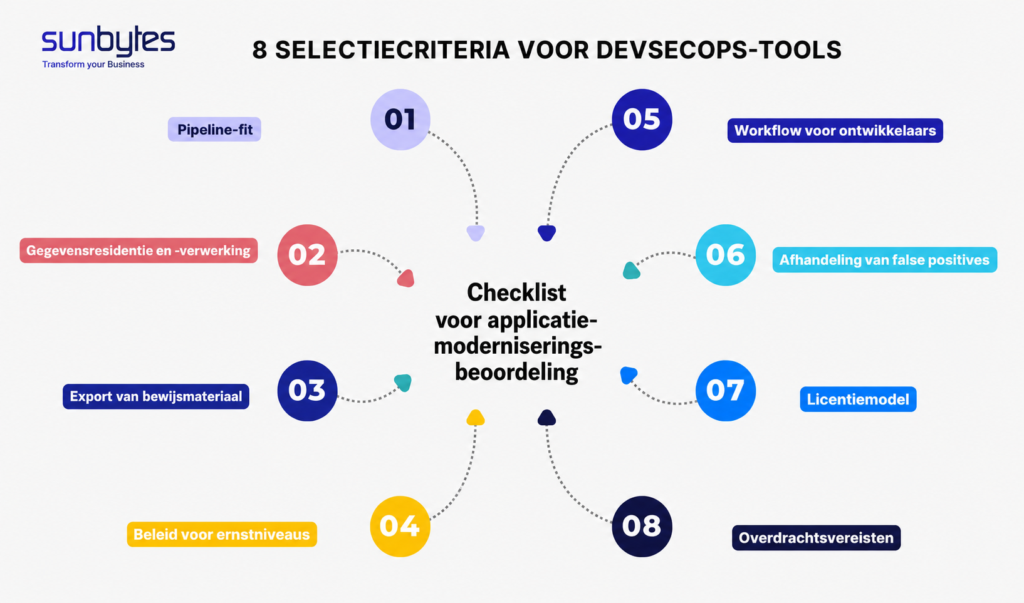
Gebruik deze criteria vóór procurement:
| Selectiecriterium | Wat controleren | Waarom dit belangrijk is voor EU SaaS-teams |
|---|---|---|
| Pipeline-fit | Draait de tool in GitHub, GitLab, Azure DevOps, Jenkins of uw huidige CI/CD-setup? | Een tool buiten de workflow wordt een zijproces |
| Dataresidentie en verwerking | Waar worden broncode, scanresultaten, logs en SBOM’s opgeslagen? | Vendor evidence en data-afhandeling beïnvloeden GDPR en client due diligence |
| Bewijsexport | Kan de tool SARIF, JSON, PDF, SBOM of auditklare rapporten exporteren? | Security findings moeten remediation en vendor questionnaires ondersteunen |
| Ernstbeleid | Kan het team definiëren wat een merge of release blokkeert? | Zonder blocking rule wordt elke finding een discussie |
| Developerworkflow | Geeft de tool commentaar op pull requests of maakt deze tickets aan met genoeg context? | Findings moeten terechtkomen bij de persoon die ze kan oplossen |
| Omgang met false positives | Kunnen findings worden onderdrukt met reden, eigenaar en vervaldatum? | Permanente suppressions verzwakken auditbewijs |
| Licentiemodel | Is pricing gebaseerd op gebruikers, repositories, regels code, projecten of cloudassets? | Kosten kunnen snel groeien binnen een engineeringorganisatie met meerdere producten |
| Overdrachtsvereisten | Wie bezit configuratie, tuning, rapportage en remediation follow-up? | Tool-eigenaarschap is vaak de echte bottleneck |
Voor GDPR Artikel 32 is het punt niet dat een DevSecOps-tool u “compliant maakt.” De betere claim is smaller: een tool kan helpen bewijs te leveren dat het team risico-passende technische maatregelen toepast, als het bewijs wordt bewaard en aan de juiste control wordt gekoppeld.
Voor NIS2 Artikel 21 geldt dezelfde regel. Tooling kan risicobeheer, incidentafhandeling, supply chain security en systeemontwikkelingsbeveiliging ondersteunen, maar alleen wanneer het proces rond de tool is gedocumenteerd. Een scannerresultaat zonder triageregel is geen control. Het is een signaal.
Voor ISO 27001 moeten tools het ISMS ondersteunen. Zij moeten waar relevant bewijs produceren voor risicobehandeling, secure development en operationele controle. Claim niet dat de applicatie “ISO-gecertificeerd” is omdat er een scanner wordt gebruikt. ISO 27001-certificering geldt voor de managementsysteemscope, niet standaard voor elke applicatie.
Als u een diepere brug nodig heeft tussen security evidence en software delivery, legt dit artikel over ISO 27001-appontwikkelingsbewijs uit hoe ontwikkelwerk control evidence kan ondersteunen zonder engineering in papierwerk te veranderen.
Wanneer tools niet genoeg zijn
Tools zijn niet genoeg wanneer findings sneller worden aangemaakt dan het team ze kan triëren, toewijzen en oplossen. Het duidelijkste signaal is herhaling: hetzelfde type finding verschijnt in twee sprints, of hetzelfde high-severity issue wordt over meerdere releases uitgesteld zonder gedocumenteerde risicobeslissing.
Op dat punt is het probleem geen tooldekking. Het is eigenaarschap.
Een SaaS-team met 80 engineers heeft mogelijk geen extra scanners nodig. Het heeft mogelijk één DevSecOps engineer nodig om regels te tunen, ernstthresholds te definiëren, scanoutputs aan tickets te koppelen, dubbele findings te verwijderen en developmentteams te coachen op remediationpatronen.
Een kleiner team heeft mogelijk een lichter model nodig: één SAST-tool, één SCA-tool, één secrets-scanner, één IaC-scanner en een maandelijkse evidence review. Te vroeg een volledig platform kopen kan meer administratie creëren dan risicoreductie.
Het beslispunt is eenvoudig:
- Als findings binnen de sprint worden opgelost, blijf tooldekking verbeteren.
- Als findings na twee sprints geen eigenaar hebben, voeg eigenaarschap toe.
- Als bewijs niet kan worden geëxporteerd voor vendor reviews, verbeter rapportage voordat u een extra tool koopt.
- Als developers regels uitschakelen om delivery in beweging te houden, tune severity en false-positive handling voordat u een nieuwe scanner toevoegt.
Voor teams die embedded deliverysupport nodig hebben in plaats van een black-box securitydienst, bekijk hoe DevSecOps as a faService kan werken wanneer het doel tooling-eigenaarschap, remediationflow en pipelinebewijs is.
Hoe Sunbytes helpt bij DevSecOps-toolingbeslissingen
Sunbytes helpt teams om DevSecOps-tools om te zetten in deliverycontroles met eigenaarschap. Het werk begint met de bestaande CI/CD-setup: waar scans draaien, welke findings release blokkeren, welke findings informatief zijn, waar bewijs wordt opgeslagen en wie remediation bezit.
Voor Nederlandse en EU SaaS-teams betekent dit vaak het toevoegen van dedicated DevSecOps-capaciteit binnen de engineeringworkflow. Een dedicated DevSecOps engineer kan de huidige stack beoordelen, dubbele findings verwijderen, severity rules tunen, de eerste 30 dagen remediation-eigenaarschap definiëren en het team helpen bewijs te produceren dat vendor due diligence, ISO 27001 control work, GDPR Artikel 32-beveiligingsmaatregelen en NIS2 Artikel 21-risicobeheer ondersteunt.
Waarom Sunbytes?
Sunbytes is een Nederlands technologiebedrijf met hoofdkantoor in Nederland en een delivery hub in Vietnam. Voor DevSecOps-toolingbeslissingen werken de drie servicepijlers van Sunbytes samen rond één deliveryprobleem: hoe u software sneller shipped zonder controle over security evidence te verliezen. Digital Transformation Solutions geeft teams de engineeringstructuur om softwareproducten te bouwen, moderniseren, testen en onderhouden. CyberSecurity Solutions voegt praktische risicoreductie, compliance readiness en evidencediscipline toe door de pipeline heen. Accelerate Workforce Solutions helpt teams de juiste mensen toe te voegen wanneer capaciteit, eigenaarschap of specialistische kennis de bottleneck is. Voor een DevSecOps-toolstack betekent dit dat Sunbytes zowel de technische setup als het teammodel erachter kan ondersteunen.
Als uw toolingreview laat zien dat findings sneller worden aangemaakt dan uw team ze kan oplossen, praat dan met Sunbytes over dedicated DevSecOps-capaciteit.